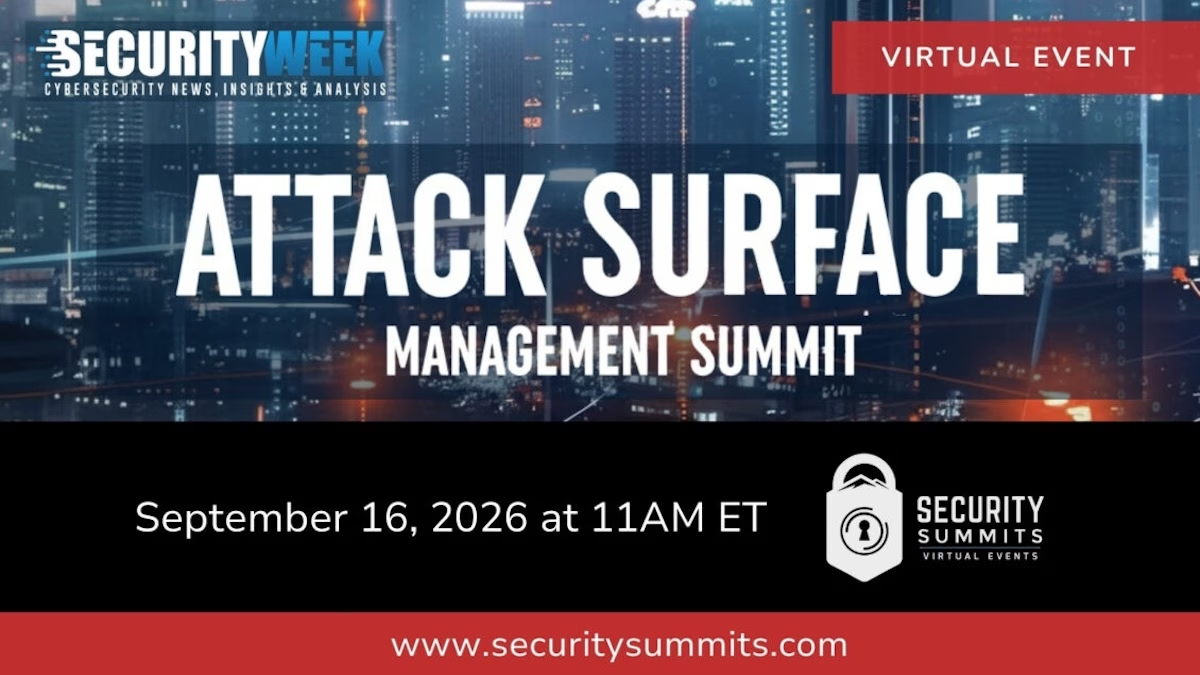
SecurityWeekの2026年Attack Surface Management Summitが、本日11時から15時まで、完全没入型のバーチャルイベントとして開催されます。サイバー防御担当者の一大コミュニティに参加し、ますます複雑化するデジタル攻撃対象領域全体のリスクを、組織がどのように特定・理解・低減できるかを探ります。
セッションでは、現代のASM(攻撃対象領域管理)戦略に不可欠な要素、資産の継続的な発見・棚卸しを求める動き、そしてレッドチーム演習やバグバウンティプログラム、ペネトレーションテストが企業防御の強化に果たす役割について取り上げます。
セキュリティチームがデジタル資産やクラウドサービスをどのように継続的に発見・分類・優先順位付け・監視し、可視性の向上を意味あるリスク低減につなげているかを学ぶために、ぜひ今すぐご登録ください。
セッション内容(詳細なアジェンダを見る):
- 攻撃対象領域の可視化を超えて:攻撃者が実際に悪用できることを証明する
- 見えないものは守れない:SBOM、AIBOM、そしてソフトウェアサプライチェーンリスク — Dr. Allan Friedman
- あなたの攻撃対象領域には実際に何があるのか?
- 攻撃対象領域管理を現代化する:Wiz Red Agentによるマシンスピードの防御
- Horizon3 NodeZeroによる自律型攻撃チェーンのデモ
- Wizデモ
- ネットワーキング&バーチャル展示ホール
イベントスポンサー
デイリーブリーフィングニュースレター
最新のサイバーセキュリティの脅威、トレンド、専門家の見解については、SecurityWeekのメールブリーフィングにご登録ください。
SecurityWeek Newsの関連記事
- In Other News: InjectEave攻撃、SIMスワッパーに有罪判決、Glasswingの調査結果レビュー
- 本日開催のウェビナー:AIに対応する — エンドポイント修復の新たな運用モデル
- In Other News: Microsoftのクラウドパッチ、ハッキングされたDropboxアカウント、Guardioの11億ドル評価
- Palo Alto Networks、AIエージェントプラットフォームConsoleを買収
- In Other News: Log4j RCE騒動、Minimus閉鎖、イラン人ハッカーへの制裁
- Okta株、好決算とAIアイデンティティセキュリティ需要の高まりで急騰
- Alice、AIモデル防御とエンタープライズガードレールの拡充に向け1億4,000万ドルを調達
- In Other News: ゾンビカード攻撃、T-Mobileがハッカー阻止のためケーブルを切断、GitHubがAI原因説を否定
最新ニュース

翻訳元: https://www.securityweek.com/virtual-event-today-attack-surface-management-summit-2/
本記事は securityweek.com の記事を翻訳・要約したものです。