
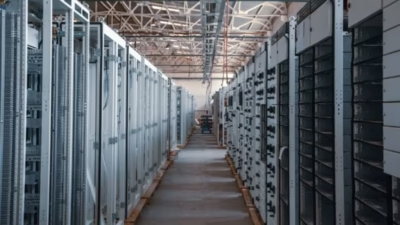
ロシアのYandexのデータセンター3カ所にドローン攻撃、デジタルサービスに障害
Yandexのデータセンターに対するドローン攻撃により、戦場での攻撃が、デジタルサービスへのアクセスを突然失った利用者にとっての実害へと広がりました。The RegisterとBleepingComputerの報道によると、攻撃は10月8日から11日にかけて発生し、2つの施設がオフラインとなり、3つ目の施設も処
Yandexのデータセンターに対するドローン攻撃により、戦場での攻撃が、デジタルサービスへのアクセスを突然失った利用者にとっての実害へと広がりました。The RegisterとBleepingComputerの報道によると、攻撃は10月8日から11日にかけて発生し、2つの施設がオフラインとなり、3つ目の施設も処
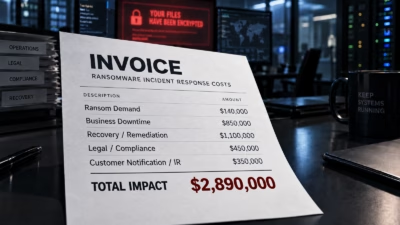
企業がランサムウェアの被害額を算定する際、注目が集まりやすいのは身代金の支払額です。しかし身代金は、総コストのごく一部にすぎません。 IBMの「Cost of a Data Breach Report 2025」によると、ダウンタイム、修復作業、法務対応、事業中断などを含めたランサムウェアインシデントの総コストは平均
Synologyは、同社のActiveProtectデータ保護アプライアンス向けの最新ソフトウェアアップデートとなる「ActiveProtect Manager 2.0」(APM 2.0)を発表しました。 今回のリリースでは対応プラットフォームが拡大し、クロスプラットフォームでの復旧やセキュリティ機能
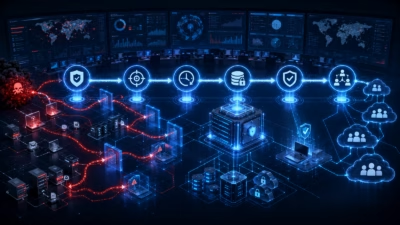
MSP向けのランサムウェア対策は、検証済みの6つの成果を実現する必要があります。攻撃対象領域の縮小、暗号化前の活動検知、24時間365日の対応体制、隔離された復旧ポイントの保持、クリーンな復旧、そしてテナント間で一貫した運用です。バックアップだけでは不十分であり、リハーサル済みの復旧手順を伴わないエンドポイント検知も
1935年に提唱された有名な思考実験「シュレーディンガーの猫」は、量子物理学に根ざした理由により(ここでは詳しく触れませんが)、猫が生きている状態と死んでいる状態を同時に取り得ることを示しています。絶え間ないサイバー攻撃とインフラの複雑化が進む昨今、日常的なバックアップ作業はすべての項目にチェックが入り、完了
米国政府は、マルチクラウド環境がもたらすサイバーセキュリティおよびコンプライアンス面での特有の課題について、組織に対して警告を発しました。 米国国立標準技術研究所(NIST)は、複数のクラウドサービスプロバイダー(CSP)を利用することで、単一クラウドやオンプレミス環境と比較して、一貫したセキュリティポリシーの
Gunraランサムウェアの実行者は、被害者のファイルをロックする前にあらゆる簡易な復旧手段を排除する、破壊的な手法を採用しています。 確認されたある事例では、同グループはランサムウェアの展開前後に、プライマリデータセンターと災害復旧サイトの両方に保存されていたバックアップおよびアーカイブデータを削除していました。 こ
Keepitは、バックアップをコンプライアンス上の要件から、組織が保有できる戦略的に価値あるデータ資産へと転換する「AI Truth Cloud」を発表しました。 AIエージェントが事業の重要な意思決定を担うようになる中、AI Truth CloudはKeepitを、エンタープライズAIが安全に基盤と
FalconStorは、永続的なセキュアエンクレーブ内で検証済みリカバリテストを実行できるオンデマンド型インフラプラットフォーム「FalconStor Cloud Clean Room」を発表しました。各テストは既知のクリーンな状態から開始されるため、過去のリカバリ演習からの問題持ち越しリスクを低減で
AIを駆使したサイバー犯罪者はより高度なツールを手にし、仮想マシンやハイパーバイザーを完全に消去して、攻撃後のインフラを「暗闇の中で機能停止した」状態に追い込んでいます。Commvaultの最高技術責任者(CTO)であるBrian Brockway氏はこう警鐘を鳴らしています。「当社の顧客事例の大半において、
すべての記事を読み込みました