
サプライチェーン攻撃の現状が示すサイバーレジリエンスの必要性
Rubrik Zero Labsが公開した新たなレポートは、今年1月から7月にかけて発生した400件超のソフトウェアサプライチェーンのセキュリティインシデントを分析しています。レポートは、多くのセキュリティ責任者が目を背けてきた現実、つまり「防御だけでは勝てない」という点を改めて浮き彫りにしました。ソフトウェアサプライ
Rubrik Zero Labsが公開した新たなレポートは、今年1月から7月にかけて発生した400件超のソフトウェアサプライチェーンのセキュリティインシデントを分析しています。レポートは、多くのセキュリティ責任者が目を背けてきた現実、つまり「防御だけでは勝てない」という点を改めて浮き彫りにしました。ソフトウェアサプライ
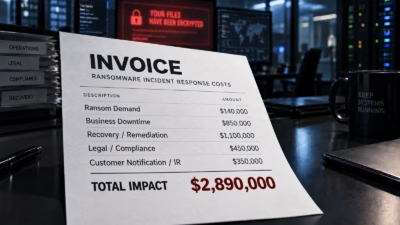
企業がランサムウェアの被害額を算定する際、注目が集まりやすいのは身代金の支払額です。しかし身代金は、総コストのごく一部にすぎません。 IBMの「Cost of a Data Breach Report 2025」によると、ダウンタイム、修復作業、法務対応、事業中断などを含めたランサムウェアインシデントの総コストは平均
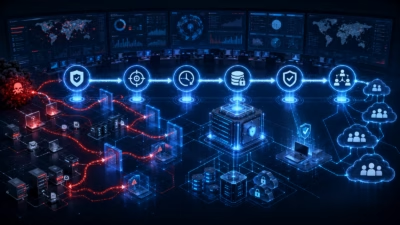
MSP向けのランサムウェア対策は、検証済みの6つの成果を実現する必要があります。攻撃対象領域の縮小、暗号化前の活動検知、24時間365日の対応体制、隔離された復旧ポイントの保持、クリーンな復旧、そしてテナント間で一貫した運用です。バックアップだけでは不十分であり、リハーサル済みの復旧手順を伴わないエンドポイント検知も

eSecurity Planet のコンテンツおよび製品推薦は編集上独立しています。パートナーへのリンクをクリックした際に収益が発生する場合があります。 詳細はこちら サイバーレジリエンスは、長年にわたってサイバーセキュリティの中核的な焦点となっています。 先日、Everpureのサイバーレジリエン
2025年上半期、企業を侵害するサイバー攻撃者の手口はわずかに変化した。ベンダー...
緩和策の推奨事項 攻撃者は、組織がバックアップから復旧する能力を麻痺させることが...
Microsoft 365は現代ビジネスの中枢神経となっており、サイバー犯罪者も...