Rubrikは、DevOpsプラットフォームのMicrosoft Azure DevOpsとGitHub向けに、サイバーリカバリ機能を発表しました。異常検知、影響範囲(ブラスト半径)の調査、外科的リカバリを標準搭載しており、企業はコードに対する不審なアクティビティーを検知し、攻撃の影響範囲を即座に特定できます。さらに、エアギャップ化されたイミュータブル(不変)バックアップから攻撃者による変更だけを取り消せるため、開発者の正当な作業を妨げることもありません。
Rubrikの最高製品責任者(CPO)であるAnneka Gupta氏は、次のように述べています。「組織のソースコードはイノベーションの源泉であり、攻撃者もそれを承知しています。盗まれたトークン1つ、あるいは汚染された依存関係1つで、誰も気付かないうちに数千のリポジトリーに影響が及ぶ恐れがあります。今回新たに発表したDevOps向けのサイバーリカバリ機能を使えば、不審なアクティビティーを検知し、影響を受けた範囲を把握したうえで、不正な変更だけを復旧できます。復旧には、お客様がRubrikにすでに保護を任せているエアギャップ化されたバックアップを利用します」
攻撃者はもはや境界防御を突破する必要がありません。正規の認証情報を侵害し、通常の開発者の動作を装って攻撃を仕掛けます。こうした攻撃はAIによって加速され、悪意のあるコードを数千のリポジトリーへ短時間で拡散させる可能性があります。
Gartnerによると、「DevSecOpsプラットフォームの採用によってDevSecOpsツールチェーンの近代化を進めるソフトウェアエンジニアリング部門のリーダーが増えています」。こうしたプラットフォームには、ソースコード、CI/CDパイプライン、Infrastructure as Codeなど、組織にとって最重要の知的財産が集まっています。そのため、ID(アイデンティティー)を狙う攻撃の主要な標的になっています。
強化されたDevOps Protectionの機能
Rubrik Security Cloud上でネイティブに動作するDevOps Protection Enterprise Editionは、検知、調査、復旧を単一のワークフローで連携させます。
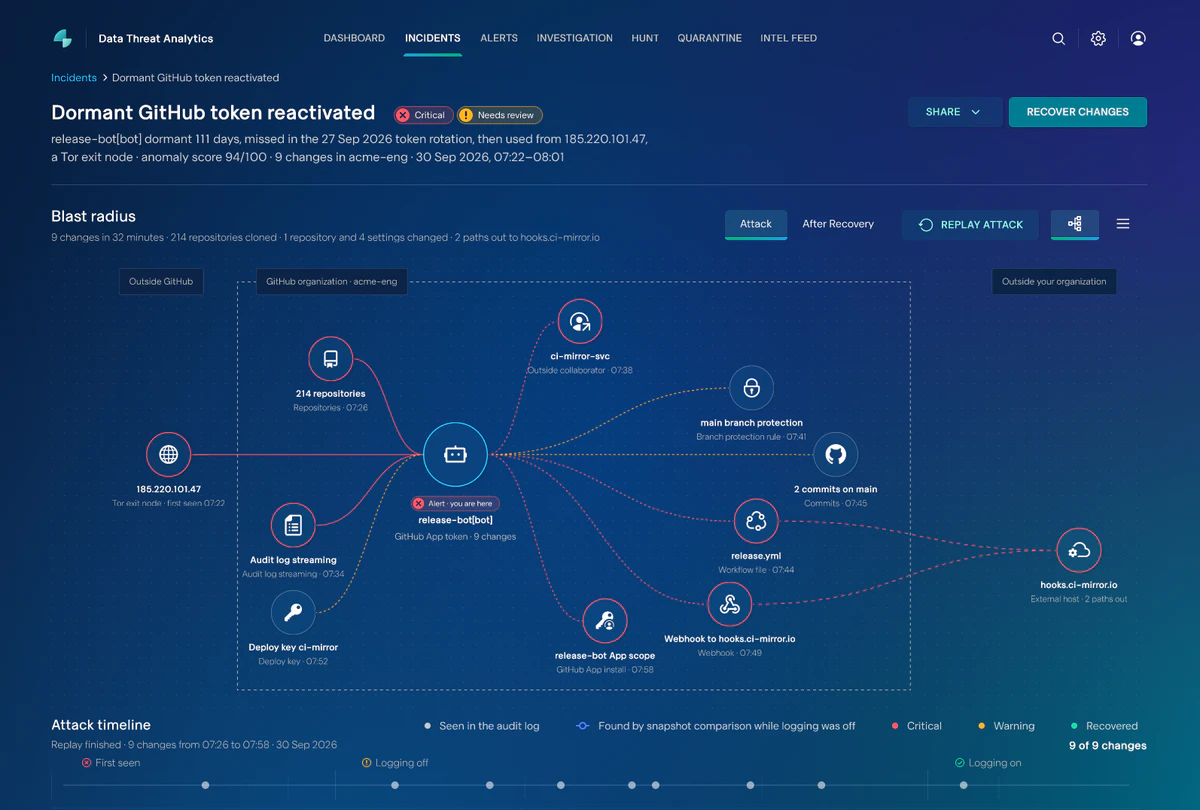
- 異常検知:GitHubとAzure DevOpsの監査ログを継続的にベースライン化し、Rubrikのバックアップメタデータと突き合わせて、不審なIDのアクティビティーを検出します。優先度付きのアラートを生成し、既存のセキュリティ運用やチケット管理のワークフローに直接連携できます。
- 影響範囲(ブラスト半径)の調査:リポジトリー、コミット、パイプライン、ワークフロー、プルリクエスト、設定にわたり、影響を受けた資産をカテゴリー別に表示します。影響の正確な範囲を示し、何を復元すべきかを的確に判断できます。
- 外科的リカバリ:攻撃者が変更した箇所だけを復旧し、ほかの開発者による正当な作業は維持します。復旧には、お客様がRubrik DevOps Protectionですでに保有しているクリーンなエアギャップ化されたイミュータブルバックアップを使用します。手作業での再構築や、組織全体でのコードフリーズを避けられます。
開発者コラボレーションスタックの保護範囲を拡大
復旧に必要な文脈をすべて確保するため、Rubrik DevOps Protection(Foundation Edition)は、Azure DevOpsとGitHubにまたがる、より広範なプラットフォームのメタデータ、設定、開発者コラボレーションスタックもバックアップするようになりました。イシュー、プルリクエスト、Azure Boardsから、Wiki、パッケージ、組織設定まで対象とするため、企業は基盤となるコードだけでなく、チームがソフトウェアを構築する過程の全体像を復旧できます。
RubrikによるMicrosoft Azure DevOpsとGitHub向けのDevOpsプラットフォーム用サイバーリカバリ機能は、今後数カ月以内に一般提供が開始される見込みです。
翻訳元: https://www.helpnetsecurity.com/2026/11/11/rubrik-devops-protection/