
WordPressの専門家の多くが、いまだ侵害復旧計画を持たない実態
WordPressセキュリティプラグインを手がけるMelapressは、WordPressの専門家319人を対象に調査を実施し、その大半が少なくとも1件の既知のセキュリティインシデントに対応した経験を持つことを明らかにしました。回答者はいずれも、代理店スタッフ、開発者、デザイナー、サイトオーナー、管理
WordPressセキュリティプラグインを手がけるMelapressは、WordPressの専門家319人を対象に調査を実施し、その大半が少なくとも1件の既知のセキュリティインシデントに対応した経験を持つことを明らかにしました。回答者はいずれも、代理店スタッフ、開発者、デザイナー、サイトオーナー、管理
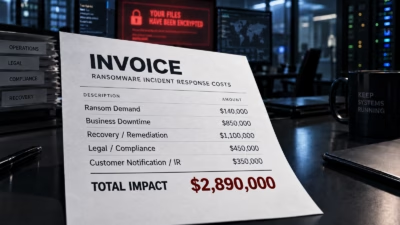
企業がランサムウェアの被害額を算定する際、注目が集まりやすいのは身代金の支払額です。しかし身代金は、総コストのごく一部にすぎません。 IBMの「Cost of a Data Breach Report 2025」によると、ダウンタイム、修復作業、法務対応、事業中断などを含めたランサムウェアインシデントの総コストは平均
世界の組織のうち3割近く(29%)が過去12カ月間に少なくとも1件のサイバー攻撃の被害に遭ったことが明らかになりました。こうしたインシデントは、金銭面・業務面・人的面において被害組織に大きな影響を及ぼしています。 Hiscox Cyber Readiness Report 2026によると、攻撃の被害に遭った組
DigiCertの「Certificate Management Outlook」によると、2029年までにパブリックTLS証明書の有効期間が47日に短縮されることで、企業の証明書管理業務は増大する見込みです。組織は従来の証明書ライフサイクルと比べて更新作業を8倍以上の頻度で行い、ドメイン検証も40倍

グローバル2000企業のダウンタイムの平均コストは6000億ドルに達し、2年間で50%増加しました。Splunkのダウンタイムの隠れたコストレポートによると、計画外の停止とサービス品質低下により、各企業は平均3億ドルのコストを負担しています。 直接コストが非常に或いは禁止的に破壊的だと考える技術幹部
ランサムウェア攻撃の被害を受けた場合、サイバーセキュリティの指導者の半数以上が、事件を終わらせ、システムをより速く復旧するために、犯罪者への身代金要求を支払うことを検討するだろうと、最近公開された数字が示唆しています。 5月13日に公開されたAbsolute Securityのレポートでは、CISOの58%がランサムウ

ランサムウェアおよび他のサイバー脅威はデータ損失についての議論に支配されることが多いですが、企業が直面する唯一のリスクではありません。ハードウェア故障、誤削除、停電などの日常的な問題は、事業を同じくらい素早く停止させる可能性があります。 企業が採用する対策はデータをバックアップすることです。仮定は単純です—データが

Chevin Fleet SolutionsがそのSaaSプラットフォームの一部をオフラインにした後、サイバーセキュリティインシデントにより、FleetWaveは英国と米国全域で「大規模な障害」に陥り、顧客は回答を求めて右往左往しています。 Chevinの公開ステータスページにフラグが立てられた障害は、顧客に送信さ

昨年の英国製造業者に対するサイバー攻撃の影響はジャガー・ランドローバー(JLR)をはるかに超えており、ESETの新しいデータによると、78%の企業が重大なインシデントに見舞われました。 セキュリティベンダーは、英国製造業組織のIT、OT、運用、リスク、またはセキュリティを担当する500人のシニア意思決定者に調査を行い、
サービス障害は引き続き発生しており、さまざまな業界や成熟度の組織に影響を与えてい...
すべての記事を読み込みました