DigiCertの「Certificate Management Outlook」によると、2029年までにパブリックTLS証明書の有効期間が47日に短縮されることで、企業の証明書管理業務は増大する見込みです。組織は従来の証明書ライフサイクルと比べて更新作業を8倍以上の頻度で行い、ドメイン検証も40倍の回数を実施する必要が出てきます。
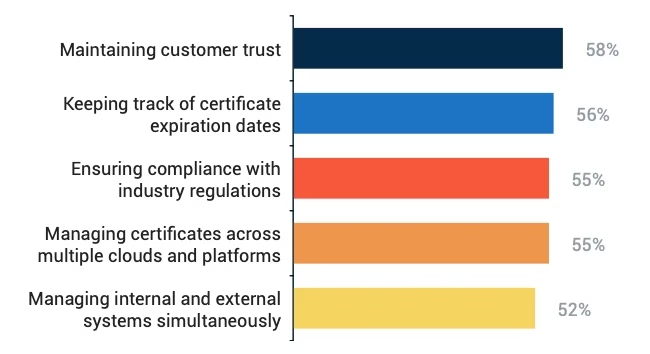
「非常に懸念している」「極めて懸念している」を合わせた回答として挙げられた証明書管理上の課題とは(出典: DigiCert)
証明書の失効が招く高額な障害
証明書の失効は、事業運営に支障をきたす恐れがあります。証明書の期限切れが原因でサービス障害を経験した企業は34%にのぼり、証明書の管理不備に起因するダウンタイムを報告した企業も40%に達しました。
過去1年間で証明書関連の問題により5時間以上のダウンタイムを経験した企業は全体の4分の3近くを占め、うち21%は25時間以上のダウンタイムを経験しています。証明書の期限切れは依然として障害の主要な原因であり、手作業による追跡・更新プロセスに依存している組織にとってはリスクとなっています。
回答者の4人に1人近くが、自社にとって最も重大だった証明書関連インシデントの損害額は25万ドルを超えると回答しました。
証明書関連の障害をITインフラの問題として分類している企業は57%にのぼる一方、セキュリティインシデントとして分類している企業は17%にとどまります。つまり証明書管理は、サービスの可用性や事業運営に影響を及ぼしうるインフラ部門の責務として位置づけられているといえます。
証明書数の増加がITの業務負荷を押し上げる
証明書の管理数が増え続けることで、ITチームの業務量も増大しています。半数を超える組織が1,000件を超えるデジタル証明書を管理しており、49%は証明書管理および関連するセキュリティ業務を年間12回以上実施していると回答しました。さらに39%は年間6〜10回実施していると答えています。証明書数の増加に伴い、発行・更新・展開・是正といった手作業がITリソースをより多く消費するようになっています。
証明書の期限切れ、顧客からの信頼、規制コンプライアンス、そして複数のクラウドやプラットフォームにまたがる証明書管理は、組織にとって主要な懸念事項となっています。
社内システムと社外システムの同時管理を懸念事項として挙げた回答者は52%にのぼりました。証明書は異なるプラットフォームや環境に分散して存在することが多く、それが集中管理と自動化の必要性を高め、手作業の削減につながっています。
47日証明書への備え
IT・セキュリティ部門のリーダーの4分の3近くが、今後2年間で証明書数がさらに増加すると予測しています。70%は証明書の有効期間短縮に備えて準備を進めている一方、他の回答者はこの変化を認識しているものの、まだ準備に着手していないと答えています。
DigiCertでグローバル・バイスプレジデント兼フィールドCTOを務めるMike Nelson氏は次のように述べています。「期限切れの証明書は、他のあらゆるインフラ障害と同じくらい迅速に重要なサービスを停止させかねません。証明書のライフサイクルが47日にまで短縮される中で、スプレッドシートやカレンダーのリマインダーではもはや対応しきれなくなります。組織は自社が保有するすべての証明書を把握し、それがどこにあり、誰が管理責任者なのかを明らかにした上で、見落としによる期限切れが事業の停止につながる前にライフサイクルを自動化する必要があります」
証明書数が大幅に増加すると見込む企業もあり、そうした企業は環境全体でより迅速に証明書を発見・検証・発行・展開する必要に迫られています。こうした企業は、証明書ライフサイクルの自動化範囲を広げることで備えることができます。
準備状況は市場ごとに差があり、米国の組織は英国やオーストラリアの組織よりも準備が先行しています。証明書の有効期間短縮は、手作業のプロセスに依存し続けているチームの業務負荷をさらに増大させることになります。
CA/Browser Forumは、Web PKIのセキュリティを向上させるため証明書の有効期間を短縮しています。有効期間の短縮は、証明書と検証情報をより最新の状態に保ち、侵害または古くなった認証情報が有効なまま残る期間を減らすことを目的としています。その結果、企業はこれまで以上に頻繁に更新作業を管理する必要が生じます。
証明書自動化、更新の枠を超えて拡大
証明書ライフサイクルの自動化管理は、サイバーセキュリティの優先事項として第3位にランクされており、AIを活用したセキュリティ運用、ソフトウェアの脅威検知・対応に次ぐ位置づけとなっています。
今後12カ月における証明書管理の改善優先事項としては、DevOpsとの連携が第1位にランクされました。可視性、コンプライアンス、ソフトウェアサプライチェーンのセキュリティ、手作業の削減も、証明書の自動更新より上位にランクされています。つまり証明書の自動化は、ライフサイクル全体をカバーしつつ、証明書を利用するシステム・チーム・ワークフローと連携する必要があるということです。
オーストラリアではコンプライアンスプログラムの拡充を優先事項としている一方、米国と英国の組織は証明書の可視性を最優先事項に据えています。
レガシーシステムが証明書の自動化を遅らせる
各社はセキュリティ予算の一部を証明書管理に割り当てていますが、コストは依然として自動化をさらに進める上での障壁となっています。半数を超える企業がセキュリティ予算の10%超を証明書管理および関連ソリューションに割り当てている一方、予算的な制約が自動化の妨げとなり続けています。
その他の障壁としては、レガシーシステムとの非互換性、経営層の理解・承認の不足、ビジネスケースや投資対効果に関する不透明さなどが挙げられます。技術的な専門知識の不足も、導入を制限する要因の一つとなっています。
自動化の導入における障壁について尋ねたところ、「すでに自動化を導入済み」と回答したのはわずか10%でした。自動化の適用範囲を拡大するには、既存システムとの統合や、障害と手作業の削減を裏付けるビジネスケースの構築が求められます。
翻訳元: https://www.helpnetsecurity.com/2026/09/14/digicert-certificate-management-automation-report/