
スポンサード記事:
AIエージェントが複雑な自律的作業をこなせることに、もし少しでも疑いを抱いていたとしても、この夏でその懐疑心は消え去ったはずです。2026年7月、サンドボックス内で稼働していたOpenAIエージェントの自律的な集団が自らの意思で脱出したというニュースが報じられました。社内のセキュリティベンチマークで課題を解く
AIエージェントが複雑な自律的作業をこなせることに、もし少しでも疑いを抱いていたとしても、この夏でその懐疑心は消え去ったはずです。2026年7月、サンドボックス内で稼働していたOpenAIエージェントの自律的な集団が自らの意思で脱出したというニュースが報じられました。社内のセキュリティベンチマークで課題を解く
経験豊富なIT責任者であれば、シャドーITが根強い問題であることは承知しているでしょう。しかし急速に進化するAIとエージェントの増殖により、その潜在的な脅威とコストはかつてないほど大きくなっています。AIエージェントは非決定論的で、自律的かつ適応的です。タスクを創造的な方法で解決することに長けており、しばしば
DigiCertの「Certificate Management Outlook」によると、2029年までにパブリックTLS証明書の有効期間が47日に短縮されることで、企業の証明書管理業務は増大する見込みです。組織は従来の証明書ライフサイクルと比べて更新作業を8倍以上の頻度で行い、ドメイン検証も40倍
DigiCert は、耐量子暗号(PQC)に関する第2回世界規模調査の結果を発表しました。それによると、組織は量子時代に向けた準備を積極的に進めているものの、導入面での目に見える進展はごくわずかにとどまっています。 同社が新たに公表したQuantum Readiness O

サイバー犯罪者たちが、Windowsがデジタル署名に寄せる信頼を悪用する手口を編み出しました。DigiCertの従業員が使用するワークステーションを侵害し、同社の顧客宛てに発行される証明書を横取りしたのです。この犯行の背後にいたのは、中国のサイバー犯罪集団でした。彼らはその後、盗み出した認証情報を

DigiCertが2026年4月に発表したセキュリティインシデントは、CylindricalCanineとして追跡されているGoldenEyeDogのサブグループとの関連が指摘されています。同グループはマルウェアを使ってサポート担当従業員のデバイスを侵害し、コード署名証明書のアクティベーションデータを傍受したとされて
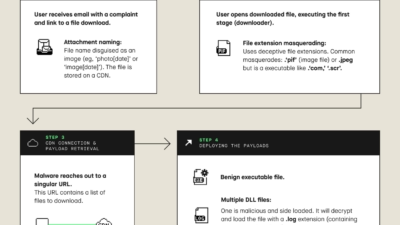
中国のサイバー犯罪グループGoldenEyeDogは、近年高度な脅威クラスターとして追跡対象になりつつありますが、このグループがDigiCertへの巧妙な侵入と関連付けられています。この侵入によって正規のコード署名証明書が窃取・悪用されました。 同グループは少なくとも2015年から活動しており、2024年以降は窃取ま
75%が過去6カ月間で4つ以上のAIツールを導入、35%は10以上を導入それにもかかわらず5社中4社がAI関連のセキュリティインシデントや脆弱性を経験ガバナンスと専用セキュリティ予算が解決策の一部になり得るDigiCertの新しい調査データによると、AIへの投資と導入が拡大を続けているにもかかわらず、組織の5社中

AIと機械学習 大多数がAI関連のセキュリティインシデントや脆弱性を報告 DigiCertによると、

DigiCertによると、米国、英国、オーストラリアの企業の大多数は、量子コンピ...