DigiCertは、サーバー移行の際に社内の業務システムが誤ってインターネットに公開された結果、顧客情報や本人確認書類に不正アクセスを許すデータ漏えいが発生したと警告しています。
認証局である同社によると、今回の漏えいはアーカイブされた顧客データの一部が対象で、氏名、業務用メールアドレス、電話番号、事業所の住所が含まれます。
一部の人については、運転免許証、パスポート、公共料金の請求書といった本人確認書類も流出した記録に含まれていました。
DigiCertは影響を受けた顧客へのデータ漏えい通知の送付を開始しました。クラウドアーキテクトのFabian Bader氏が、受け取った通知のコピーをXで共有しています。
「DigiCertの情報漏えいが『限定的』で、私の個人情報すべてと、証明書の申請時に提出した可能性のある確認書類に限られていたことに感謝します(皮肉)」と、Bader氏は投稿しました。
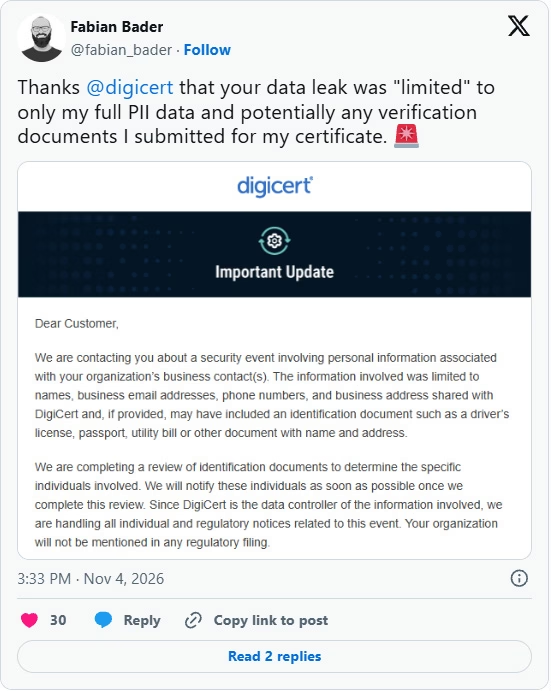
通知の中でDigiCertは、本人確認書類については現在も精査を続けており、影響を受けた人を特定できた段階で、その人たちに連絡すると説明しています。
データ漏えい通知には次のように記載されています。「関係する情報は、DigiCertに提供された氏名、業務用メールアドレス、電話番号、事業所の住所に限られます。提供されていた場合は、運転免許証、パスポート、公共料金の請求書など、氏名と住所が記載された本人確認書類が含まれている可能性があります」
Mozillaのバグ管理プラットフォームBugzillaに投稿されたインシデントレポートによると、2025年2月のサーバー移行で、それまでVPN経由でしかアクセスできなかった社内の業務システムが、誤ってインターネットに公開されたといいます。
公開されたシステムには、他のアプリケーション向けのセルフ登録機能があり、外部のユーザーがアカウントを作成できる状態でした。
これらのアカウントは特定のアプリケーションに割り当てられていませんでしたが、認可の不備により、アーカイブされた顧客情報を読み取り専用で閲覧できました。
DigiCertは2026年6月、公開されたシステム上に不正なアカウントがあることを最初に把握しました。ただし、アプリケーションに割り当てられていないため、顧客情報にはアクセスできないと当初は判断しました。
その後、同社のマネージドセキュリティリサーチプログラムを通じて、外部ユーザーがこのシステム上でアカウントを作成できるとの報告を受けました。
DigiCertはシステムへのアクセスを制限し、認可の不備を修正するセキュリティ対策を展開しましたが、その時点ではアーカイブデータにアクセスされていたことに気づいていませんでした。
追加調査によって、不正なアカウントが2026年6月27日から7月2日にかけて顧客情報にアクセスしていたことが確認されたのは、10月19日になってからでした。
「このインシデントは当初、データアクセスの事案ではなく、アカウント作成の問題として扱われていました」と、DigiCertはレポートで認めています。
DigiCertによると、不正なアカウントは読み取り専用の権限しかなく、レコードの変更、証明書の検証の承認、証明書の発行はできませんでした。
同社は現在、影響を受けたシステムへのアクセスを制限し、セルフ登録を無効化したうえで、アクセス制御を追加しました。
DigiCertは、認証局サービス、CertCentral、DigiCert ONEの各プラットフォームは侵害されておらず、顧客のログイン認証情報と発行済みの証明書も安全であるとしています。
BleepingComputerはDigiCertに対し、影響を受けた人数など、インシデントに関する追加の質問を送りました。回答が得られ次第、記事を更新します。