
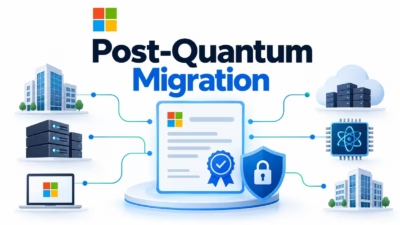
Microsoft、ポスト量子移行の前に証明書の依存関係を洗い出すよう企業に促す
同社のガイダンスが示すのは、暗号化された通信を守るだけでは足りないという課題です。アプリケーション、デバイス、認証局、セキュリティインフラが、既存の信頼関係を損なうことなく新しいアルゴリズムに対応できるようにする必要があります。 同社のポスト量子暗号(PQC)Transport Layer Security(TLS)
同社のガイダンスが示すのは、暗号化された通信を守るだけでは足りないという課題です。アプリケーション、デバイス、認証局、セキュリティインフラが、既存の信頼関係を損なうことなく新しいアルゴリズムに対応できるようにする必要があります。 同社のポスト量子暗号(PQC)Transport Layer Security(TLS)
AppViewXは、「Agent Identity Security」の機能を拡充しました。このソリューションを使うと、企業は承認済みかシャドーかを問わずすべてのエージェントを検出できます。さらに、エージェントのセキュリティ態勢を管理して監査に対応できるアクティビティログを維持し、エージェントが実行するあらゆる操作を
経験豊富なIT責任者であれば、シャドーITが根強い問題であることは承知しているでしょう。しかし急速に進化するAIとエージェントの増殖により、その潜在的な脅威とコストはかつてないほど大きくなっています。AIエージェントは非決定論的で、自律的かつ適応的です。タスクを創造的な方法で解決することに長けており、しばしば
Entrustは、暗号セキュリティプラットフォーム(Cryptographic Security Platform、CSP)向けに新機能を発表しました。組織が暗号部品表(Cryptographic Bill of Materials、CBOM)のデータを実際のアクションへとつなげられるよう支援する内容
DigiCertの「Certificate Management Outlook」によると、2029年までにパブリックTLS証明書の有効期間が47日に短縮されることで、企業の証明書管理業務は増大する見込みです。組織は従来の証明書ライフサイクルと比べて更新作業を8倍以上の頻度で行い、ドメイン検証も40倍
企業は量子コンピューティングがもたらすセキュリティ課題への備えができていると考えているものの、責任所在、テスト、可視性のギャップが耐量子暗号(PQC)への移行を複雑にする恐れがあることが、Axiadの新たな調査で明らかになりました。 PQC移行の責任者は誰か(出典: Axiad) 組織はPQC移行を
研究者らは、MicrosoftのActive Directory証明書サービス(AD CS)に存在した、すでにパッチが適用済みの欠陥を突く概念実証(PoC)エクスプロイトを公開しました。この欠陥は、権限の低いドメインユーザーがドメインコントローラーになりすまし、AD環境全体を完全に侵害することを可能にするものです。原因

AIはエンタープライズ環境のアイデンティティを爆発的に増加させています。同時に量子コンピューティングは、それらのアイデンティティを守る暗号的信頼の基盤そのものを作り変えつつあります。企業はこの二つの課題を同時に解決する必要があります。従来のアイデンティティセキュリティは、予測可能かつ監査可能なアクセス

Keyfactorは、人間・マシン・AIを暗号セキュリティでつなぐ支援を行う企業です。 同社はこのたび、10億ドルを超える戦略的成長投資を確保しました。 今回の大規模な資金投入は、企業が「アイデンティティの氾濫(identity sprawl)」とも呼ばれる問題への対応に苦慮している最中に行われました。この問題では、

AppViewXは、エンタープライズ全体にわたるAIエージェントの検出・ガバナンス・保護・監視を実現する新製品「Agent Identity Security」をAppViewXプラットフォームに追加することを発表しました。 Agent Identity Securityは、10年以上にわたるマシンア
すべての記事を読み込みました