公開されたGiteaの脆弱性を突くエクスプロイトは、わずか数日のうちにソースコード窃取のための本格的な攻撃ツールへと姿を変えました。Red Heronと呼ばれる脅威グループは、脆弱なサーバーの探索、アカウント登録、リモートコード実行、リポジトリの窃取、そして一部の痕跡消去までを容赦なく自動化しました。侵害に成功すると、攻撃者は極めて隠密性の高い悪意あるツールキットを侵害したLinuxシステムに直接展開していました。
CVE-2026-60004の悪用
侵入の主な突破口となったのは、CVSSスコア9.8という深刻な評価を受けた脆弱性、CVE-2026-60004です。この脆弱性は、バージョン1.17から1.27.0までのGiteaに影響します。攻撃者はdiffpatch APIを通じて悪意あるGitフックを仕込み、Giteaシステムアカウントの権限で実行させることが可能になります。技術的には攻撃者はリポジトリへの書き込み権限を必要としますが、標準的なオープン登録機能により、誰でも自由にアカウントを作成し必要な権限を取得できてしまいます。オープン登録とリモートコード実行という組み合わせは、これまでもGitサーバーを外部の脅威アクターにとって格好の侵入口に変えてきました。
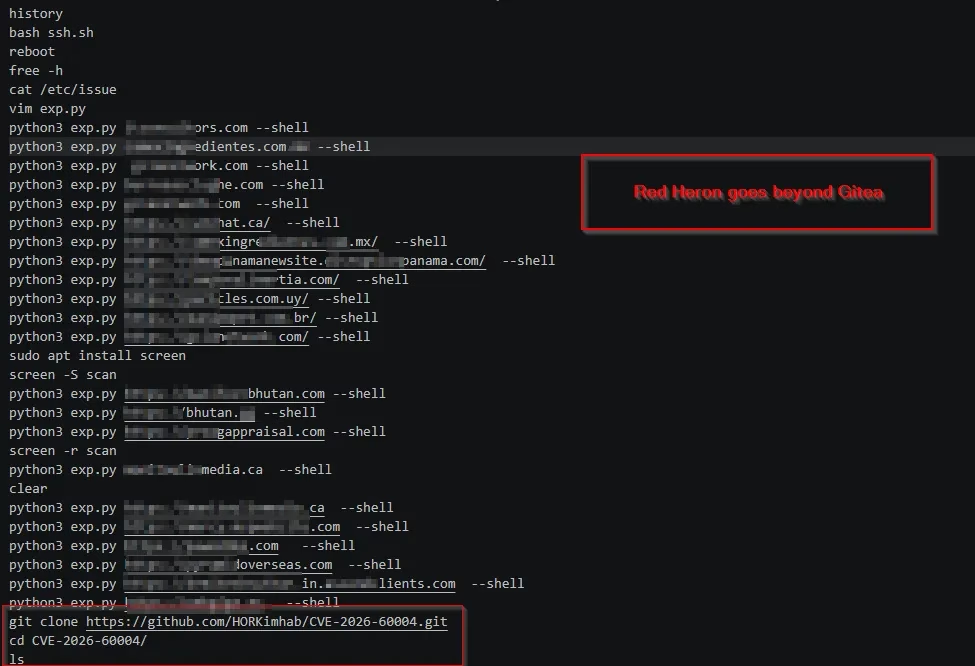
Red Heronが多国籍キャンペーンでGiteaのNデイ脆弱性を悪用している実態を詳述した調査によると、同グループは脆弱性の技術的詳細が公開されたわずか1日後の7月29日から、公開済みのPoC(概念実証)コードの改良に着手していました。7月30日までには、攻撃者は50並列のスレッドを用いて7か国にわたる1,386台のGiteaサーバーをすでにスキャンし、そこから台湾のシステム477台からなる独自のデータベースを抽出していました。この対象群のうち、オープン登録が有効な128台のサーバーは、即座に優先攻撃対象リストに組み込まれました。
自動化された侵害とデータ窃取
攻撃ツールの改良版であるexp_enhanced.pyは、まさに容赦のない組み立てラインのように機能しました。このスクリプトは対象リストを読み込み、使い捨てのアカウントを自動登録し、エクスプロイトを実行、ファイルシステムから直接リポジトリを不正にコピーし、Giteaのデータベースから活動の痕跡の一部を消去していました。この攻撃手法が開発インフラにとって極めて危険なのは、リポジトリや設定ファイルにソースコードとともに機密トークン、SSH鍵、その他の重要な秘密情報が頻繁に含まれているためです。
台湾の産業オートメーション企業への侵害では、Red HeronはSCADA/HMIコンポーネント、IoT連携機能、ネットワークアナライザーソフトウェア、サーバー設定、独自の社内アプリケーションを含む数百のリポジトリを窃取しました。カナダの再生可能エネルギー企業からは、人事システム、CRM、認証サービス、社内API、JWTトークン、SSH鍵を侵害しています。また別の事例では、当初のGitea侵害が最終的に3ノード構成のProxmoxクラスタへの完全なroot権限奪取につながり、攻撃者は仮想マシンの不正バックアップを開始できる状態になりました。
JITTERLYインプラントとSIXZUTルートキット
その後の調査により、専門家たちはJITTERLYと名付けられた高度なC++製Linuxインプラントの存在にたどり着きました。このマルウェアは30種類以上のコマンドに対応しており、シェル実行、ファイル転送、対話型ターミナル、SOCKSトンネリング、ポートフォワーディング、ネットワーク内の横展開などを行うことができます。JITTERLYの内部には、SIXZUTと名付けられた、これまで報告されていなかったルートキットが隠されていました。このコンポーネントはLD_PRELOADの仕組みを悪用し、動的リンクされたLinuxプロセスに悪意あるライブラリを強制的に読み込ませます。
SIXZUTは15個のLinuxコア関数を巧妙にフックし、ファイル、プロセス、ネットワーク接続を周到に隠蔽します。このルートキットは/proc由来の情報をフィルタリングし、Netlinkの応答にも積極的に干渉することで、ssコマンドからさえも接続を隠すことができます。さらに、フックされたkill関数により、通常のkill -9コマンドによる保護対象プロセスの強制終了を防ぎます。JITTERLYがメモリ上から消失した場合でも、SIXZUTには自発的にインプラントを再起動する機能が備わっています。この動作方式により、このルートキットは単なる隠蔽ツールにとどまらず、マルウェアのための強靭な自己修復メカニズムへと昇華しています。
攻撃者の特定と対策の推奨事項
Acronisは現時点で、中程度の確度でRed Heronを中国語話者の環境と関連付けています。調査担当者は中継サーバー上で、簡体字中国語で分類された標的データベースに加え、防衛、エネルギー、選挙、航空宇宙、政府機関を対象とする独自の分類体系を発見しました。しかし、アナリストたちはRed Heronと既知のAPTグループとの明確な関連性については、まだ特定できていません。
セキュリティ専門家は、Giteaの管理者に対し、直ちに少なくともバージョン1.27.1へアップグレードすること、不要な場合はオープン登録機能を確実に無効化すること、diffpatch APIに関するアクセスログを厳格に監査すること、そして侵害の可能性があるトークンやSSH鍵はすべて完全に流出したものとして扱うことを強く推奨しています。SIXZUTの存在が検出された場合、専門家は感染したOSを部分的に浄化しようとするのではなく、信頼できるクリーンなイメージからサーバーを完全に再構築することを推奨しています。このルートキットは自身のファイルを標準的なユーザーツールから巧みに隠蔽するため、管理者は/etc/ld.so.preloadを確認し、他の感染の痕跡についても、確実にクリーンな環境から積極的に調査する必要があります。
翻訳元: https://meterpreter.org/red-heron-gitea-sixzut-rootkit/