
中国系ハッカー、複数の技術を悪用し政府データを窃取
中国語話者の脅威アクターがZyXEL GS1900スマート管理スイッチおよびWordPressの脆弱性を悪用し、996台のデバイスとバックエンドデータベースに保存されていた18,500件超のレコードから機密データを窃取していたことが分かりました。 この攻撃者はPAN-OS Global Protect、Flowise
中国語話者の脅威アクターがZyXEL GS1900スマート管理スイッチおよびWordPressの脆弱性を悪用し、996台のデバイスとバックエンドデータベースに保存されていた18,500件超のレコードから機密データを窃取していたことが分かりました。 この攻撃者はPAN-OS Global Protect、Flowise
脅威インテリジェンス企業のGreyNoiseは、中国の脅威アクターが機密情報の窃取を目的に、脆弱性を抱えたZyXEL GS1900シリーズスイッチを世界各地で標的にしていると警告しました。 CVE-2026-7273として追跡されているこの脆弱性(CVSSスコア8.8)は、スタックベースのバッファオーバーフローで、細
研究者らは、このハッカーがカスタムツールの開発にLLMを利用した可能性があるとみています。 脅威インテリジェンス企業GreyNoiseの月曜日のブログ投稿によると、中国語圏の脅威アクターが少なくとも6月以降ハッキング活動を展開しており、少なくとも1つの西側政府から数千件の文書を窃取したとみられていま
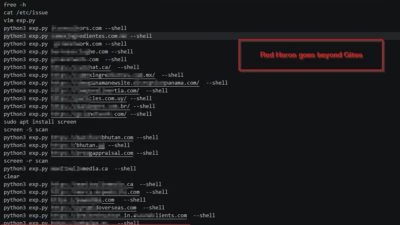
公開されたGiteaの脆弱性を突くエクスプロイトは、わずか数日のうちにソースコード窃取のための本格的な攻撃ツールへと姿を変えました。Red Heronと呼ばれる脅威グループは、脆弱なサーバーの探索、アカウント登録、リモートコード実行、リポジトリの窃取、そして一部の痕跡消去までを容赦なく自動化しまし
中国語話者の脅威アクター集団「Red Heron」が、Giteaのリモートコード実行(RCE)脆弱性を悪用してソースコードを窃取し、永続化を確立した上で、これまで報告例のなかったLinux用ルートキットを展開していたことが分かりました。 今回のキャンペーンでは、Giteaのdiffpatch機能に存在するCVSSスコ
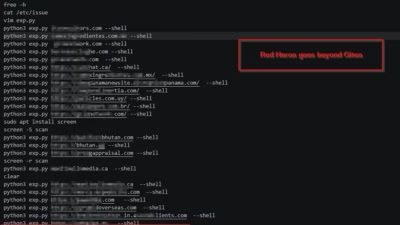
中国語を使用する脅威アクター「Red Heron」が、Giteaに存在する重大なリモートコード実行(RCE)脆弱性を悪用し、非公開のソースコードを窃取するとともに認証情報を収集し、持続的なアクセス経路を確立して被害組織のインフラ内で横展開を行っていたことが分かりました。脆弱性発見サービス Acronis Threat