
中国語を使用する脅威アクター「Red Heron」が、Giteaに存在する重大なリモートコード実行(RCE)脆弱性を悪用し、非公開のソースコードを窃取するとともに認証情報を収集し、持続的なアクセス経路を確立して被害組織のインフラ内で横展開を行っていたことが分かりました。
脆弱性発見サービス
Acronis Threat Research Unit(TRU)の研究者らは、この一連の攻撃活動を、SIXZUTという名の組み込み型LD_PRELOADルートキットを内包する、新たに確認されたLinuxインプラント「JITTERLY」と関連付けています。
迅速なGitea脆弱性の悪用
この攻撃活動は、CVSS v3.1スコア9.8の重大な脆弱性であるCVE-2026-60004を悪用しています。この欠陥はGiteaバージョン1.17から1.27.0までに影響し、2026年7月27日にリリースされたバージョン1.27.1で修正されました。技術的な詳細と実証コード(PoC)は、その翌日には公開されています。
この脆弱性は、Giteaのdiffpatchワークフロー内の問題から発生します。脆弱な設定下では、悪意のあるリポジトリパッチによってGitが攻撃者制御下のファイルを稼働中のhooksディレクトリに書き込むよう誘導され、Giteaサービスアカウントの権限でコマンドを実行できてしまいます。
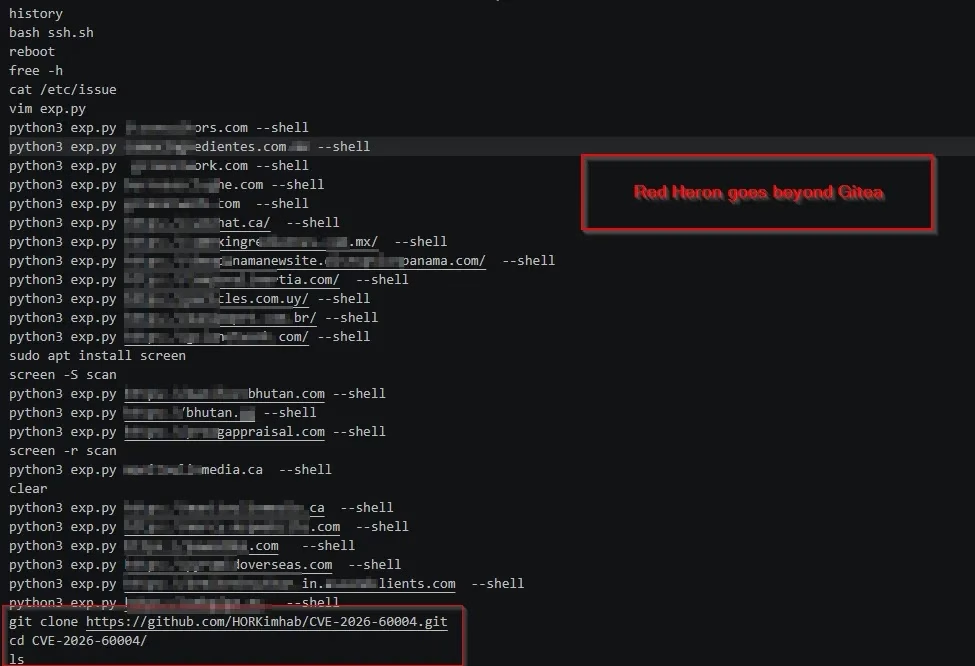
ユーザー登録が誰にでも開放された設定になっている場合、攻撃の敷居は大幅に下がります。攻撃者は盗んだ認証情報を使わずとも、アカウントを登録してリポジトリを作成するだけで攻撃を開始できてしまうのです。
TRUによると、Red Heronは7月29日から公開されているPoCの改良に着手し、短期間で自動化された悪用フレームワークを開発しました。
このツールは、ターゲットリストを処理し、ユーザー登録を許可しているシステムを識別し、アカウントを自動作成し、RCEの攻撃チェーンを実行し、侵害したホストからリポジトリデータを抽出し、その後選択したアーティファクトの消去を試みるという一連の動作を自動で行うことができます。
このアクターは、7カ国にわたるインターネット上に公開された1,386台のGiteaインスタンスをスキャンし、さらに台湾を拠点とする477台のシステムを対象とした別のリストも作成していました。
回収された偵察記録では、対象は簡体字中国語で分類されており、防衛、選挙、エネルギー、航空宇宙、通信、政府機関、研究機関、クラウドサービス、開発者向けツール、人工知能など多岐にわたる分野が含まれていました。
TRUは、カナダ、アルゼンチン、台湾、米国、スリランカの各組織において、悪用が確認された証拠を特定しました。中でもカナダの再生可能エネルギー関連組織は特に狙われており、22件の攻撃セッションが確認されています。
攻撃者は、アプリケーションのリポジトリ、認証サービス、顧客関係管理(CRM)および人事(HR)関連システム、内部レポート、API、設定ファイル、トークン、SSHホストキー、デプロイ用認証情報にアクセスしていました。
別の事例では、Red Heronが台湾の産業オートメーション環境を侵害し、数百件のリポジトリを外部に流出させました。窃取されたデータには、監視・監視関連コンポーネントとみられるもの、SCADA/HMI関連ツール、IoT連携機能、ネットワーク傍受ユーティリティ、サーバー設定、社内業務アプリケーションなどが含まれていました。
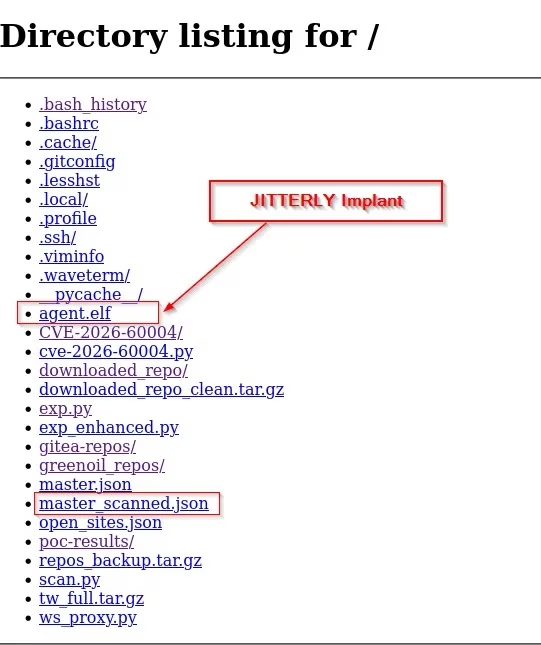
TRUは、コマンド履歴、対象データベース、悪用ツール、マルウェア、窃取済みリポジトリを保管していた、公開状態にあったRed HeronのステージングサーバーからJITTERLYを追跡しました。
アンチマルウェアソフトウェア
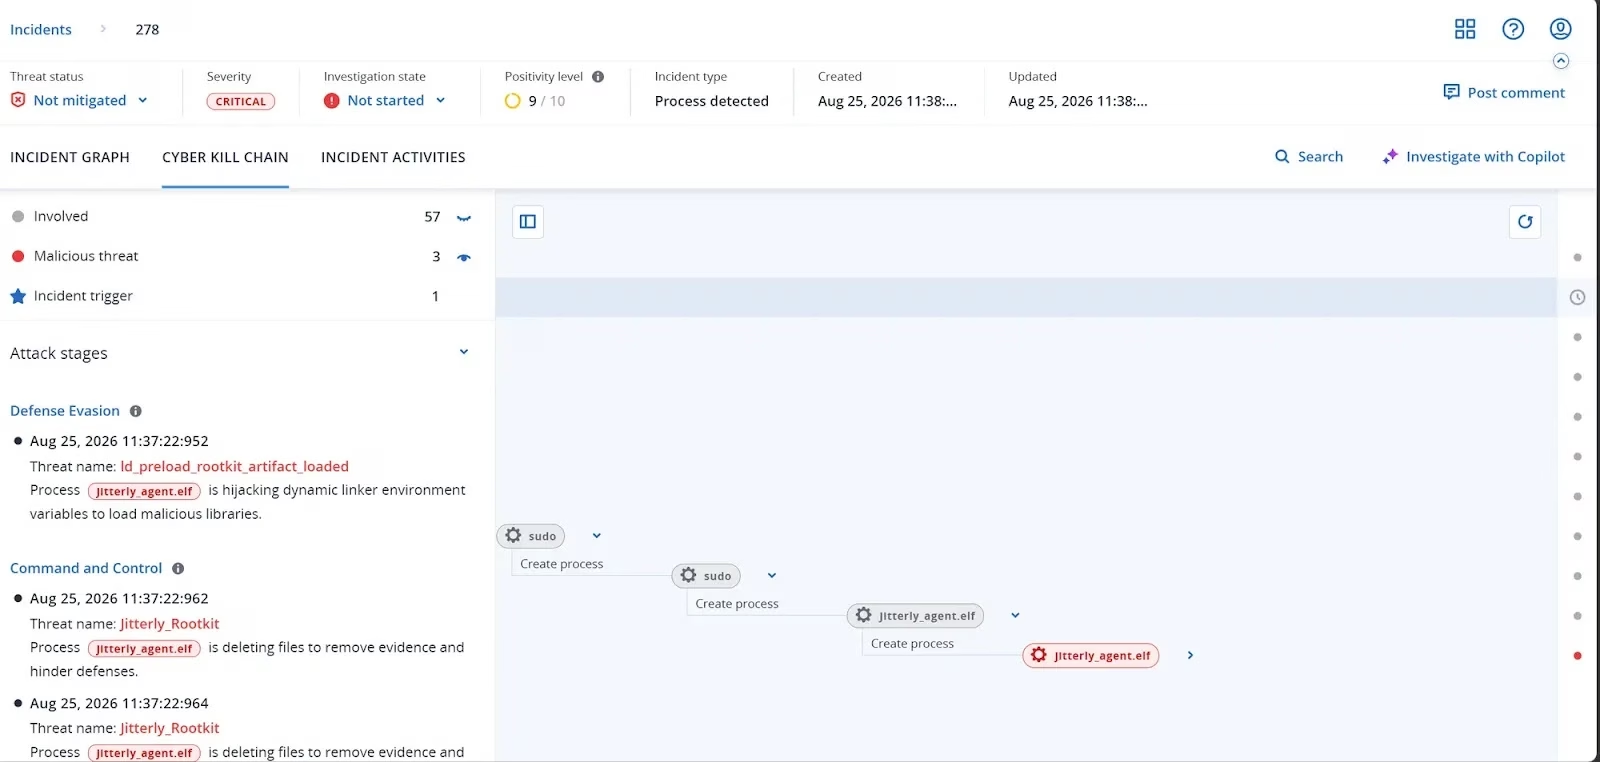
このC++で書かれたLinuxインプラントは、シェル実行、ファイル移動、データ転送、ホスト列挙、対話型ターミナルアクセス、トンネリング、リバースポートフォワーディング、内部でのピボットなど、30種類以上のコマンドをサポートしています。その通信プロトコルは、オープンソースのAdaptix C2フレームワークが使用するLinuxエージェントに似ていますが、JITTERLYは暗号化通信にAES-128-GCMを採用している点が異なります。
JITTERLYはまた、SIXZUTと呼ばれる、これまで報告されていなかった共有ライブラリ型ルートキットを復号し展開します。このルートキットはlibglthread.so.2に偽装されています。SIXZUTは/etc/ld.so.preloadを利用して動的リンクされたプロセスに読み込まれ、悪意のあるファイル、プロセス、ネットワーク接続、持続化のためのアーティファクトを一般的な管理ツールから隠蔽することができます。
このルートキットは、ファイルシステムやプロセスの一覧をフィルタリングし、/procベースのツールやNetlinkクエリから設定済みの接続を隠し、保護対象プロセスの終了試行を妨害します。root権限で動作している場合には、バイナリが存在していればJITTERLYインプラントを再起動させることもできますが、そのプロセス自体は停止した状態になります。
Red Heronによる横展開活動の中で最も大規模だったのは、台湾のSynologyホスティング環境を対象としたものでした。Giteaへの初期アクセスを獲得した後、攻撃者はProxmoxのroot@pam認証チケットを取得し、クラスター内の3台のノードにペイロードを展開して、vzdumpを使ったVMバックアップ操作を開始しました。これらのバックアップの収集に成功していれば、ソースコードのリポジトリだけでなく、仮想マシンのディスクイメージ全体が流出する可能性がありました。
TRUは、簡体字中国語による作戦上のアーティファクト、対象の分類方法、台湾を中国の一地域として扱うメタデータ、そして戦略的な情報収集と一致するターゲティングの傾向を根拠に、Red Heronが中華人民共和国(PRC)と関連する文脈で活動しているとの見方を中程度の確度で示しています。研究者らは、この活動を既知の高度標的型攻撃(APT)グループと関連付けるには至っていません。
自前でGiteaを運用している組織は、バージョン1.27.1以降へのアップグレード、不要な公開ユーザー登録の無効化、GitおよびGiteaのログの確認、露出した機密情報のローテーション、そして予期しないSSHキー、LD_PRELOADのエントリ、身元不明のプロセスの調査を行うべきです。
マルウェアやフィッシングの出現から24時間以内にSOCを最新の状態に保ちましょう。 ANYRUNを試して早期検知でインシデントを防止。
翻訳元: https://gbhackers.com/red-heron-hackers-exploit-critical-gitea-rce/