
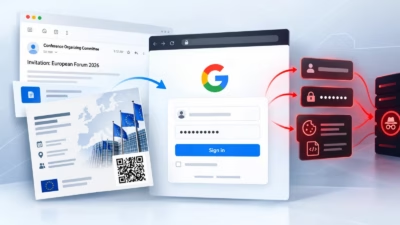
UAT-11985、リアルタイム型Googleフィッシングキットで認証情報とセッショントークンを窃取
Cisco Talosは、同社が「UAT-11985」として追跡する攻撃者によるスピアフィッシングキャンペーンを確認しました。このキャンペーンは台湾の研究機関を標的とし、Googleのサインインページになりすますアドバーサリー・イン・ザ・ミドル(AitM)型のキットを使用しています。 このキットは、認証情報と多要素認
Cisco Talosは、同社が「UAT-11985」として追跡する攻撃者によるスピアフィッシングキャンペーンを確認しました。このキャンペーンは台湾の研究機関を標的とし、Googleのサインインページになりすますアドバーサリー・イン・ザ・ミドル(AitM)型のキットを使用しています。 このキットは、認証情報と多要素認
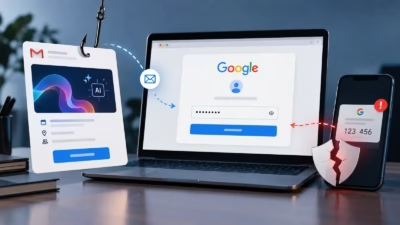
台湾の研究機関に関係する個人を狙う、APT(高度な持続的脅威)のスピアフィッシング攻撃キャンペーンが確認されました。AIの支援を受けたとみられるイベント招待状と、Google認証のリアルタイム傍受を組み合わせた手口です。 「UAT-11985」として追跡されているこの攻撃は、機関へのなりすまし、改ざんしたQRコード、
中国語を使用する脅威アクター「Red Heron」が、Giteaに存在する重大なリモートコード実行(RCE)脆弱性を悪用し、非公開のソースコードを窃取するとともに認証情報を収集し、持続的なアクセス経路を確立して被害組織のインフラ内で横展開を行っていたことが分かりました。脆弱性発見サービス Acronis Threat
台湾の検察当局は月曜日、Nvidiaの従業員1人とSuper Microの従業員2人を含む9人を、「ハイエンドAIサーバー」を中国本土へ不正に輸出した容疑で起訴しました。これにより、中国と米国の間のAI覇権争いにまた新たな波乱が加わることになります。 台湾で主に製造される先端半導体を含むAIインフラは、米中間の競争に
中国語圏を拠点とするハッカーが、アジア太平洋地域のある政府機関に対してマルチエージェントAIを用いた攻撃を成功させました。この事件は各国および企業に対し、近未来の、あるいは完全自律型のAI搭載攻撃がすでに現実のものとなっていることを警告しています。主権AI企業Dreamが8月12日に発表した調査によると、今回の攻撃では
2026年7月上旬、攻撃者がオープンソースのAIエージェントを使って政府システムやエネルギー企業を自律的にハッキングしていたことがわかりました。これは、重要インフラに対するAI駆使の攻撃がもはや理論上の話ではなくなったことを、防御側に突き付ける出来事です。「明白かつ現実的な脅威が存在します」と、TrendAI
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。パートナーへのリンクをクリックいただくことで、当社が収益を得る場合があります。 詳細はこちら 台湾当局とサイバーセキュリティ研究者によると、ハッカーが協調的な人工知能エージェントを用いたサイバー攻撃で
オープンソースAIフレームワークを用いたマルチエージェント攻撃が、4日間にわたる協調的な侵入を実行しました。 オープンソースフレームワーク上に構築された自律型AIエージェントが台湾の政府системに侵入し、認証情
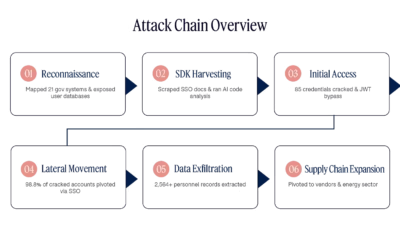
中国系の脅威アクターが、マルチエージェント人工知能フレームワークを利用し、台湾およびアジア各国の政府機関を標的としたほぼ自律的な侵入キャンペーンを展開していたことが報告されました。 この事案は、エージェント型AIが高度なサイバー攻撃の運用コストを削減し、実行速度を高める可能性を示すものです。 Dream Resear
中国の関与が疑われるサイバー工作員が、一般公開されているAIツールを使って台湾政府のシステムを侵害した後、原子力安全機関やサプライチェーンのベンダー、さらには少なくとも7社のエネルギー企業へと攻撃対象を拡大していたことが分かりました。セキュリティ研究者らはこれを「ほぼ自律的な攻撃」と呼んでいます。イスラエルの
すべての記事を読み込みました