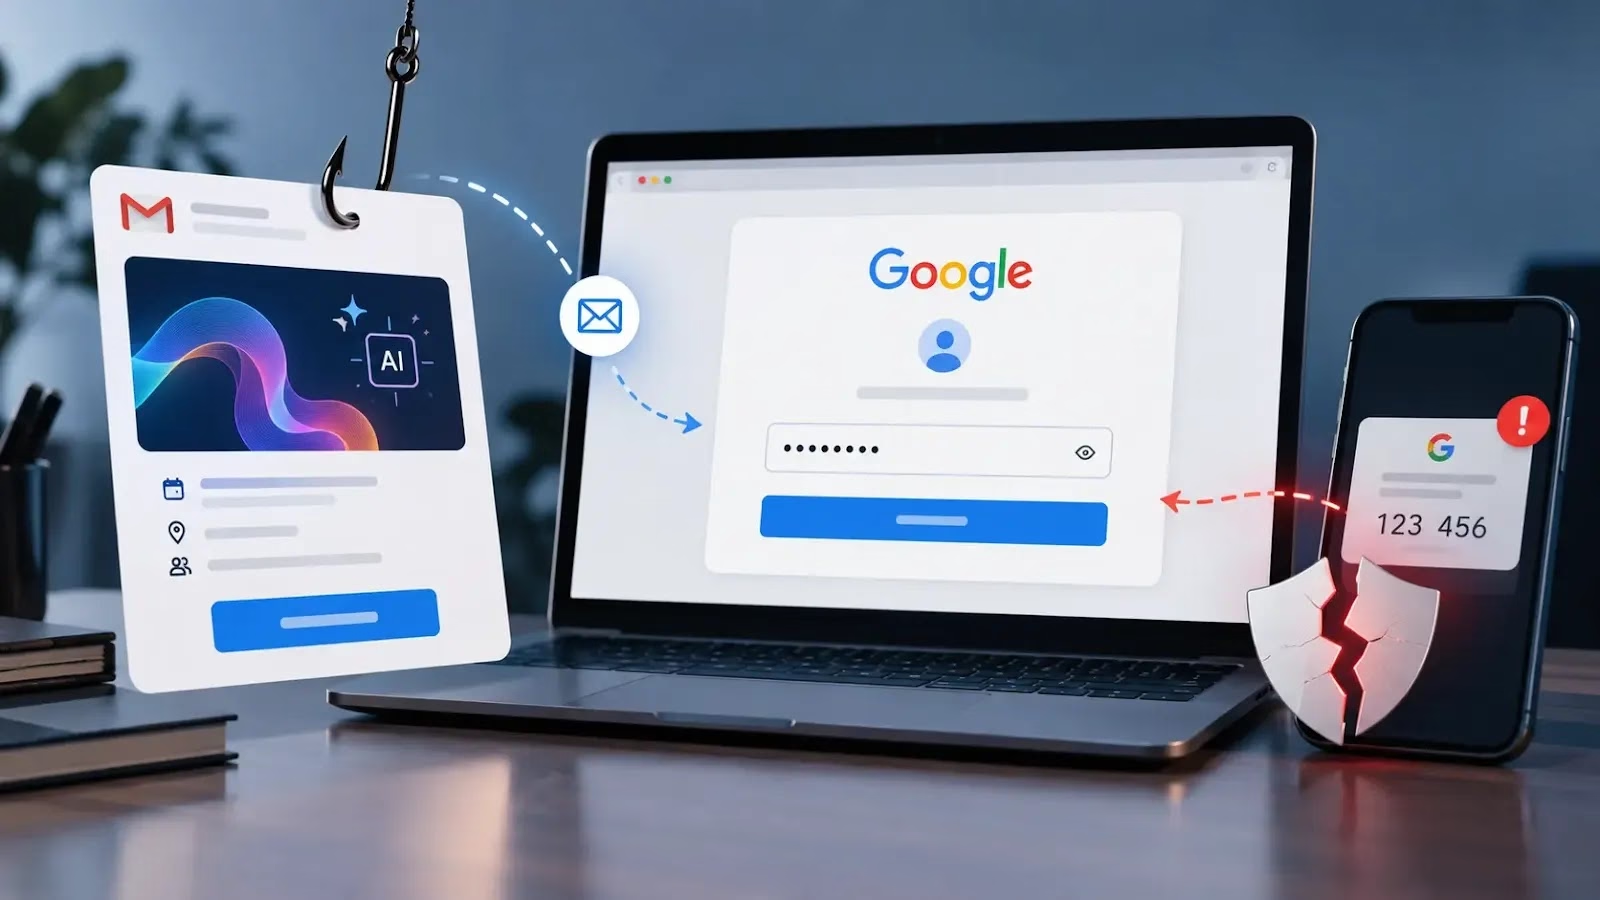
台湾の研究機関に関係する個人を狙う、APT(高度な持続的脅威)のスピアフィッシング攻撃キャンペーンが確認されました。AIの支援を受けたとみられるイベント招待状と、Google認証のリアルタイム傍受を組み合わせた手口です。
「UAT-11985」として追跡されているこの攻撃は、機関へのなりすまし、改ざんしたQRコード、そしてAiTM(中間者)型のフィッシングフレームワークを用いて、認証情報と認証済みセッションを盗み取ります。
攻撃者は、公開されている正規のイベント情報を流用し、偽の招待状に信憑性を持たせていました。受信者が関係機関に問い合わせたところ、送信者を名乗る人物が職員や正式な代表者であることを確認できた機関はありませんでした。
メールはほぼ同一の3部構成でした。凝った地政学的論評、受信者個人への称賛、そしてイベント登録の案内です。
権威ある見解への言及、限られた参加者への招待、確保された座席といった表現は、受信者の専門家としての立場につけ込むものでした。
話題や機関名は変わっても、文構造の繰り返しや使い回し可能な賛辞が目立ちました。このため、個別に書かれた招待状ではなく、再利用可能なコンテンツ生成テンプレートが使われたことがうかがえます。
Talosは、AIによる文面の作成や個人向けのカスタマイズが行われたことを示す有力な証拠を見つけました。ただし、大規模言語モデルがメッセージを生成したと断定できる証拠はありません。
この違いは重要です。流暢な文章と型にはまった修辞は評価の根拠にはなりますが、確定的な帰属の根拠にはなりません。実際の日付、会場、イベント内容が信頼性を高める一方、偽装された登録リンクは被害者を攻撃者が管理するインフラへ誘導しました。
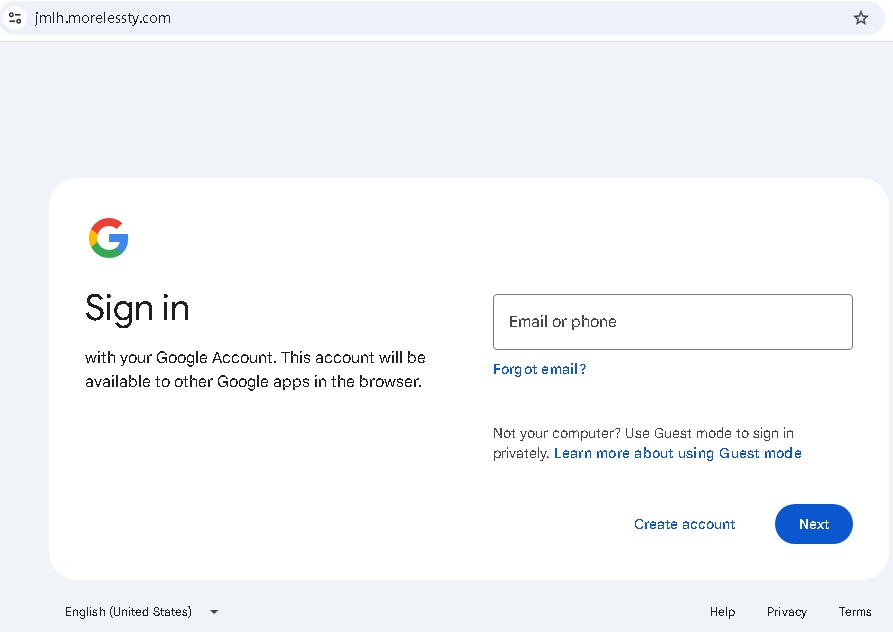
Talosによると、偽のGoogleログイン画面は簡体字中国語(zh-CN)、繁体字中国語(zh-TW)、英語のロケールのみに対応しており、被害者のブラウザの「navigator.languages」をもとに地域を判定していました。
Cisco Talosの研究者によると、このキャンペーンは台湾欧州連合センター(Taiwan European Union Centre)、国立政治大学国際関係研究センター(NCCU Institute of International Relations)、台湾研究院(Taiwan Research Institute)になりすましていました。
AI生成のイベント招待という罠
あるハイパーリンクは、表示上は正規のGoogleフォームのアドレスに見えますが、実際のリンク先はサードパーティのプラットフォーム上に置かれたフィッシングサイトでした。
添付されたポスターも欺瞞を補強していました。攻撃者は正規のデザインをコピーし、QRコードだけを差し替えていたのです。
Talosは、印刷されたポスターが社内の掲示板に貼られた場合、登録用コードを読み取った人がさらに被害に遭う可能性があると指摘しています。
悪意ある登録ページはGoogleフォームを模倣したうえで、訪問者を偽のGoogleサインイン画面へ強制的にリダイレクトします。
このキットは簡体字中国語、繁体字中国語、英語に対応しており、ブラウザの言語設定に応じて表示を切り替えます。
HTML文書の末尾付近に埋め込まれた難読化JavaScriptは、Base64文字列、配列のローテーション、制御フローの操作を用いて解析を困難にしています。
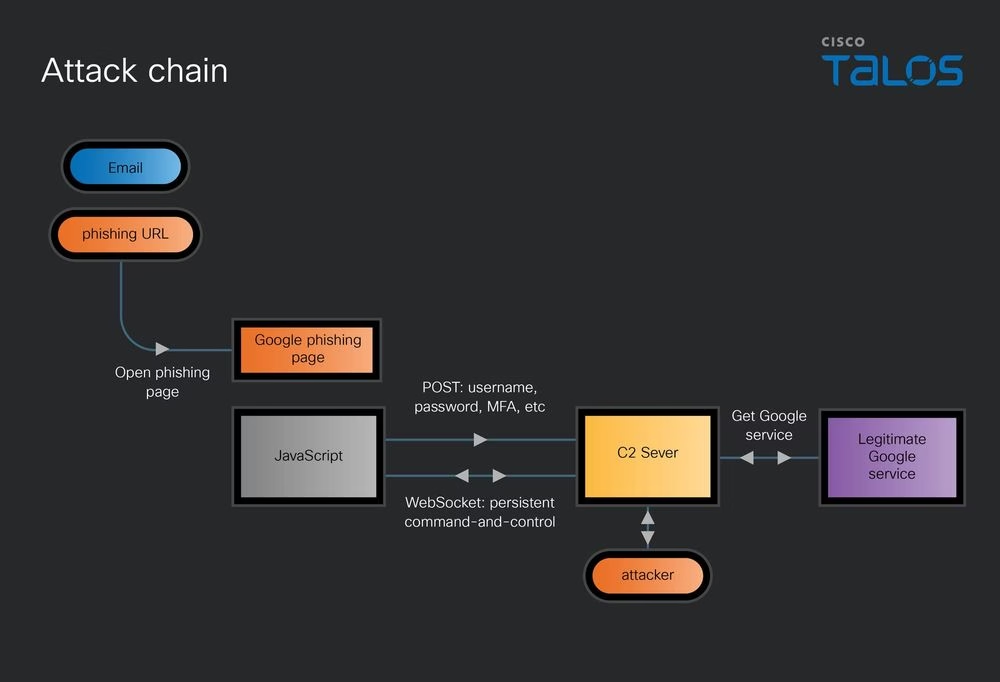
静的な認証情報収集ツールとは異なり、このフレームワークでは攻撃者が認証の流れを手動で制御できます。ブラウザのフィンガープリント、アカウント識別子、パスワード、チャレンジへの応答は、HTTP POSTリクエストでコマンド&コントロール(C2)インフラに送信されます。
持続的なWebSocket接続を通じて、被害者のブラウザに指示が返されます。これにより攻撃者は、Googleの正規の認証サービスからの応答に合わせて、認証画面を切り替えることができます。
ワークフローはgoogle_login_startから始まり、デバイスとブラウザの情報を送信します。google_input_identifierイベントは、アカウント確認のためメールアドレスまたは電話番号を送信します。
パスワードの送信にはgoogle_login_checkが使われます。Googleが追加の確認を求めると、WebSocketの更新によって対応するチャレンジ画面が表示され、偽の画面が本物の認証プロセスと同期した状態に保たれます。
この中継により、被害者がサポート対象のMFAチャレンジを完了した後、攻撃者は認証済みのセッショントークンを取得でき、アカウントの乗っ取りが可能になります。
これは認証の傍受であり、Googleの脆弱性が公表されたものではありません。TalosによるJWRフィッシングフレームワークの関連分析でも、攻撃者が制御するWebSocketを用いた別の設計が報告されています。ただし研究者は、その実装やキャンペーンをUAT-11985とは区別しています。
Talosは、基本の翻訳オブジェクト、デフォルト言語の分岐、中国本土向けの用語などを根拠に、このインターフェースは簡体字中国語で作られたものだと中程度の確信度で評価しています。
公開されている検知情報として、ClamAVシグネチャのHtml.Phishing.UAT11985-10060614-0、Snort2ルール1:67198、Snort3ルール7:31があります。防御側は、監視対象の組織環境やネットワークでこのフィッシングフレームワークに関連する活動を特定する際の具体的な手がかりとして活用できます。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのSandboxをSOCに統合。
Cybersecuritynews platform
翻訳元: https://gbhackers.com/ai-generated-event-lures/