
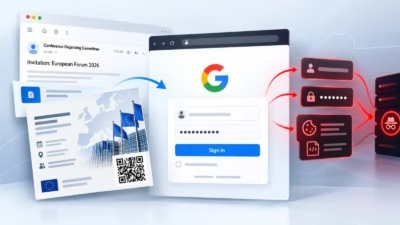
UAT-11985、リアルタイム型Googleフィッシングキットで認証情報とセッショントークンを窃取
Cisco Talosは、同社が「UAT-11985」として追跡する攻撃者によるスピアフィッシングキャンペーンを確認しました。このキャンペーンは台湾の研究機関を標的とし、Googleのサインインページになりすますアドバーサリー・イン・ザ・ミドル(AitM)型のキットを使用しています。 このキットは、認証情報と多要素認
Cisco Talosは、同社が「UAT-11985」として追跡する攻撃者によるスピアフィッシングキャンペーンを確認しました。このキャンペーンは台湾の研究機関を標的とし、Googleのサインインページになりすますアドバーサリー・イン・ザ・ミドル(AitM)型のキットを使用しています。 このキットは、認証情報と多要素認
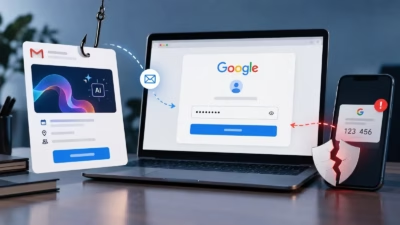
台湾の研究機関に関係する個人を狙う、APT(高度な持続的脅威)のスピアフィッシング攻撃キャンペーンが確認されました。AIの支援を受けたとみられるイベント招待状と、Google認証のリアルタイム傍受を組み合わせた手口です。 「UAT-11985」として追跡されているこの攻撃は、機関へのなりすまし、改ざんしたQRコード、
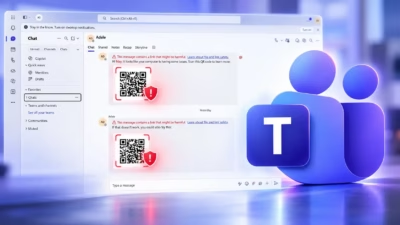
Microsoftは、Teamsのセキュリティを強化する新機能を導入します。この機能は、QRコードに隠された悪意あるURLを検出し、メッセージを受信した後に受信者へ警告を表示します。セキュリティインシデント対応 今回の改善は、Microsoft Defender for Office 365が提供する保護機能を拡張す
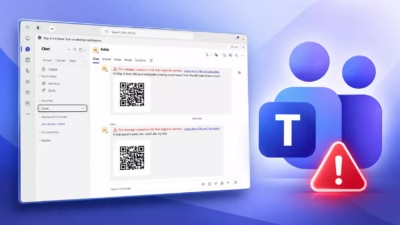
Microsoftは、QRコードに隠された悪意あるリンクを検知し、メッセージ配信後にユーザーへ警告を表示するよう、Teamsのセキュリティ機能を拡張します。 今回のアップデートでは、Microsoft Defender for Office 365の既存の保護機能にQRコードのチェックが加わります。ユーザーにはより分
任天堂は、Nintendo Switchに存在する深刻度の高い脆弱性を修正しました。この脆弱性は、QRコードを利用したローカル無線接続機能を悪用することで、近くにいる攻撃者が不正なコードを実行したり、対象の本体に保存されている情報にアクセスしたりできるというものでした。 CVE-2026-82079として追跡されてい
任天堂はシステムバージョン23.0.0をリリースし、CVE-2026-82079に対処しました。これはNintendo Switchのローカルワイヤレス通信機能に存在する脆弱性で、QRコード共有プロセスが攻撃経路になり得るというものです。 この問題はバージョン23.0.0より前のファームウェアを実行しているコンソール
スクリーンショットをスムーズに転送するためだけのはずの、ごく普通のQRコード。それが驚くべきことに、コンソールのメモリ構造へ直接侵入するための秘密の抜け道と化していました。9月10日、任天堂はSwitchファミリー全機種のユーザーに対し、ローカル無線通信機能に存在する深刻な脆弱性について正式に警告
Microsoftは、外部ユーザーから送信されたQRコードにぼかしを入れる新しいセキュリティ機能をTeamsメッセージング向けに開発しています。この対策は、悪意あるQRコードキャンペーンに関連するフィッシングや詐欺のリスクを組織が軽減できるようにすることを目的としています。Microsoftセキュリティアップデート
外部ユーザーが関与するチャットにおけるフィッシングや詐欺のリスクを軽減する、新たなQRコード安全機能が発表されました。 Microsoftの発表によると、この機能はデフォルトで、外部参加者から送信されたQRコードを含む画像を隠す仕様になっています。受信者はコードを閲覧・スキャンする前に、画像を明示的に表示させる操作を

VelocityEHSは、安全報告における障壁を取り除き、インシデントやヒヤリハットの把握、リスクの特定、迅速な対応を支援する新機能「QR Codes for Incident Management」の提供開始を発表しました。シンプルなQRコードをスキャンするだけで報告ツールにモバイルからすぐアクセス
すべての記事を読み込みました