Microsoftは、QRコードに隠された悪意あるリンクを検知し、メッセージ配信後にユーザーへ警告を表示するよう、Teamsのセキュリティ機能を拡張します。
今回のアップデートでは、Microsoft Defender for Office 365の既存の保護機能にQRコードのチェックが加わります。ユーザーにはより分かりやすい警告が表示され、セキュリティチームは不審なメッセージを調査するための情報をより多く得られます。
10月7日に公開されたメッセージセンター通知MC1490905によると、世界規模での展開は2026年10月上旬に始まり、11月上旬までに完了する見通しです。
この機能の対象は、Microsoft TeamsとDefender for Office 365を併用している組織です。エンドユーザー側で別途設定を行う必要はありません。Defenderは、配信後にTeamsメッセージ内のQRコードを含むものを検査します。
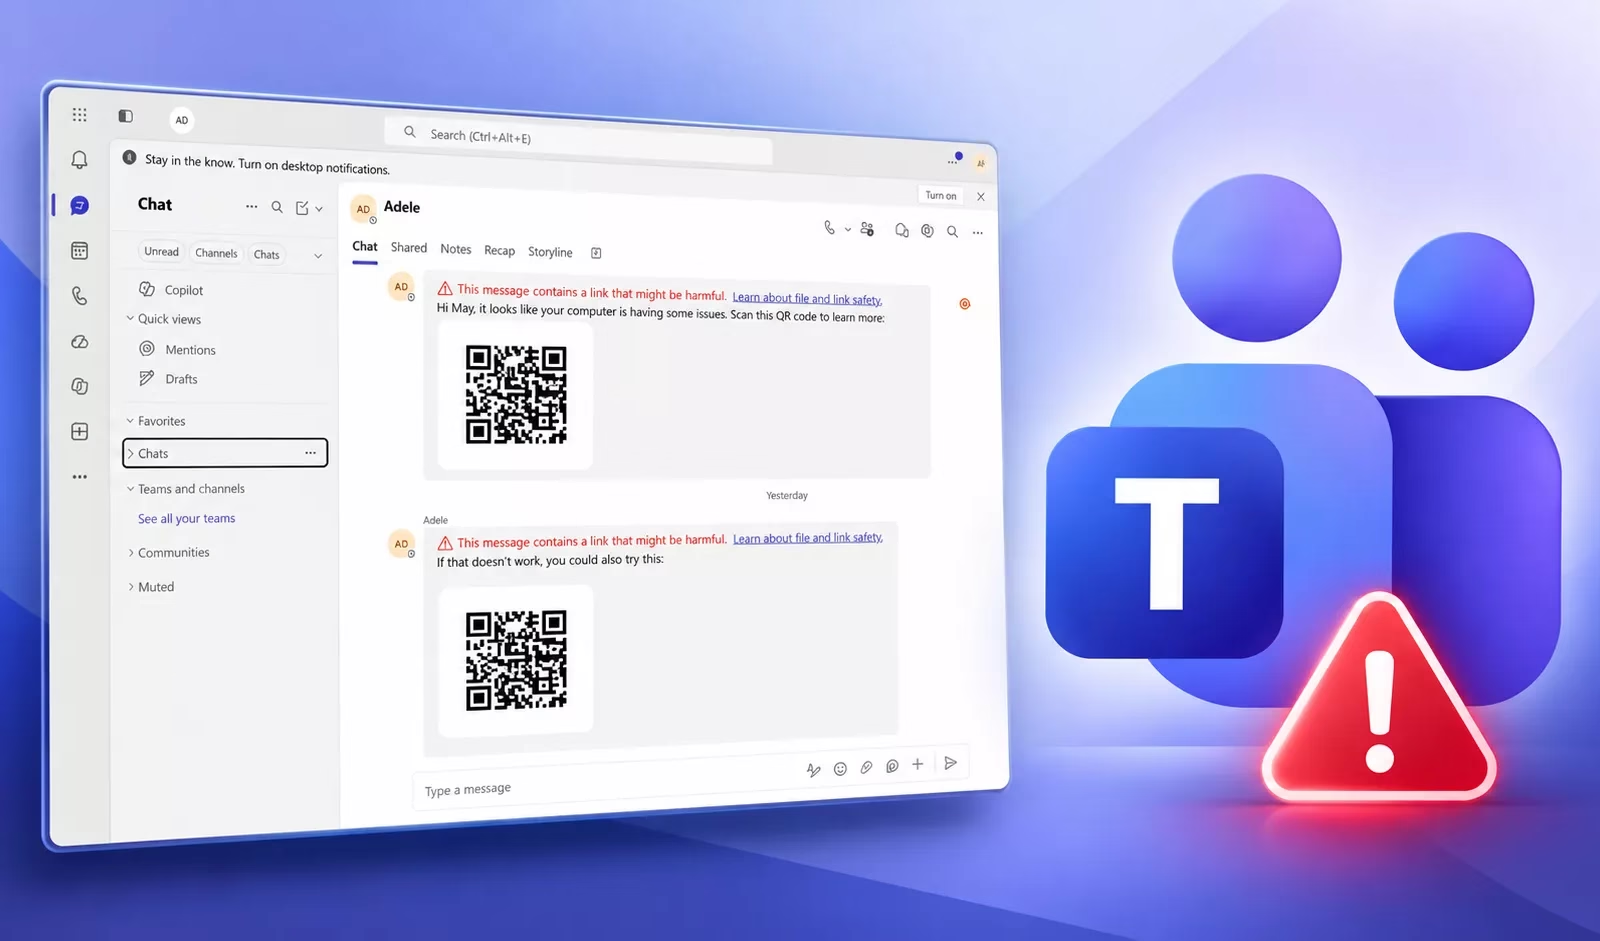
Defenderはコードに格納されたWebアドレスを抽出し、悪意あるコンテンツを指していないかを検証します。危険なURLを見つけた場合、Teamsは社内・社外を問わず、該当するメッセージに警告を表示します。
Microsoftが示したスクリーンショットの例では、メッセージに有害な可能性のあるリンクが含まれていることを知らせる警告が表示されています。別の例では、有害な可能性のあるコンテンツを理由に、チャネルへの投稿がブロックされた状態で表示されています。
これらの例が示すのは、警告の表示とメッセージのブロックという2つの結果です。不審なコードがすべて除去されることを保証するものではありません。
Defender for Office 365のPlan 1またはPlan 2を利用し、TeamsでZero-hour Auto Purge(ZAP)を有効にしている組織では、対象となる悪意ある社内メッセージがブロックされる場合もあります。
ZAPは、配信後の有害なメッセージに対処する既存の機能です。Microsoftのチームs保護に関するドキュメントでは、管理者が設定や除外項目を確認する方法が説明されています。
QRコードを使ったフィッシングは「クイッシング」と呼ばれることが多く、通常のテキストリンクではなく、画像の中に悪意あるWebアドレスを埋め込みます。攻撃者は、アカウントの確認、文書のレビュー、技術的な問題の修正といった依頼を装い、ユーザーにスキャンさせようとします。
スキャンした被害者は、パスワードを盗む偽のサインインページに誘導されるおそれがあります。CSNによると、Microsoft 365を狙ったQRコードフィッシングのキャンペーンでは、MicrosoftやIT部門を装った偽のメッセージを使い、ユーザーにスマートフォンでコードをスキャンさせようとしていました。
リンク先は、本物をコピーしたログインページでした。画像内のアドレスを検査することで、防御側はメッセージ本文の内容に頼らず、実際の宛先を評価できます。
今回のアップデートは、以前報じられた外部送信者向けのTeams QRコード保護とは異なります。この保護機能は、ユーザーが表示を選択するまでQR画像を隠すものです。
今回のDefenderの新機能は、配信後に抽出したURLを評価し、悪意あるコンテンツを特定した場合に対処します。2つの対策は、リスクにさらされる段階が異なります。
セキュリティチームは、Microsoft Defender XDRのAdvanced Huntingからも可視性を得られます。QRコードから抽出されたアドレスはMessageUrlInfoテーブルに表示され、UrlLocation列にはQRCodeと記録されます。アナリストは、この値を使って調査中にQR画像内のURLを見つけられます。
Microsoftは、管理者に対し、既存のTeams保護設定とZAPの構成を見直すよう推奨しています。あわせて、セキュリティ運用担当者に新しいハンティングデータを周知し、調査プロセスにQRコードの検知を組み込むことも勧めています。
この機能強化は既存のTeams URL保護の一部であるため、有効化のための作業は不要です。ただしタイミングには注意が必要です。Microsoftはこれを配信後の保護と位置づけており、ユーザーの目に触れる前にすべての有害なQRコードがブロックされることを保証するものではありません。
従業員は、想定外のスキャン依頼について、引き続き信頼できる経路で確認する必要があります。特に、サインインや緊急の業務アカウントの問題解決を求めるメッセージには注意が必要です。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/microsoft-teams-to-detect-malicious-qr-codes/