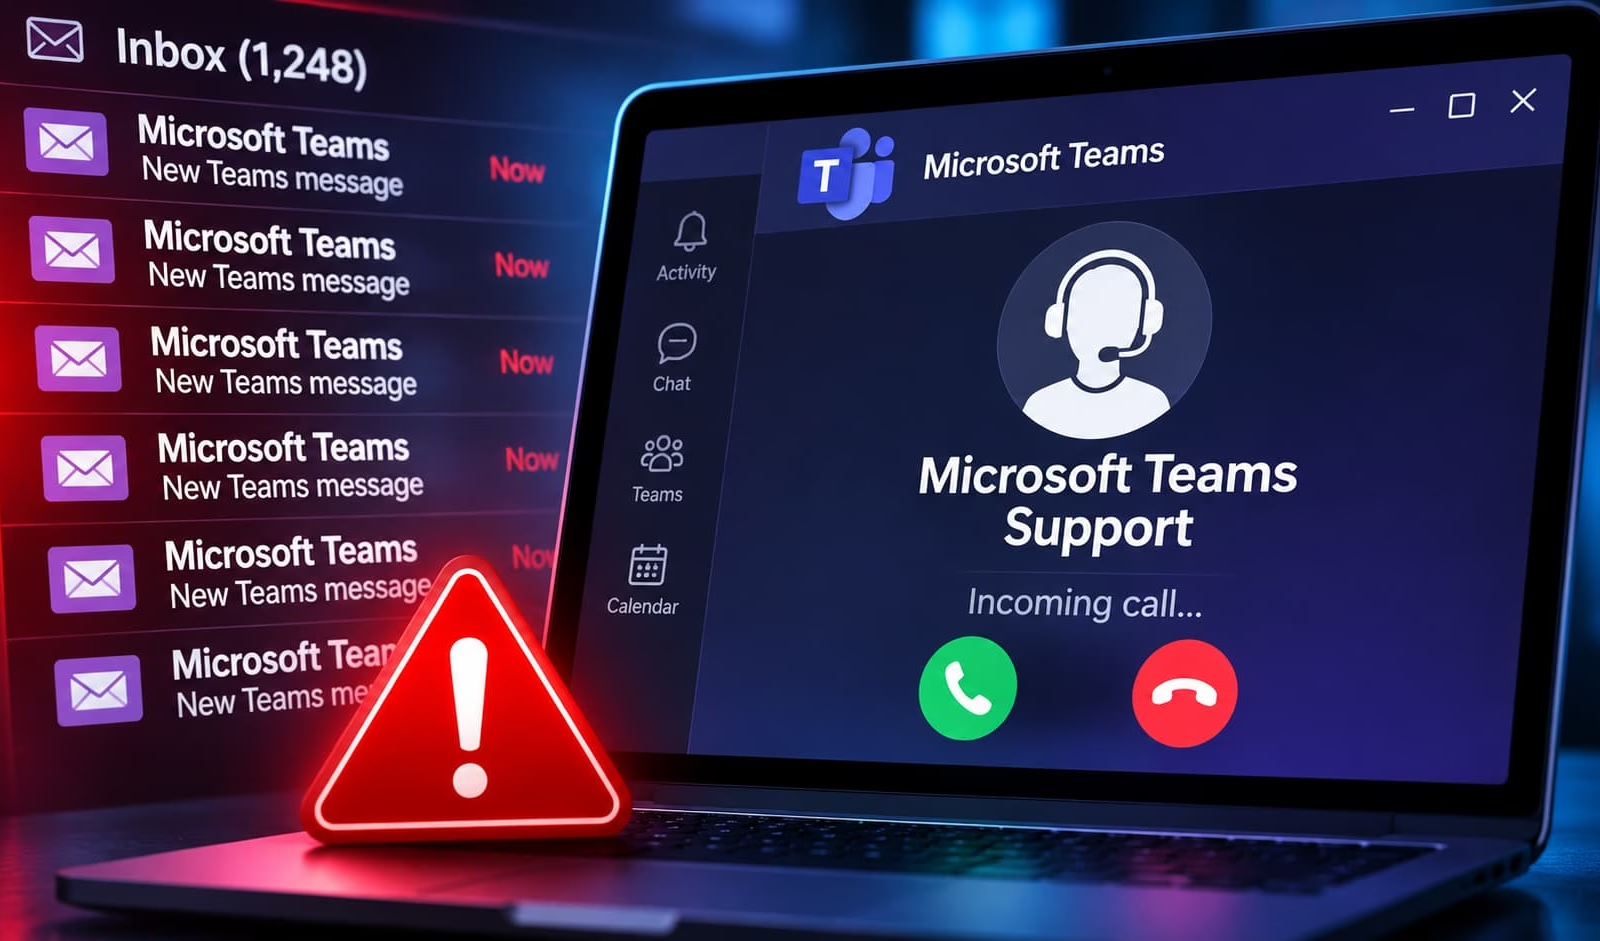
Fortraは、ハッカーが業務用の受信トレイにメールを大量に送りつけた後、Microsoft TeamsでITサポートを装って業務アカウントへのアクセスを狙うメール爆弾キャンペーンについて警告しています。
調査セキュリティ
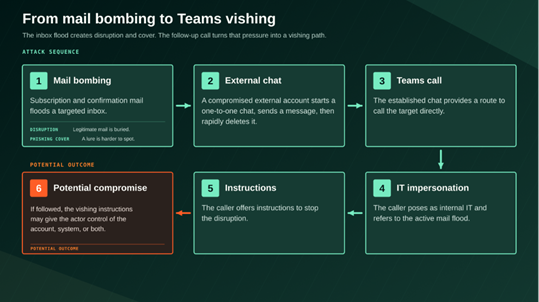
大量の迷惑メールが届くことは、単なる受信トレイの問題にとどまりません。サイバー犯罪者はこの状況を利用し、Microsoft Teams上でITサポート担当者を装って従業員に接触し、メールを止める手助けを申し出ているためです。
Fortra Intelligence and Research Experts(FIRE)は、なりすまし詐欺の事例を確認し、報告しました。攻撃者はまず従業員に大量のメールマガジン登録メールを送りつけ、その後Teamsで連絡を取ります。通話の相手は自社のIT部門を名乗り、メールを止めるための手順を案内します。しかし、この手順は従業員のアカウントやコンピューターを乗っ取ることを目的としています。
このメールは「サブスクリプション爆弾」と呼ばれる手法で生成されます。ハッカーが標的のメールアドレスをニュースレターの登録ページや会員登録フォームなどのウェブサイトに入力すると、各サービスがそのアドレスに確認メールなどの通知を送信する仕組みです。
Hackread.comに共有されたFIREの調査結果によると、こうしたキャンペーンでは1日に約1,000通のメールが生成され、活動中のキャンペーンでは最大10,000通が送信されます。攻撃者がAIエージェントを使い、登録フォームのあるウェブサイトを探してメールアドレスを自動入力している可能性を示す証拠もあります。最も多く確認されたプラットフォームはMailchimpとそのメール配信サービスMandrillで、Amazon SES、SendGridが続きました。
社内のITスタッフを装った偽の通話相手は、届き続けるメールを止めるための方法を口頭やメールで被害者に伝えます。Fortraは、これらの指示が「ユーザーアカウント、システム、またはその両方を侵害しようとするもの」だと指摘しています。
従業員のアカウントを乗っ取られると、社内メールやファイル、そのアカウントがアクセスできる各種リソースが露出するおそれがあります。コンピューターへのアクセスを許せば、ほかのシステムにも影響が及ぶ可能性があります。実際の被害は、攻撃者がどこまでアクセス権を得られるかによって変わります。
Fortraの研究者らは、一部の攻撃でフィッシングメールも確認しました。これらのメールは偽の読み込み画面や認証ステップを使ってページを本物らしく見せていましたが、メールの送信者がTeamsで通話をかけてきた攻撃者と同一かどうかは判断できていません。
FIREは、この手口の狙いについて、攻撃者は「インシデントを作り出し、その対応を自ら握ろうとしている」と説明しています。これは重要なポイントです。従業員は単に迷惑メールに悩まされるだけでなく、その原因を作った張本人から接触を受ける可能性があるのです。
Teamsがサイバー犯罪者にITスタッフへのなりすましに悪用されたのは、今回が初めてではありません。10月には、Arctic Wolf Labsの調査をHackreadが報じました。それによると、Teamsの外部チャットを通じて従業員に連絡する偽のITサポートアカウントが絡むインシデントが400件以上確認されています。
調査セキュリティ
Fortraは、従業員に対し、予期しないサポート通話には応じず、公式の連絡手段を使って自分でIT部門に連絡するよう勧めています。メールが大量に届いていることを相手が把握していたとしても、それだけで本物のITサポート担当者である証明にはならないためです。
また研究者らは、 セキュリティチームに対し、Teamsの外部アクセスを見直し、不審なメールを保全するよう提案しています。従業員が通話相手の指示に従った場合は、直ちにアカウントの動作状況を確認する必要があります。
翻訳元: https://hackread.com/hackers-email-bombing-it-support-microsoft-teams/