
ディープフェイクからヘルプデスクのなりすましまで:本人確認の強化が欠かせない理由
2024年、エンジニアリング企業Arupの従業員が、同僚のディープフェイクが登場する偽のビデオ会議に出席した末に騙され、2,500万ドルを送金してしまいました。 その1年後には、英小売大手Marks & Spencer(M&S)が、攻撃者がソーシャルエンジニアリングを使ってサードパーティのヘルプデスク
2024年、エンジニアリング企業Arupの従業員が、同僚のディープフェイクが登場する偽のビデオ会議に出席した末に騙され、2,500万ドルを送金してしまいました。 その1年後には、英小売大手Marks & Spencer(M&S)が、攻撃者がソーシャルエンジニアリングを使ってサードパーティのヘルプデスク
攻撃者は偽の Microsoft Teams 会議スケジューラーを使い、建設会社の従業員をだましてデバイスコードによるサインインを承認させました。Huntress のセキュリティオペレーションセンター(SOC)がインシデントを特定する前に、攻撃者は有効なセッショントークンを入手していました。 デバイス
Microsoftは、Outlook、Microsoft Teams、Copilotなど複数のMicrosoft 365サービスに影響が出ている大規模な障害について調査を進めています。世界中のユーザーから接続の問題が報告されています。 BleepingComputerにも、Microsoftのサービスにアクセスできな
攻撃者は大量のスパムで受信トレイを埋め尽くし、Microsoft Teamsのメッセージや通話でITサポートになりすます被害者はだまされ、Quick Assist、AnyDesk、ScreenConnectでリモートアクセスを許可してしまう研究者は400件以上のインシデントを確認、Teamsのフェデレーション(外
攻撃者がMicrosoft Teamsの外部チャット機能を大規模に悪用しています。ITサポートになりすまし、メール爆撃を組み合わせて、従業員をだましてリモートアクセスを許可させる手口です。Arctic Wolfは月曜日のブログ記事で、実際に確認された400件以上のインシデントにわたる「繰り返し現れるソーシャルエンジニア
Microsoft Authenticatorの重大な脆弱性により、不正なAndroidアプリがユーザー操作なしでMicrosoftのセッショントークンを窃取可能に攻撃者は信頼されたMicrosoftアプリになりすまし、メール、Teamsのデータ、カレンダー、ファイルにアクセスできたMicrosoftは脆弱性を修
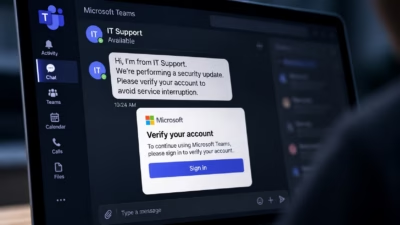
Arctic Wolf Labsのセキュリティ研究者らは、Microsoft Teamsの既定の外部チャット設定を悪用して企業ネットワークへの初期アクセスを得る、大規模な攻撃キャンペーンを確認しました。 研究者らはこの手口が関わる400件以上のインシデントを調べ、キャンペーンが従業員の信頼を得るためになりすましとソー
攻撃者は従業員の受信トレイに大量のスパムを送りつけ、その後Microsoft TeamsでITサポートを名乗って接触し、自ら作り出した問題の解決を持ちかけています。Arctic Wolfの調査で明らかになりました。 同社は、Teamsの外部チャット機能が悪用された400件以上のインシデントを確認しまし
脅威アクターがMicrosoft Teamsの外部チャット作成機能を悪用し、従業員を狙って組織への初期アクセスを試みていることが、Arctic Wolfの新たな調査で明らかになりました。 研究者らによると、この機能が悪用された事例は400件以上に
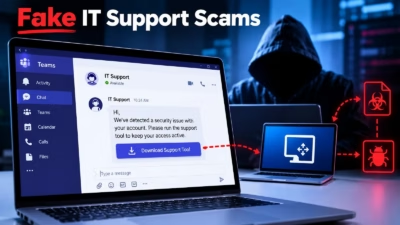
攻撃者がMicrosoft Teamsの外部チャットを悪用してITサポート担当者になりすまし、リモートアクセスを獲得してマルウェアを送り込んだインシデントが、400件以上確認されました。ProtectDevices 研究者は、これらのインシデントに共通するテナント名、偽装された表示名、リモート管理ツール、ペイロード配
すべての記事を読み込みました