Microsoftは、Teamsのセキュリティを強化する新機能を導入します。この機能は、QRコードに隠された悪意あるURLを検出し、メッセージを受信した後に受信者へ警告を表示します。
セキュリティインシデント対応
今回の改善は、Microsoft Defender for Office 365が提供する保護機能を拡張するものです。メッセージへの警告に加え、セキュリティチーム向けの追加の調査情報も提供します。
TeamsがQRコードの悪意ある挙動を検出
Message Center通知MC1490905によると、この機能は10月7日に発表され、2026年10月上旬からグローバルで展開が始まり、11月上旬までに完了する見込みです。Defender for Office 365を併用してTeamsを利用している組織には、個別の設定なしで自動的に適用されます。
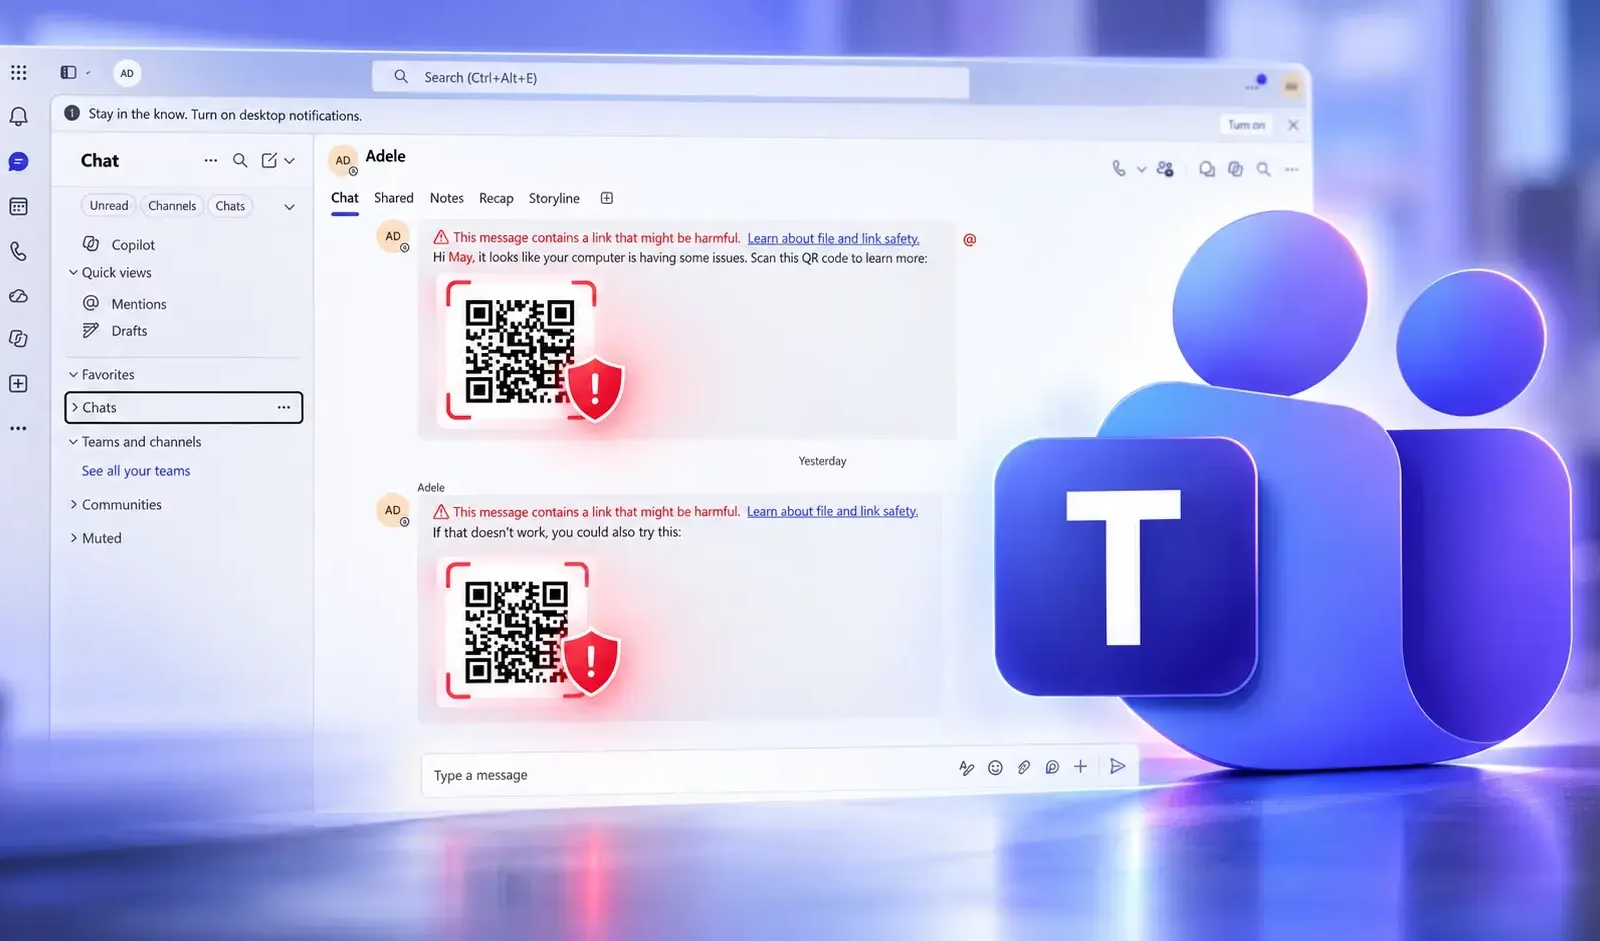
新機能は、Teamsで受信したメッセージ内のQRコードを調べ、埋め込まれたWebアドレスを抽出して、その遷移先が有害かどうかを確認します。危険なURLが検出された場合、Teamsは社内・社外を問わず、該当するメッセージに警告を表示します。
Microsoftは、有害の可能性があるとラベル付けされたメッセージや、ブロック済みと表示されたチャネル投稿の例を示しています。これらは対応結果の違いを表していますが、疑わしいQRコードがすべて自動的に削除されることを保証するものではありません。
Defender for Office 365のPlan 1またはPlan 2を利用している組織は、対象となる社内メッセージに対して、ゼロアワー自動パージ(ZAP)も利用できます。Microsoftによると、ZAPは、配信後にマルウェアまたは確度の高いフィッシングと判定された社内チャットやチャネルメッセージを隔離します。
検出、警告、隔離はそれぞれ別の動作です。メッセージがブロックの対象になるかどうかは、脅威の分類と適用されている保護設定によって決まります。
QRコードフィッシング(クイッシング)は、従来のクリック可能なリンクの代わりに、画像の中に悪意ある遷移先を埋め込む手口です。攻撃者は、アカウントの確認や文書へのアクセス、緊急の技術サポートなどを名目にスキャンを促し、受信者を偽の認証サイトへ誘導します。
Defenderは、エンコードされたアドレスを抽出することで、周囲のテキストだけに頼らず、遷移先そのものを評価できます。
今回の機能は、以前発表された外部送信者向けの保護とは異なります。この保護は、受信者が表示を選択するまでQRコード画像を隠し、スキャン前にひと手間を加えるものです。これに対し、新機能はメッセージの配信後に抽出したURLを評価し、特定した脅威に対処します。2つの制御は、リスクにさらされる段階が異なる場面をそれぞれカバーします。
発表では、Microsoft Defender XDRのAdvanced Huntingで新たに可視化される情報も紹介されています。抽出されたアドレスはMessageUrlInfoテーブルに記録され、QRコード由来のものはUrlLocation列に示されます。これにより、アナリストは調査中にQRコードに埋め込まれたリンクを特定しやすくなります。
Microsoftのドキュメントには、TeamsのURLハンティング用テーブルが記載されており、ZAPの状態、隔離ポリシー、受信者の除外設定を確認するための制御も示されています。管理者はこれらの設定を見直し、QRコードの検出結果を調査ワークフローに組み込むべきです。
この保護は配信後に作動するため、対処が行われる前に従業員がメッセージを目にする可能性があります。特に認証情報の入力やアカウントの緊急修復を求めるなど、通常と異なるスキャン要求は、信頼できる経路で必ず確認してください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに導入しましょう。
監査セキュリティ
翻訳元: https://gbhackers.com/microsoft-teams-adds-new-security-feature-to-detect-malicious-qr-codes/