中国語話者の脅威アクター集団「Red Heron」が、Giteaのリモートコード実行(RCE)脆弱性を悪用してソースコードを窃取し、永続化を確立した上で、これまで報告例のなかったLinux用ルートキットを展開していたことが分かりました。
今回のキャンペーンでは、Giteaのdiffpatch機能に存在するCVSSスコア9.8の重大な脆弱性CVE-2026-60004が悪用されました。7月に概念実証(PoC)コードが公開されてから、わずか数日のうちに武器化されたとみられています。この脆弱性はGiteaバージョン1.17から1.27.0までに影響し、バージョン1.27.1で修正されています。
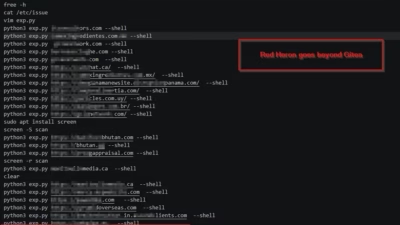
Red Heronは、7カ国にまたがる1,386件のGiteaインスタンスをスキャンしたとされるほか、台湾を拠点とする477件のシステムを対象とした別のリストも作成していました。
回収された偵察データには、防衛、選挙、エネルギー、航空宇宙、通信、政府、研究機関といった分野の組織が分類されていました。侵入が確認された被害者には、カナダ、アルゼンチン、台湾、米国、スリランカの組織が含まれています。
この脆弱性を悪用すると、悪意あるリポジトリパッチによってGitに攻撃者制御下のフックを有効なフックディレクトリへ書き込ませることが可能になります。その後Gitがインデックスにアクセスした際に、このフックがGiteaのサービスアカウント権限で実行される仕組みです。
diffpatchエンドポイントの悪用にはリポジトリへの書き込み権限が必要ですが、一部の導入環境ではデフォルトでアカウントの自由登録が有効になっていたため、攻撃者は悪用に先立ってアカウントとリポジトリを作成できてしまいました。
攻撃者らは公開されているGitHub上のPoCを改変した上で、アカウント登録のテスト、脆弱なサーバーへの侵害、リポジトリデータのコピー、Giteaデータベースからの痕跡削除までを行う自動化ツールを構築していました。さらに、窃取したGiteaデータベースの認証情報に対してHashcatを使用したほか、永続化のためにSSH鍵を仕込んでいたことも判明しています。
TRUの報告によると、Red Heronは複数の環境でコード窃取にとどまらない活動を行っていました。カナダの再生可能エネルギー企業では、攻撃者がアプリケーションスタック、各種サービス、シークレット、JWT、トークン、SSHホスト鍵にアクセスしていたことが確認されています。
台湾では、SynologyでホストされていたGiteaサーバーを侵害した後、Proxmoxのroot権限認証チケットを取得し、クラスター内の3台のノードにペイロードをアップロードして仮想マシンのバックアップ操作を開始していました。
研究者らはこの一連の攻撃を、Adaptix C2プロトコルの要素と互換性を持つC++製のLinux ELF型インプラント「JITTERLY」と関連付けています。
このバックドアは、コマンド実行、ファイル転送、SOCKSおよびTCPトンネリング、リバースポートフォワーディング、対話型ターミナル、偵察、内部ピボットなど、30を超える機能をサポートしています。通信には生のTCP、MessagePackシリアライゼーション、AES-128-GCM暗号化が使用されています。
JITTERLYはさらに、「SIXZUT」と名付けられた内蔵のLD_PRELOADルートキットを復号してインストールします。このルートキットはlibglthread.so.2になりすまし、ファイル・プロセス・接続を隠蔽するほか、プロセスの終了をブロックし、インプラントを再起動させます。/etc/ld.so.preloadを通じて読み込まれる仕組みのため、稼働中のホストでの駆除は確実性に欠ける可能性があります。
Acronisの評価によれば、簡体字中国語の痕跡、データにおける台湾の分類、戦略的情報収集と一致するターゲティングなどを根拠に、中程度の確信度でRed Heronが中国政府と関連する文脈で活動しているとみられています。同社は、既知のAPTグループとの確定的な関連性は見出せなかったとしています。
自前でGiteaをホストしている組織は、バージョン1.27.1以降へのアップグレード、不要なオープン登録機能の無効化、アカウントおよびdiffpatchリクエストの見直し、Giteaが起動する予期しない子プロセスの調査を行うべきです。
また、防御担当者はauthorized_keysの監査、外部に露出したリポジトリに保存されているシークレットのローテーション、信頼できるオフラインメディアやエンドポイントのテレメトリを用いた/etc/ld.so.preloadの点検も実施すべきです。
SIXZUTの感染が確認された場合、研究者らは現状のホストをそのまま修復しようとするのではなく、対象ホストを再構築することを推奨しています。また、復旧作業を安全に開始する前に、フォレンジック証拠を保全しておくことも重要だとしています。
16,000以上の組織から得られる最新のインテリジェンスで、脅威の検知率を58%向上。TIフィードを統合することで、貴社のSOCを強化しましょう
翻訳元: https://cyberpress.org/red-heron-hackers-exploit-critical-gitea-rce/