
Bricksforge「CVE-2026-85097」:深刻なRCE脆弱性への対処
Patchstackの監視システムは、WordPressプラグイン「Bricksforge」を狙った悪用の試みを、10月7日21時47分(UTC)から検知していました。これはCVEレコードが公開される約9時間半前にあたります。「CVE-2026-85097」として追跡されているこの脆弱性により、認証されていない
Patchstackの監視システムは、WordPressプラグイン「Bricksforge」を狙った悪用の試みを、10月7日21時47分(UTC)から検知していました。これはCVEレコードが公開される約9時間半前にあたります。「CVE-2026-85097」として追跡されているこの脆弱性により、認証されていない
攻撃者がWordPressプラグイン「Bricksforge」の重大な脆弱性を積極的に狙っています。この脆弱性を悪用すると、認証なしのユーザーが悪意のあるファイルをアップロードし、任意のPHPコードを実行できます。 脆弱性は CVE-2026-85097 として追跡されており、CVSSスコアは10.0です。影響を受け
ハッカーが、WordPressプラグイン「Bricksforge」の深刻な脆弱性を積極的に悪用しています。この脆弱性により、認証不要の攻撃者が悪意あるファイルをアップロードし、任意のPHPコードを実行できてしまいます。 この脆弱性は「CVE-2026-85097」として追跡されており、CVSSスコアは10.0です。影
Tutor LMSWordPressプラグインに存在する重大な脆弱性により、低権限のユーザーが脆弱なウェブサイト上でリモートコードを実行し、Webシェルを設置できる可能性があることが分かりました。 Wordfenceの研究者チームは、AIリサーチエージェント「Argus」の支援を受け、2026年8月23日にこの脆弱性
人気プラグイン「The Events Calendar」に存在する2件の重大な脆弱性により、20万件を超えるWordPressサイトが乗っ取り攻撃にさらされる恐れがあります。 The Events Calendarはアクティブインストール数60万件を超える非常に人気の高いプラグインで、管理者がウェブサイト上にイベント
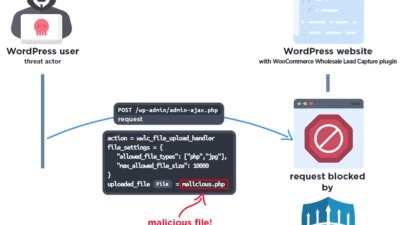
脅威アクターが、WooCommerce Wholesale Lead Captureプラグインの重大な脆弱性を積極的に悪用しています。この脆弱性により、未認証の攻撃者が悪意のあるPHPファイルをアップロードでき、脆弱なWordPressサイトを完全に制御される恐れがあります。脆弱性発見サービス この脆弱性はCVE-2
WooCommerce Wholesale Lead Captureプラグインに存在する重大なセキュリティ欠陥が、実際に悪用されていることが判明しました。この脆弱性を突かれると、リモートの攻撃者が悪意あるファイルをアップロードし、脆弱なWordPressサイトを完全に乗っ取る可能性があります。 CVE-2026-27
本来はサイトのトラブル復旧を助けるはずのWordPressバックアップツールが、逆に攻撃の引き金になりかねない状況です。 研究者らは、All-in-One WP Migration and Backupプラグインのバージョン7.109以前に影響する深刻度の高いSQLインジェクション脆弱性を公表しました。この欠陥
WordPress用多言語プラグイン「TranslatePress」に存在する重大な脆弱性により、未認証の攻撃者が管理者アカウントを乗っ取り、対象のWebサイトを完全に侵害できる可能性があることが分かりました。Hacking& Cracking この脆弱性はCVE-2026-19632として追跡されており、C
ハッカーたちが、WordPress用miniOrange SAML 2.0シングルサインオンプラグインに存在する2件の重大な認証バイパス脆弱性の悪用を試みています。これらの脆弱性を突かれると、SAMLレスポンスを偽造され、管理者としてログインされてしまう恐れがあります。 miniOrange SAML SSOプラグイ
すべての記事を読み込みました