
ハッカー、3分で41個のPowerShellモジュールを実行 金融機関の認証情報を狙う
Symantecの研究者によると、攻撃者はアフリカのある証券取引所(名称は非公表)で侵害したサーバー上で、3分12秒の間に41個のPowerShellモジュールを実行しました。 このツールキットは、パスワードやクラウドキーなどの機密情報を探索し、取得した認証情報を同取引所の投資用アプリケーションプログラミングインター
Symantecの研究者によると、攻撃者はアフリカのある証券取引所(名称は非公表)で侵害したサーバー上で、3分12秒の間に41個のPowerShellモジュールを実行しました。 このツールキットは、パスワードやクラウドキーなどの機密情報を探索し、取得した認証情報を同取引所の投資用アプリケーションプログラミングインター
「Citrus」と名乗る新たなグループが、Windowsネットワークへの攻撃を展開しています。通常のWebトラフィックに見せかけたトンネル、AIが作成したスクリプト、そしてSn00pyファミリーのランサムウェアを使用しているのが特徴です。 研究者によると、このグループは主によく知られたツールに依存しているため、早期に
ハッカーがAIによって生成されたとみられるスクリプトを使い、政府系のLinuxインフラに侵入していたことがわかりました。「CL-UNK-1211」として追跡されているこの攻撃キャンペーンでは、認証情報の窃取に加え、機密性の高いデータベースや公的機関のメールボックスが狙われました。Ethicalhacking tool
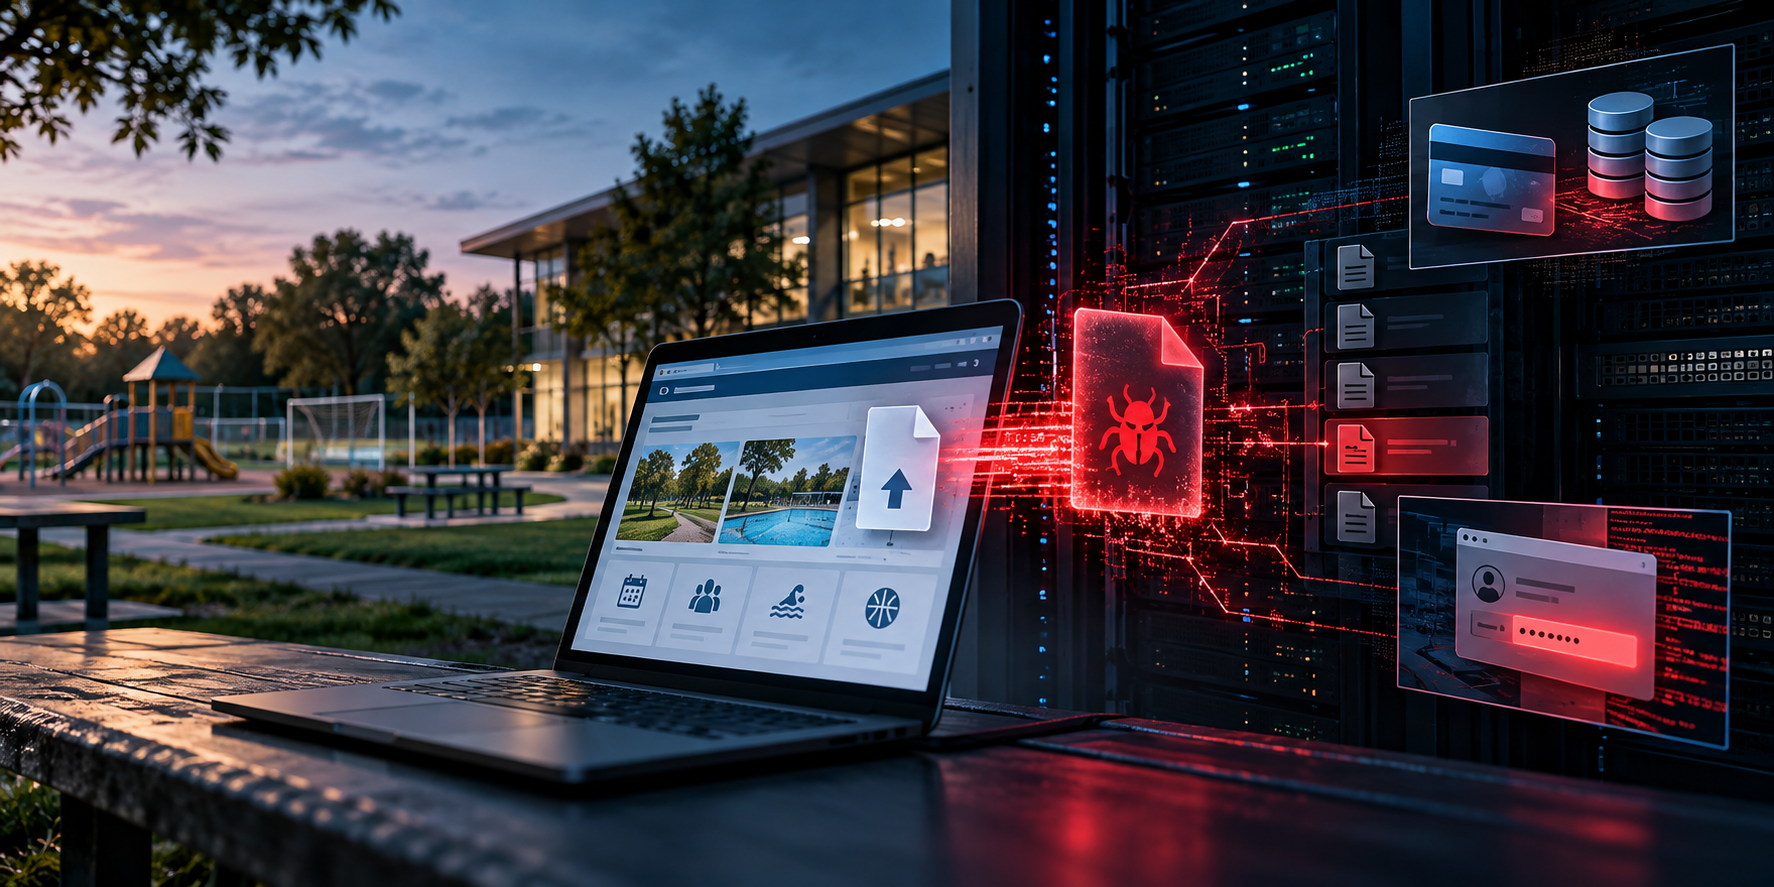
Huntressのセキュリティ研究者が、多段階にわたる侵入の詳細を明らかにしました。脅威アクターは、地方自治体や公園関連団体が利用する人気のレクリエーション管理プラットフォームのウェブサーバー3台を侵害し、ウェブシェルを設置したうえで決済カード情報を狙いました。 この活動が