ある詐欺作戦で、正規の支出管理プラットフォームが詐欺のインフラとして悪用されていたことが分かりました。攻撃者はプラットフォーム自身の決済通知機能を使ってPoshmarkを装ったフィッシングメールを送信し、銀行口座連携フローを盗んだ認証情報の検証に利用していました。
Group-IBの研究者は、このプラットフォーム自体が標的だったわけではないと指摘しています。
Group-IBが公開した技術レポートによると、2026年4月末、Group-IBのFraud Protectionの顧客から、同社の決済通知・メールシステムが毎日数千人の受信者にフィッシングリンクを配信しているとの報告がありました。
アナリストは、この活動をClassiscamと一致するものと評価しました。Classiscamは、Telegramボットを使って偽のフィッシングページを生成し、オンラインマーケットプレイスの利用者から決済情報を収集する、サービス型(scam-as-a-service)の詐欺モデルです。
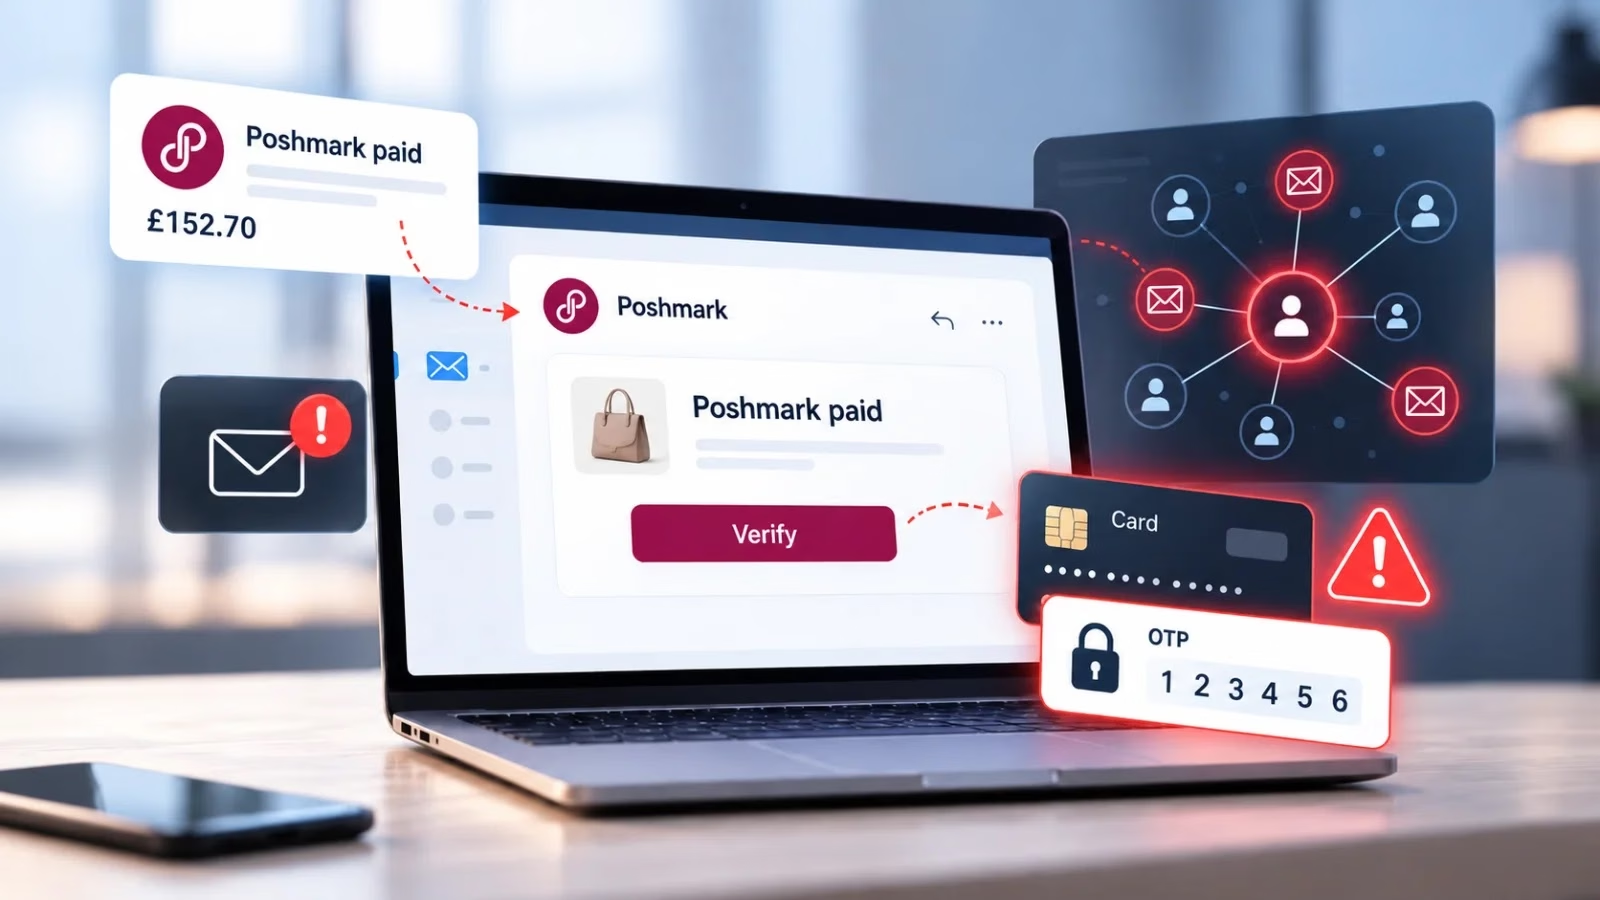
運営者がメールを直接送信していたわけではありません。被害者のメールアドレスをプラットフォーム内に登録すると、通知システムがPoshmarkを装った「支払い済み」の偽の経費メッセージを配信する仕組みでした。
メールには、短縮リンク経由で本人確認を完了するまで売上が保留になっているという内容が書かれていました。Poshmarkもなりすましの被害者であり、今回の件には関与しておらず、同社のシステムが侵害された事実もありません。
メッセージは正規の事業者から届くため、スパムとしてフィルタリングされにくくなっていました。さらに、受け取れる入金があるという暗黙の安心感も与えていました。
リンクをクリックした被害者は、Poshmarkのブランドを模したフィッシングページに誘導されます。ページにはカウントダウンタイマーが表示され、資金が解放される前にアカウントを認証するよう急かされます。
フォームでは、氏名、メールアドレス、電話番号、請求先住所、カード情報とカード残高、ワンタイムパスワード(OTP)を収集していました。場合によっては、決済ウォレットやインターネットバンキングへのアクセス情報も入力させていました。
盗んだデータは、換金する前に有効性を確認する必要があります。今回、詐欺グループはアグリゲーター(仲介事業者)を介した、プラットフォームのオープンバンキング口座連携フローを利用しました。ログイン方式の経路では、リアルタイムの残高や取引履歴が返されます。これにより、口座が有効で資金があることを確認でき、これはまさにチェッカー(認証情報の検証ツール)が必要とする情報です。
検証はフィッシングと並行してリアルタイムで実行されたため、取得したOTPをすぐに悪用できました。4月27日には、1つのデバイスIDが2つのフィッシング送信アカウントと2つのカードテスト用アカウントに紐づいていました。4月28日には、別のデバイスIDがそれぞれ6つずつのアカウントに紐づいていました。
使い捨てメール、VPN、プロキシ、データセンターのIP範囲、住宅用IPを使うことで、レート制限は回避されました。複数アカウントを持つデバイスがブロックされると、運営者は1デバイスにつき1アカウントへ切り替えました。それでも、共通のデバイスフィンガープリントや位置情報フィンガープリントから、背後にある1台のマシンが特定できました。
被害はプラットフォームの損益計算書には表れません。被害者はプラットフォームを一度も利用したことのないマーケットプレイスの出品者であるため、生じる損害は評判面のものです。
Group-IBの試算では、オープンバンキングによる検証のコストは、連携成功1件あたり約0.30〜1.00米ドルです。年間100万件の連携があり、チェッカーの利用が0.5〜1%だと仮定すると、プラットフォームは年間約2,500〜5,000米ドルを知らないうちに負担していることになります。
規制当局も、詐欺を可能にするサービスの事業者に責任を問う方向へ動いています。例としては、オーストラリアのScams Prevention Framework(罰則は最大5,000万豪ドル)、米国のNachaによる2026年のACHリスク管理規則の改正、英国の被害補償義務化ルールなどがあります。ただし、現時点でこれらのいずれにも、支出管理プラットフォームは明記されていません。
Group-IBによると、資金が動く前に不正利用を検知できる場面は3つあります。1つ目はアカウント作成時で、使い捨てメール、再利用されたデバイスや位置情報のフィンガープリント、自動化されたサインアップのリズムが手がかりになります。2つ目は最初の送信メッセージの時点で、新しいアカウントが見知らぬ相手にメールを送る場合や、リンク付きメッセージを繰り返す場合に、リンクをフィッシング情報と照合します。3つ目は最初のカードまたは銀行の連携時で、サインアップから数分後のリンクや、1台のデバイスからの繰り返しの試行が該当します。
グラフ分析によって、フィッシング用アカウントとカードテスト用アカウントの関連が明らかになりました。オンボーディング段階でのブロックを導入した結果、ブロックまでの時間は数時間から1分未満に短縮され、2026年5月には230件を超える不正アカウントを阻止しました。
推奨される防御策には、新規アカウントからの送信メッセージのレート制限や評価によるゲート制御、送信前のリンクスキャン、アカウント連携時の追加認証とデバイス単位の上限設定が挙げられます。
財務チームも、アグリゲーター経由のリンク数が突然急増した場合は、不正のシグナルとして扱うべきです。
翻訳元: https://cyberpress.org/poshmark-payment-email-scam/