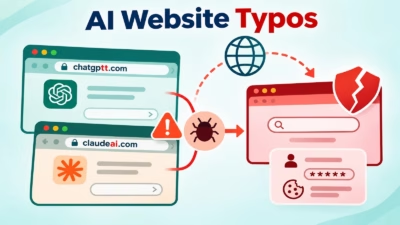
AIサイトのアドレスを1文字打ち間違えただけで、いつもの閲覧がマルウェアの罠に変わりかねません。研究者らは、ChatGPTやClaudeなどのツールに似せたドメインが、偽の認証ページや不審なインストーラー、検索を乗っ取る拡張機能につながっていることを突き止めました。
ブラウザセキュリティ企業のIslandは11月12日の調査で、27のAIブランドになりすました類似ドメイン186件を特定しました。一部は、悪意あるコマンドをユーザーに実行させるための偽の認証ページに誘導していました。そのほかには、不審なアプリケーションや、検索をリダイレクトするブラウザ拡張機能を宣伝するものもありました。
企業にとっての危険は、URLの打ち間違いにとどまりません。信頼できるAIサイトを巧妙に模倣したページによって、従業員が悪意あるコードを実行したり、機密性の高い検索クエリが漏えいしたりするおそれがあります。ただし、186件のドメインは研究者が把握した一覧であり、186件の感染が確認されたわけではありません。
AIの類似サイトは、さまざまな脅威へユーザーを誘導
Islandは 「TypoPrompting」と名付けた調査で、ChatGPTの類似ドメイン25件、Claudeの類似ドメイン18件、DeepSeekの類似ドメイン16件を特定しました。この一覧には、パークドメインや広告リダイレクトも含まれており、すべてのアドレスでマルウェアの配布が確認されたわけではありません。
訪問者に表示される内容は、所在地、OS、ブラウザによって変わる場合があります。確認された攻撃チェーンの一つでは、Claudeの類似ドメインcloude[.]aiがリダイレクトサービスとフィンガープリンティングサービスを経由し、偽のCloudflare認証ページを表示しました。
このページは、Windowsユーザーに対し、「ファイル名を指定して実行」ダイアログを開き、クリップボードにコピーされたコマンドを貼り付けるよう指示します。Islandが回収したコマンドは、数値でエンコードされたアドレスからPowerShellスクリプトをダウンロードし、非表示のウィンドウで実行するものでした。研究者らは配布の仕組みを記録しましたが、感染が確認された件数は報告していません。
これとは別に、悪意あるカスタムGPTを使ったClickFixキャンペーンでも、偽の認証手順を示してユーザーにコマンドを実行させていました。二つの調査が扱っているのは、別々の活動です。
3つの配布経路がブラウザとエンドポイントを危険にさらす
Islandは、AIの類似サイトから望ましくない動作に至るまでの経路を、次のように整理しています。
|
経路 |
訪問者が目にするもの |
その後に起こりうること |
|
ClickFix |
偽のCloudflare認証リクエスト |
ダウンロードしたPowerShellスクリプトの実行 |
|
Net Guard |
署名付きインストーラーを宣伝する偽のセキュリティチェック |
ブラウザ設定や拡張機能の変更、リモートから供給されるスクリプトの実行 |
|
検索ハイジャック拡張機能 |
Perplexityのタイプミスから到達する拡張機能のインストールページ |
検索クエリがサードパーティのプロバイダー経由になる |
なかでもNet Guardの経路は特異です。AIブランドのスペルミス8件が、Wi-FiとDNSの安全性をチェックするスキャナーとして売り込まれたアプリケーションを勧める、偽のセキュリティチェックにつながっていました。Islandによると、このインストーラーは改変された偽物ではなく、Microsoft Storeに実在するパッケージと一致していました。
「MicrosoftがNet Guardとして配布しているものと、バイト単位で完全に同一です」と、Islandの主任セキュリティ研究者Oleg Zaytsev氏は The Hacker Newsの取材に対して述べています。
Islandの分析では、このアプリケーションは、既定の検索エンジンの変更、ブラウザプロファイルの改変、拡張機能のインストール、リモートサーバーから供給されるJavaScriptの実行が可能でした。つまり、Storeの有効な署名があっても、動作が安全だとは言えません。
権限の警告なしに検索ハイジャックが起こりうる
別の経路は、Perplexityの類似ドメインであるpreplexity[.]aiから始まります。Islandによると、このサイトは訪問者をChrome拡張機能に誘導し、既定の検索プロバイダーをサードパーティのエンドポイントに置き換えていました。
この拡張機能は、変更を行うのに実行可能なJavaScriptも宣言済みの権限も必要としませんでした。そのため、業務中の検索が外部のプロバイダーを経由し、社内のホスト名や顧客名、プロジェクトの詳細が漏えいするおそれがあります。Islandは、同じランディングページキットに30個の拡張機能が関連していると指摘しています。ただし、偽のAIドメイン経由でこれらの拡張機能にたどり着いた人数は、調査では明らかになっていません。
この手口は、ClickFixマルウェアを配布した、以前報じられた Chrome拡張機能の乗っ取りとは異なります。ただ、どちらの事例も、宣言された権限を確認するだけでは足りず、ブラウザのアドオンを監督する必要があることを示しています。
セキュリティチームによる調査と攻撃ブロックの方法
スペルを間違えたドメインにアクセスしただけで、コンピューターが感染したと確定するわけではありません。対応担当者は、ユーザーがコマンドを実行したのか、アプリケーションをインストールしたのか、ブラウザ設定を変更する拡張機能を承認したのかを確認する必要があります。
セキュリティチームは、次の3つの対策に注力できます。
- 危険なアクセスを減らす:従業員に、承認済みAIツールへの管理されたリンクを提供します。また、見慣れないドメインを無差別にブロックするのではなく、悪意があると確認された類似ドメインをフィルタリングします。
- コマンド実行を監視する:不審なブラウジングを、Windowsの「ファイル名を指定して実行」やターミナルの操作、非表示のPowerShellプロセス、通常とは異なるスクリプトのダウンロードと突き合わせます。認証プロンプトに従った人がいる場合は、速やかに調査します。
- アプリと拡張機能を監査する:未承認のMSIXパッケージやブラウザアドオンを制限し、想定外の検索プロバイダーの変更がないか確認します。署名付きソフトウェアは、証明書だけでなく動作でも評価します。
Googleによると、Chromeの強化保護機能は、Webページからコピーされた特定の不審なコマンドを識別し、ClickFix攻撃の可能性についてユーザーに警告できます。ただし、ブラウザの警告はあくまで防御の一層にすぎず、エンドポイントの監視に代わるものではありません。
Islandは、特定されたドメインを通じて何人のユーザーが侵害されたかを明らかにしていません。それでも今回の調査は、攻撃者が身近なAIブランドを、悪意あるコマンドや不要なソフトウェア、検索のリダイレクトへの説得力ある入り口に変えられることを浮き彫りにしています。
組織にとっての教訓は明快です。信頼できそうに見えるAIサイトが、信頼できるアクセス先だとは限りません。単純な入力ミスであっても、想定外のソフトウェアやシステム変更につながった場合は、調査する価値があります。
関連記事:偽のAIサイトだけが、ブラウザセキュリティの脅威ではありません。別の AIブラウザ拡張機能詐欺で26万人が被害に遭いかねなかった事例と、それらの拡張機能が危険だった理由をご覧ください。
翻訳元: https://www.esecurityplanet.com/threats/news-186-fake-ai-domains-clickfix-search-hijacks/