サイバー犯罪フォーラムで宣伝されている犯罪マーケットプレイスが、インフォスティーラー(情報窃取型マルウェア)に感染したコンピューターから盗んだデータを、AIが書いた所有者のプロフィールとともに販売していることを、Hudson Rockが明らかにしました。
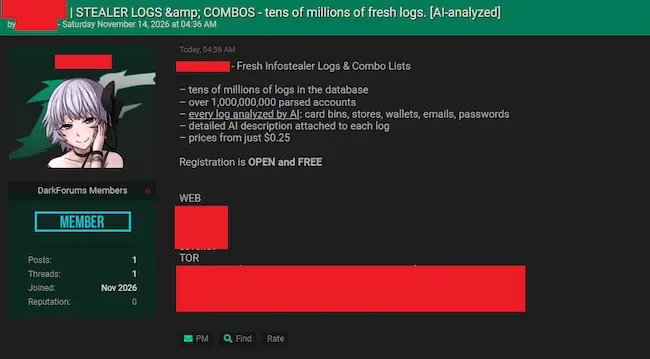
マーケットプレイスの広告(出典:Hudson Rock)
各プロフィールには、そのマシンの持ち主と思われる人物、勤務先、購入する価値のあるアカウントなどが記されています。セキュリティ企業のHudson Rockはこのサービスの名称を明らかにしていません。購入者はAIラベルの付いたタブから、「医療機関へのCitrixアクセス」といった要求を自然言語で入力し、これらの説明文を検索できます。
研究者らは次のように記しています。「周辺のフィルターには、国、州、市、ISP、IP、郵便番号、スティーラーファミリー、OS、日付、価格、販売者が含まれます。ほかのタブでは、ドメイン、マスク、メールアドレス、Cookie、ファイルで検索できます。そのため、地理的・技術的な絞り込みと、マシンの説明プロフィールを組み合わせて使えます」
運営者は別のカタログも運用しており、個別のログイン情報、パスワード、Cookieを数量単位で販売しています。盗まれたログには、ブラウザーのパスワード、Cookie、自動入力データが含まれます。一部にはCitrixやVPNのログイン情報も含まれており、購入者が被害者の職場に侵入する足がかりになりかねません。
検索可能な盗難データの販売サイトは、目新しいものではありません。2023年に摘発されたGenesis Marketでは、購入者が場所やアカウントの種類で被害者を検索できました。今回のマーケットプレイスが加えたのは、各マシンが何に使われているかという説明です。
HudsonRockのCTO、Alon Gal氏は次のように述べています。「経験の浅い購入者にとっては、価値のありそうな情報を見分ける助けになります。経験豊富な購入者なら、ログを手作業で確認する時間を減らせます。このマーケットプレイスは、盗んだデータに分析の一部を添えて提供しており、標的を見つけて優先順位をつけやすくしています。こうした説明は依然として検証が必要ですが、調査対象を選ぶ手間は減ります」
出品されている新鮮なログ
Hudson Rockは、宣伝されているログのいくつかを自社データベースと照合しました。Gal氏がHelp Net Securityに語ったところによると、一部は直近24時間以内に感染したコンピューターのものでした。
同氏は次のように述べています。「当社の記録でログが見つかったからといって、それが古いものや使い回しだということにはなりません。盗まれたばかりのデータが、複数のチャネルを通じて非常に速く流通することもあります」
Gal氏はこう説明しています。「多くのサービスがインフォスティーラーの感染を適切に監視しておらず、流出した認証情報の速やかなリセットやセッションの失効も行っていません。そのため、これらのログは悪用可能な状態が長く続くことがあります。当社が感染を確認したからといって、影響を受けたサービスが対処を済ませたとは限りません」
運営者によると、このショップには数千万件のログと、解析済みアカウント10億件超が保管されており、価格は0.25ドルからです。購入者は暗号資産で最低100ドルを入金する必要があり、入金額が大きいほどボーナスが付きます。
Gal氏は次のように付け加えています。「運営者が主張する在庫の全体数は検証していません。新しいデータと使い回しのデータの割合も算出していません。実際に購入が完了したかどうかも、独自には確認していません。本レポートが示したのは、実際に盗まれたデータが価格と決済機能つきで宣伝されているという事実です」
クリニックの受付PCが10ドル
ある出品では、カナダの眼科クリニックのワークステーションが10ドルで売られていました。マーケットプレイスの説明によると、このコンピューターは受付業務に使われていた可能性が高く、ログには保存されたパスワード11件とCookie574件が含まれていました。
9ドルで購入できたのは、防衛関連請負業者の世帯のコンピューターです。企業のアクセス情報が、家族の銀行口座や個人アカウントと混在していました。マーケットプレイスはこの出品に、100点満点中100点のスコアを付けていました。
Hudson Rockは次のように指摘しています。「出品にはタグや数値スコアも付いています。こうしたラベルは、購入者がマシンを評価する際の判断に影響しかねません。しかし、スクリーンショットからはスコアの算出方法がわかりません。プロフィールの確度や詳細さを、独立して検証された雇用関係、アクセス権、事業への影響と取り違えてはなりません」
やはり10ドルのもう1件は、ワシントンD.C.の政府職員の家族用コンピューターでした。政府ポータルのログイン情報が、学校や銀行のアカウントと並んで保存されていました。
4件目はニューデリーのAI研究者のもので、出品者はAnthropicのClaude API用の有効なセッショントークンが含まれていると主張しました。Hudson Rockは、それがどの種類のトークンなのか、まだ使えるのかを確認できませんでした。
サイトのアカウント検索では、uber.comとfbi.govについても結果が返りました。ただし、これはどちらかの組織が侵害されたことを意味するものではありません。
AI関連アカウントも売買の対象に
Gal氏は、Hudson Rockが盗まれたログの中にAIの認証情報を見つけており、インフォスティーラーがAI開発ツールを意図的に狙っていることを認めています。同社は以前の調査で、盗まれたClaude CodeやCodex CLIのフォルダーを確認しました。その中には、APIキーとOAuthアカウントの詳細情報を含むClaudeの設定ファイルもありました。
購入者に何ができるかは、盗まれたものによって変わります。APIキーがあれば、被害者のアカウントで利用料金を積み上げたり、キーでアクセスできるAPIワークスペースにアップロードされたファイルにアクセスしたりできます。ただしAnthropicのドキュメントによると、被害者のClaudeのチャット履歴にはアクセスできません。
Gal氏は次のように警告しています。「有効で再利用可能なブラウザーセッションがあれば、アカウントの会話、アップロード、プロジェクトが見られる可能性があります。これらの資料に企業情報が含まれていたり、連携サービスを通じて、そのサービスの権限の範囲内で企業情報に到達できたりすることもあります」
Hudson RockはOpenClawに関する別の調査で、インフォスティーラーが認証情報、デバイスの秘密鍵、エージェントのコンテキストファイルを、感染したコンピューターから直接盗んでいたことを突き止めました。
Gal氏は次のように締めくくっています。「攻撃者が盗んだトークンを使う前の時点で、こうした情報はすでに露出している可能性があります」
翻訳元: https://www.helpnetsecurity.com/2026/11/16/ai-powered-infostealer-marketplace-victim-profiles/