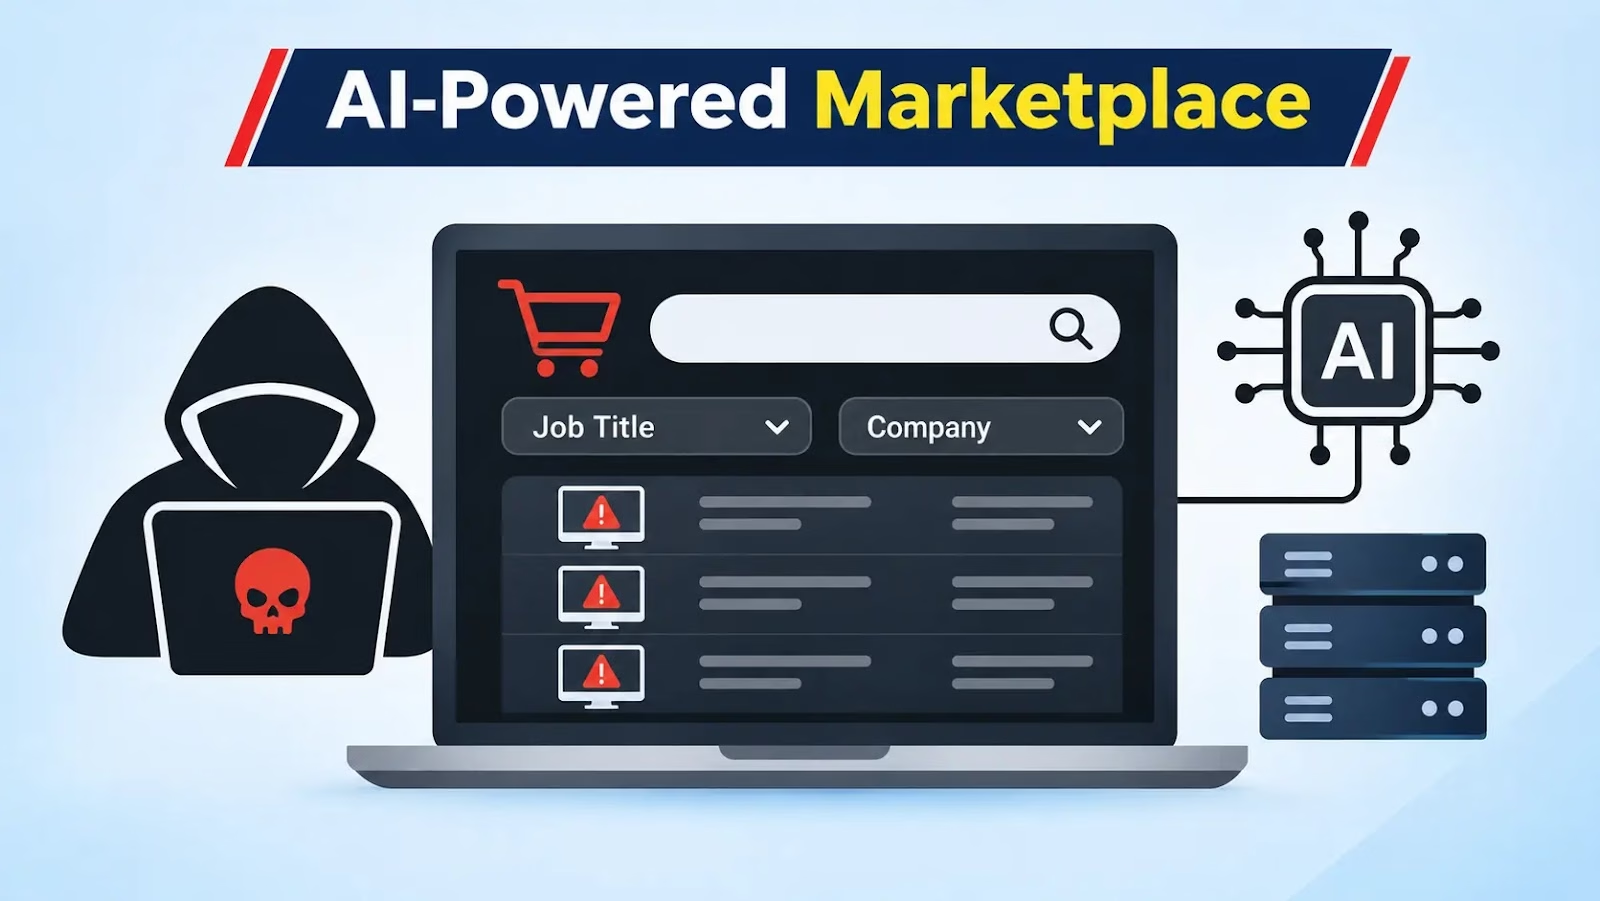
サイバー犯罪フォーラムに、情報窃取マルウェア(インフォスティーラー)が盗んだログを検索可能なプロファイルに変える新サービスが登場しました。このサービスは、認証情報の生データをそのまま販売するのではなく、侵害した各コンピューターに平易な言葉で書かれた説明を付与します。
説明には、コンピューターの持ち主とみられる人物、勤務先、インストールされているアプリケーション、価値の高いデータが含まれます。購入者は、これらの説明を自然言語で検索できます。国、OS、価格による絞り込みも可能です。
Store Big Data
Hudson Rockは、マーケットプレイス上のログを複数分析し、自社のインフォスティーラーデータベースと照合しました。
スクリーンショットの1枚には、「citrix access to healthcare provider」というクエリが写っています。検索結果には、「The Ophthalmology Clinic Front Desk Dump」と題された10ドルの出品が表示されました。
この出品は、カナダの診療所にある端末を扱ったものです。医療ソフトウェア、請求関連の操作履歴、Citrix VPNの認証情報が含まれるとされています。パスワードのエントリは11件、Cookieは574件と表示されていますが、これらは在庫の件数にすぎず、実際にログインできるかどうかは確認されていません。
インターフェースでは、州、市、ISP、郵便番号、スティーラーファミリー、ベンダーでも絞り込めます。ほかのタブでは、ドメイン、マスク、メールアドレス、Cookie、ファイルを検索できます。
出品にはタグと数値スコアが付いていますが、スクリーンショットからはスコアの算出方法が分かりません。研究者らは、このシステムのモデル、アーキテクチャ、精度は不明だとしています。
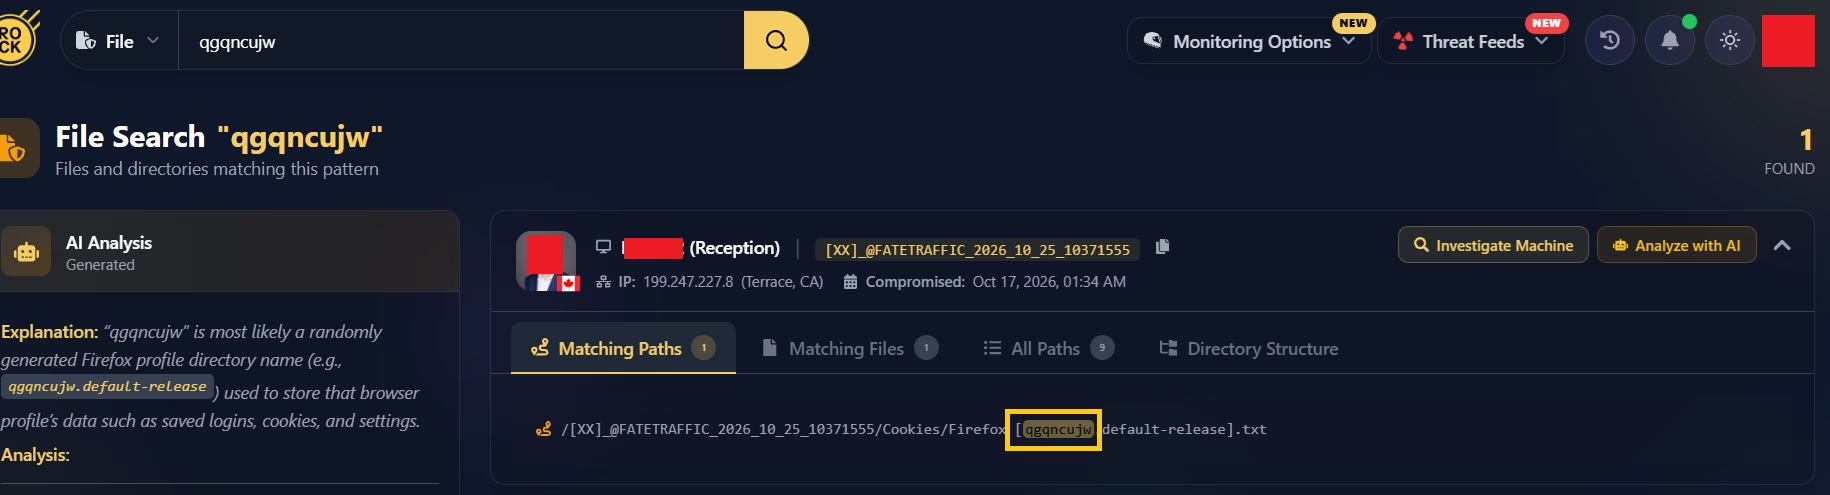
診療所の出品では、ファイルプレビューに特徴的な痕跡が残っていました。掲載されたCookieファイルに、Firefoxのプロファイル識別子「qgqncujw」が含まれています。
同じ識別子は、CavalierのFile Searchが返したCookieファイルのパスにも現れています。Cavalierは、該当する端末に「Reception」というラベルを付けています。
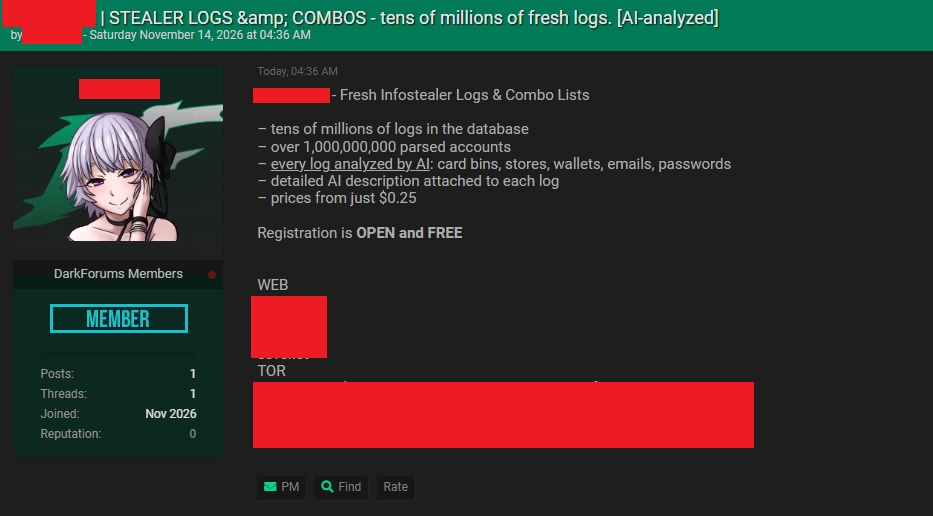
Hudson Rockが分析した2026年11月14日付のフォーラム広告は、数千万件のログ、10億件を超える解析済みアカウント、全ログに対するAI分析、0.25ドルからの価格設定をうたっています。
AI搭載のマーケットプレイス
Cavalier内の伏せ字処理されたパスワード記録には、Citrix関連のログインURLが含まれています。ほかの抜粋には、請求関連のユーザー名やアプリケーションのアドレスも見られます。
これらの痕跡は、リモートアクセス用の認証情報が保存された事務用端末だという、マーケットプレイス側の説明を裏付けています。
ただし、認証情報が保存されていても、実際に接続できることや、セッションが有効であることの証明にはなりません。パスワードファイルにある「Saved」の日付はブラウザーのメタデータです。感染日や出品日ではありません。
Hudson Rockは、インフォスティーラー分析用のAIエージェント「Enki」にも問い合わせました。Enkiは、この端末が受付係、つまりフロントデスク業務に関連していると判断しました。
その根拠として、System Information.txtにあるReceptionというユーザー名、オートフィルデータ内の請求・受付関連のアドレス、電子カルテシステムへの言及を挙げています。
Store Big Data
この評価が示すのは、端末が使われていた可能性の高い用途です。個人を特定するものではなく、端末が共用されていた可能性もあります。
ほかの出品でも、仕事と私生活の活動が混在する端末に同じ手法が使われています。
- 9ドルの出品は、防衛産業の請負業者と学生が使う端末を説明し、スコアは100/100
- 10ドルの出品は、ワシントンD.C.の政府職員の家族用端末を説明
- ニューデリーの10ドルの出品「AI Researcher’s Workstation Dump」は、「有効なAnthropic Claude APIセッショントークン」を含むと主張
雇用、アクセス権、トークンに関する主張はすべて販売者によるものです。スクリーンショットからは、トークンが有効かどうかも、政府ネットワークへの侵入があったかどうかも確認できません。
別のアカウント単位のカタログでは、ドメインごとに個別のログイン情報、パスワード、Cookieが一覧になっています。uber.comとfbi.govで検索すると結果が返り、fbi.govの行には数量5と表示されていました。
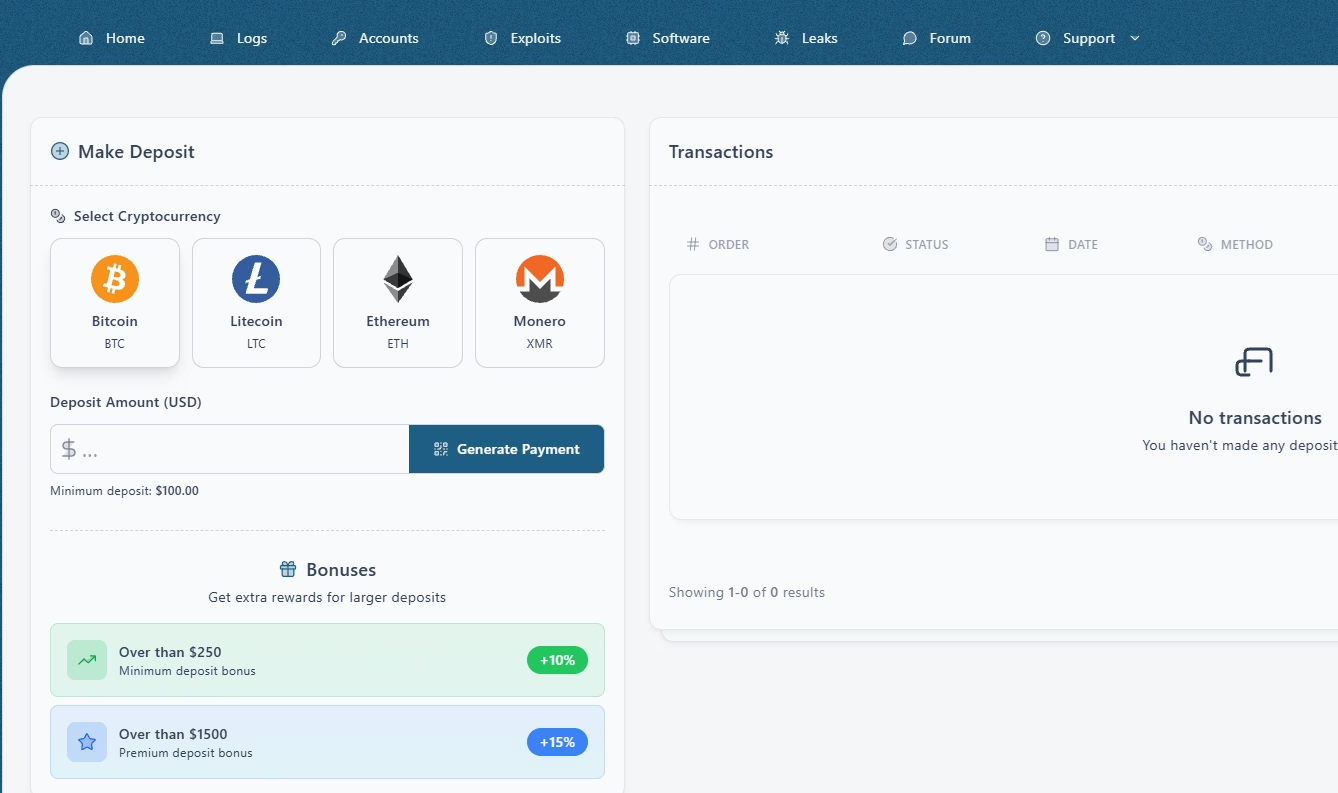
これらの出品は、いずれかの組織が侵害されたことを示すものではありません。入金ページでは、暗号資産での支払いをうたい、最低入金額は100ドルで、高額入金にはボーナスが付くとしています。取得された取引パネルは空で、販売実績は確認できません。
盗んだデータを検索できる市場は、今回が初めてではありません。米司法省によると、Genesis Marketでは、購入者が場所やアカウントの種類で盗まれた認証情報を検索できました。
2023年の摘発では、150万台を超える侵害されたコンピューターのデータと、8,000万件を超える認証情報が対象となりました。Genesisはデバイスフィンガープリントやクッキーも販売しており、購入者は被害者になりすまして不正対策のチェックを回避できました。
AIを使った被害者の選別にも前例があります。Cisco Talosは、自己消去型のスティーラー「VOLTA」を報告しました。VOLTAは構造化された証拠一式をLLMに送り、被害者の資産を換金価値の高い順にランク付けさせます。VOLTAと今回のマーケットプレイスを結びつける証拠はありません。
今回の変化は、文脈そのものが商品の一部になった点にあります。防御側は、情報が露出した端末をビジネスプロセス上のリスクとして扱う必要があります。盗まれたデータにどのアプリケーションやアカウントが含まれているかを特定してください。
そのうえで、認証情報をリセットし、有効なセッションとCookieを失効させます。さらに、多要素認証(MFA)を強制し、Citrixなどのリモートアクセスゲートウェイを監視することも欠かせません。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのSandboxをSOCに導入。
Cybersecurity training courses
翻訳元: https://gbhackers.com/ai-powered-marketplace/