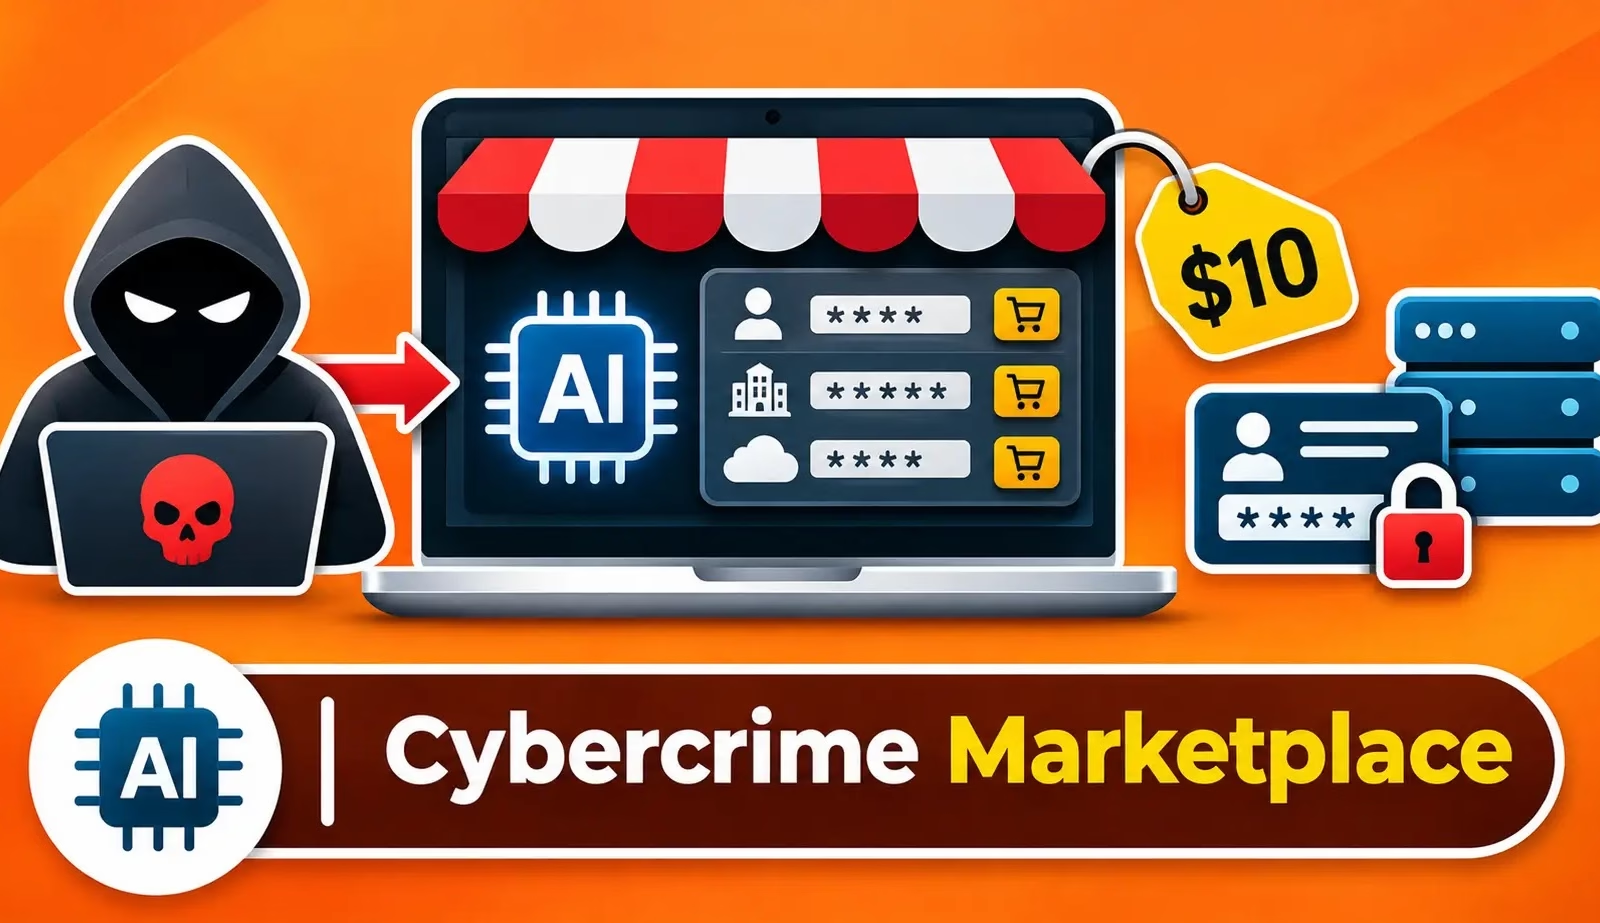
Hudson Rockの研究者は、AIによる説明文と自然言語検索を使い、購入者が窃取された認証情報や、価値の高い可能性がある企業へのアクセス権を探せるサイバー犯罪マーケットプレイスを発見しました。
このサービスは、インフォスティーラー(情報窃取型マルウェア)のログを検索可能なプロファイルに変換します。プロファイルには、コンピューターの持ち主と思われる人物、勤務先、使用しているアプリケーション、機密データなどが記されています。研究者が確認した出品物には、クリニックの業務用端末、一般家庭のコンピューター、政府職員や研究者に関連するとされる端末が含まれていました。
2026年11月14日付のフォーラム広告は、数千万件のログ、10億件を超える解析済みアカウント、0.25ドルからの価格設定をうたっていました。
ただし、これらの数字は検証されていません。調査で示されたコンピューターの完全なログには9ドルまたは10ドルの希望価格が付いていましたが、実際の販売価格として確認されたものではありません。
あるスクリーンショットでは、検索クエリ「citrix access to healthcare provider」に対し、「The Ophthalmology Clinic Front Desk Dump」という題名の10ドルの出品物が表示されていました。
該当する端末には「Reception」というラベルが付いていました。伏せ字処理された記録には、Citrixのログインアドレス、請求関連のユーザー名、アプリケーションのURLが含まれており、出品者の説明の一部を裏付けています。
Hudson Rockは、同社のAI分析エージェント「Enki」も使い、この端末が担っていた役割を推定しました。Enkiは、閲覧履歴、自動入力情報、窃取されたファイルなど、感染データを調べるよう設計されています。
今回の調査でEnkiは、受付に関する情報、請求先住所、医療システムへの言及を根拠に挙げました。これらの手がかりから裏付けられたのは受付業務という役割であり、特定の個人の身元ではありません。
そのほかの出品物には、防衛関連企業の従業員の自宅コンピューター、政府職員の家族が使う端末、ニューデリーにあるAI研究者のデバイスなどがありました。
ただし、雇用に関する主張、根拠不明の数値スコア、有効だとされるトークンは、いずれも出品者の自己申告にとどまります。共有コンピューターには複数人の情報が含まれている可能性があると、infostealersは指摘しています。
アカウントカタログには、uber.comやfbi.govに関連する記録も掲載されていました。しかし、これらが掲載されているからといって、いずれかの組織が侵害されたことにはならず、認証情報が今も使えることの証明にもなりません。
窃取データを検索できる市場は、今回が初めてではありません。米司法省は以前、Genesis Marketで場所やアカウントの種類による検索ができたと説明しています。
Cisco Talosも、言語モデルを使って窃取した資産を評価する「VOLTA」を報告しています。ただし、今回のマーケットプレイスとの関連は確認されていません。
脅威調査を効率化し、手作業を減らすために、1万6,000以上のSOCチームがANY.RUNを利用しています。チームでの導入を検討する
翻訳元: https://cyberpress.org/ai-marketplace-sells-credentials/