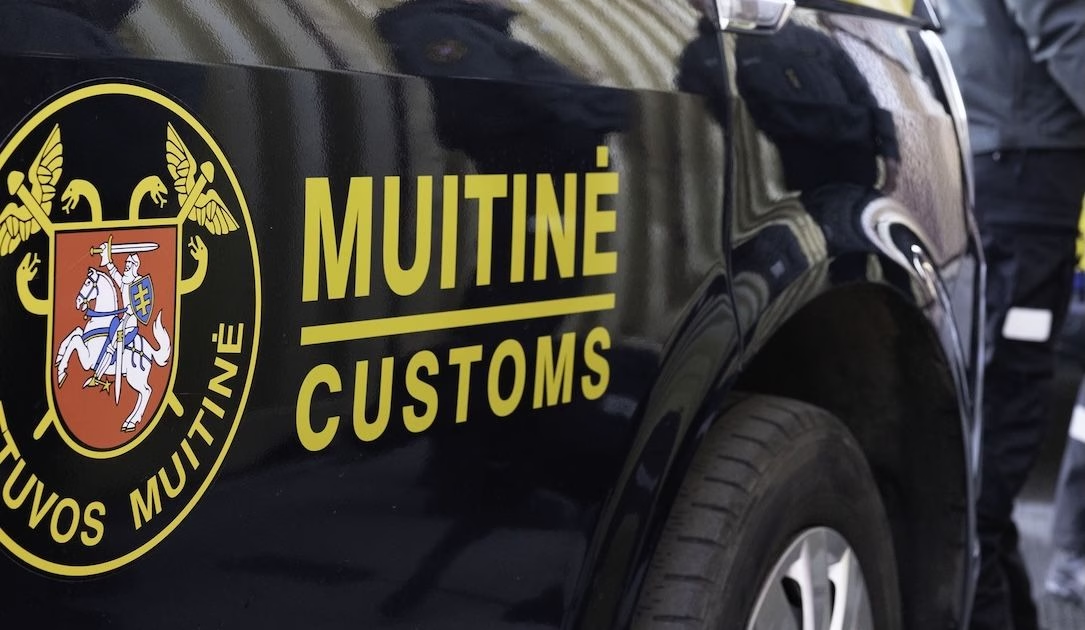
リトアニアの税関当局は月曜日、先週発生したサイバー攻撃を受けて停止していたオンラインサービスを一部復旧したと発表しました。この攻撃では、数百人規模の個人や企業の個人情報が流出した可能性があります。
攻撃は11月10日に検知されました。リトアニア税関は、BAPと呼ばれる主要なユーザー管理ポータルを一時的に停止しました。BAPは、個人や企業が税関サービスや欧州委員会の一部システムにアクセスする際に利用しています。
この停止により、輸入申告の処理や貨物の通関状況の確認に使われるシステムなど、複数のEU税関プラットフォームへのアクセスに支障が出ました。
税関当局は月曜日、影響を受けたサービスの一部が復旧し、リトアニアの電子政府ポータルから利用できるようになったと発表しました。ただし、デジタル証明書を使ったログインは、引き続きできない状態です。
リトアニア税関は、調査の結果、BAPへの不正アクセスを確認し、11月9日から10日にかけてログインしたユーザーに影響する情報漏えいの可能性があると特定したと説明しています。
税関のヴィガンタス・パイゴジナス長官は金曜日、リトアニア公共放送LRTの取材に応じ、予備調査の結果として、攻撃者がより機密性の高い情報を保有する他の政府システムへの侵入を試み、税関のIT基盤に損害を与えようとした可能性があると述べました。
「攻撃者は、はるかに大きな損害を与えようとし、より大量の機密データを保管している情報システムの各コンポーネントの奥深くまで侵入しようとしたことを、あらゆる兆候が示しています」とパイゴジナス長官は語りました。
長官によると、影響を受けた可能性があるのは数百人規模の個人や企業で、その大半はリトアニア国内に拠点を置いています。ただし長官は、被害の可能性があると特定されたことが、必ずしも情報にアクセスされ、コピーまたは盗まれたことを意味するわけではないと注意を促しました。
現地メディアは、流出した可能性のある情報として、氏名、自宅住所、電話番号、メールアドレス、リトアニアの個人識別番号が含まれていると報じています。
パイゴジナス長官は、今回の事案を標的型の高度な攻撃だと位置づけました。予備的な証拠からは、攻撃者が保護の不十分な技術的機能を悪用した可能性があるとしています。
当局は、攻撃者の特定や、侵入に使われた具体的な脆弱性の公表には至っていません。
今回の障害は、EUに入る貨物の情報を収集・評価する輸入管理システム2(ICS2)をはじめ、欧州委員会の複数の税関システムに影響しました。
システムへの制限は、主に、BAPを使って他の税関システムにログインしている個人や小規模企業に影響しました。通関業者などの仲介事業者向けのサービスは、通常どおり稼働を続けました。
リトアニア税関は、今回の事案について、国内のサイバーセキュリティ当局およびデータ保護当局、ならびに関連するEU機関に通知したと述べています。
この攻撃は、5月に発生したリトアニアの国家登録システムへの別の侵害に続くものです。このときは、身元不明のハッカーが、国内の不動産登記や法人登記を管理する登記センターの60万件超のレコードに不正アクセスしました。
この侵害では、リトアニアの不動産登記簿と法人登記簿に含まれる機微な個人情報や不動産情報が流出した可能性があります。なお、2件の事案の間に公に確認された関連性はありません。
翻訳元: https://therecord.media/lithuania-customs-agency-cyberattack