今週ASOSに侵入したハッカーは、顧客向けのマーケティング基盤や通知基盤に、深刻なセキュリティ上の穴があることを浮き彫りにしました。
10月6日、「Xuanye Group」と名乗る攻撃者が、数十億ポンド規模の英国小売大手ASOSへの侵入を発表しました。同グループは、ASOSの顧客に関する大量の個人を特定できる情報(PII)を盗んだと主張しています。同社によると、顧客数は約1,700万人に上ります。注目すべきは、従業員2,800人のうち、攻撃者が必要としたのはわずか1人分のログイン認証情報だったという点です。そこから攻撃を雪だるま式に拡大させ、最終的に社内の複数の中枢システムを侵害しました。その一つは、ASOSのモバイルアプリの全ユーザーにメッセージを一斉配信できるシステムでした。
Check Point Softwareの最高技術責任者(CTO)室でセキュリティアーキテクトを務めるアーロン・ローズ(Aaron Rose)氏は、「信頼できる連絡先になりすまして従業員のログイン情報を引き出す手口は、賢く慎重な人にも日常的に通用してしまいます」と指摘します。2026年のサイバーセキュリティ意識向上月間(CAM)にちなみ、同氏は「今年のテーマとして、盗まれたログイン情報が1つあれば、どこまで到達できてしまうのかを見直すことを勧めます」と述べています。
ASOSの情報漏えい
Dark Readingが入手したCheck Pointの脅威インテリジェンス・ブリーフィングによると、今週のASOSの侵害は、7月に米国のASOS USで発生した別のセキュリティインシデントとは無関係とみられます。7月のインシデントでは、攻撃者がクレデンシャルスタッフィングを使い、14万人弱の個人情報、ソーシャルメディア情報、決済データの一部を侵害したとみられています。
ASOSが顧客向けに公表した最新のお知らせ(本記事公開時点)によると、第三者が最近、従業員の信頼できる連絡先になりすまし、何らかの方法で標的となった従業員のログイン情報を入手しました。Xuanye Groupはそのアカウントで得たアクセス権を使い、同社が利用するサードパーティ製プラットフォームの一部から情報を入手したということです。
その中には、同社のモバイルアプリの通知システムも含まれていました。Xuanyeは火曜日、侵入の事実を派手な形で知らせました。破壊の爪痕が残るシステムに乗り込み、不気味なメッセージを被害企業の顧客に直接届けたのです。
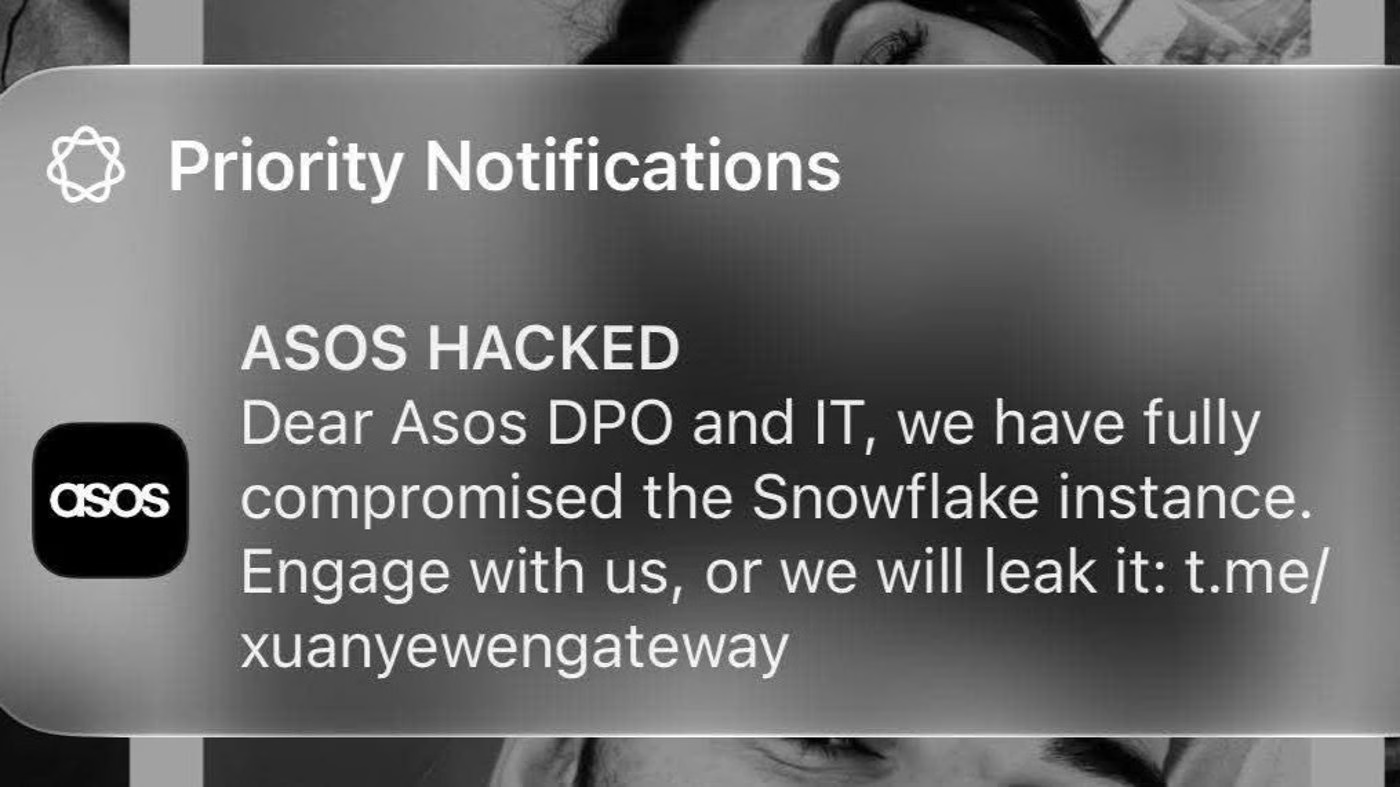
出典:Reddit
攻撃者が1人の従業員のアカウントから、アプリを意のままに操る権限にどのように到達したのか、正確な経路はまだ確認されていません。乗っ取られたプッシュ通知の一つで、Xuanyeは「[ASOSの]Snowflakeインスタンスを完全に侵害した」と主張しています。
攻撃者はBBCの記者とのやり取りの中で、「Simon AI」を使って顧客データにもアクセスしたと示唆しました。Simon AIは、Snowflake AI Data Cloudのようなクラウドデータ基盤内で動作するよう設計された、エージェント型のマーケティングプラットフォームです。ただし、ASOSも独立した研究者も、この点は確認できていません。ASOSは、攻撃者が氏名や「連絡先情報」、「個人情報には当たらないアカウント関連情報」を入手したことを認めています。BBCは、流出したデータの中に住所、電話番号、メールアドレス、生年月日、顧客ID番号、顧客のASOS内での検索履歴が含まれていたと伝えています。
攻撃者はTelegram上で、顧客の決済情報は危険にさらされておらず、「影響を受けた組織のアプリは安全に使用できる。このインシデントは顧客情報に関わるものだが、当方のサーバー上で安全に保管されており、一定期間は手を付けない」と述べました。The Telegraphに対しては、その期間は2週間だと語っています。
同グループはTelegramチャンネルへの続報で、皮肉たっぷりにこう付け加えました。「サイバーセキュリティ業界におけるインシデント開示の現状を考えれば、今回の件で我々が示した寛大な透明性に感謝してほしい」
マーケティングSaaS:セキュリティ上の盲点
通知システムやマーケティングシステムは、一般に思われている以上に機密性の高い存在です。もちろん、大量の機密性の高い顧客データを保持している場合があります。さらにXuanyeが劇的な形で示したように、攻撃者が信頼された企業ブランドの名前で、顧客に直接メッセージを送れるようにもなってしまいます。
しかし企業は、セキュリティの議論で頻繁に取り上げられる重要な社内システムと比べると、こうした顧客向けプラットフォームの保護に無頓着になりがちです。
ローズ氏は「こうしたケースはよく目にします」と話します。「マーケティングや通知のプラットフォームは、たいてい事業部門が購入して運用します。そのため導入時にセキュリティ部門が関与しているとは限らず、厳重に監視される対象システムの一覧に載ることもまれです。ログイン権限も広範になりがちで、1つのアカウントで全顧客にメッセージを送れてしまううえ、全員宛てに一斉送信する際の二重承認やアラートも通常はありません」
攻撃者が決済システムに近づけなかったとしても、こうしたツールを使えば大きな混乱を引き起こせます。
ローズ氏は「顧客をフィッシングページに誘導することもできますし、今回のように、自社の顧客の目の前で企業に圧力をかけることもできます。しかも、それらはすべて顧客が信頼する送信元から届きます」と語ります。「これはASOSに限った話ではないと思います。探してみれば、ほとんどの企業で同じ問題が見つかるはずです」
二次的な攻撃のリスクがあるため、Check Pointは、少なくとも当面の間、ASOSからのメッセージはすべて強く警戒して扱うよう顧客に呼びかけています。
Arctic Wolfで敵対者オペレーション部門のディレクターを務めるジャスティン・ムーア(Justin Moore)氏は、より重要なのは「組織は顧客とのコミュニケーション基盤を、重要なセキュリティインフラの一部として扱い始めるべきだ」という点だと述べています。
同氏は次のように主張します。「多くの組織は、決済システムや本番環境、機密データを格納するデータベースの保護に多大な注意を払っています。しかし攻撃者は、顧客向けのプラットフォームが、信頼という、より質的な価値を握っていることに気づき始めています」
サイバーセキュリティ意識向上月間への教訓
コスト削減はファストファッションの柱です。安価な合成素材を使い、人件費の安い国に労働を外注しなければ、40ドルのフォーマルドレスなど売れません。しかし、同じ発想はサイバーセキュリティでは通用しにくいものです。技術や人材、基本的なプロセスへの積極的で大規模な投資は、長い目で見れば大きな成果をもたらしますが、短期的にはコストがかかるだけだからです。今年のCAMの推奨事項であるパスワード管理、多要素認証(MFA)、フィッシング対策もその例です。
情報漏えいが公になった日、ASOSの株価は最大13%下落し、その後の数日間で約半分まで回復しました。Check Pointで英国・アイルランドのエンタープライズ・戦略営業責任者を務めるシャーロット・ウィルソン(Charlotte Wilson)氏は、「報道が出てから数分でASOSの株価が5%近く下落したことは、サイバーセキュリティがいまや業績や企業の評判と切り離せないことを改めて示しています」と述べます。「会社が何が起きたのかを公式に確認する前に、投資家はすでに潜在的な影響を織り込んでいました」
同氏はこう付け加えます。「この一件を見守るほかのすべての企業にとって、厳しい教訓があります。組織は、攻撃者に情報発信の主導権を握られる事態に備えなければなりません。犯罪者が自社のシステムを通じて顧客に語りかけられるようになれば、事業への影響はほぼ即座に表れ始めるからです」
翻訳元: https://www.darkreading.com/cyberattacks-data-breaches/asos-breach-risks-customer-facing-saas