英国のファッション小売大手ASOSは、最近発生したデータ侵害の原因が、ソーシャルエンジニアリング攻撃だったことを確認しました。攻撃者は従業員のログイン認証情報を盗み、同社が利用するサードパーティ製プラットフォーム上の情報にアクセスしていました。
BleepingComputerに共有されたASOSのセキュリティ通知には、次のように記されています。「信頼できる連絡先になりすまして認証情報を入手するという手口で、第三者がASOS従業員のアカウントに不正アクセスしたことが判明しました」
「その認証情報は、ASOSが利用する一部のサードパーティ製プラットフォーム上の情報にアクセスするために使われました」
同社は被害を受けたプラットフォームを遮断しました。外部の専門家、法執行機関、規制当局の支援を受けて調査も開始しています。
ASOSは英国に拠点を置く大手オンラインファッション小売企業で、衣料品、靴、アクセサリー、美容製品を世界中の顧客に販売しています。
2026年10月6日、ASOSの顧客のモバイル端末に、ASOSアプリ経由でプッシュ通知が届きました。通知は顧客データを盗んだと主張し、同社の担当者にTelegramで連絡するよう促す内容でした。
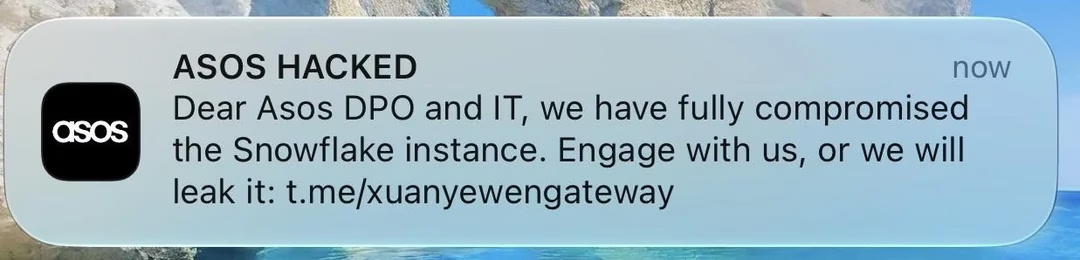
「Xuanye Group」と名乗る攻撃者は、顧客データを盗んだものの、決済情報は盗んでいないと主張しました。
その後ASOSは、自社サイトで公表した声明を通じて、データ侵害が発生し、一部の「基本的な」個人情報と連絡先が漏えいした可能性があることを認めました。
顧客に送られた最新の通知では、次の情報が漏えいしたと確認されています。
- 氏名
- 連絡先情報
- アカウントに関連する一部の非個人情報
ASOSによると、攻撃者は決済カード情報やアカウントのパスワードにはアクセスしていません。
同社はまた、自社のWebサイトとアプリは侵害の間も現在も、常に完全に安全に利用できると説明しています。
ASOSは顧客向けのメッセージで、「アカウントについて、お客様に必要な対応はありません」と述べています。
「ただし、ASOSを名乗る不審なメッセージや電話にはご注意ください」
「ASOSが、一方的に送るメッセージや電話でパスワード、セキュリティコード、支払い情報の共有をお願いすることは決してありません」
ASOSによると、調査は現在も続いています。重要な事実が判明すれば、さらに情報を公開する方針です。
同社は、今後同様のインシデントを防ぐため、追加のセキュリティ対策をすでに講じたとも説明しました。
BleepingComputerはASOSに対し、このインシデントで影響を受けた顧客の人数を問い合わせましたが、現時点で回答は得られていません。