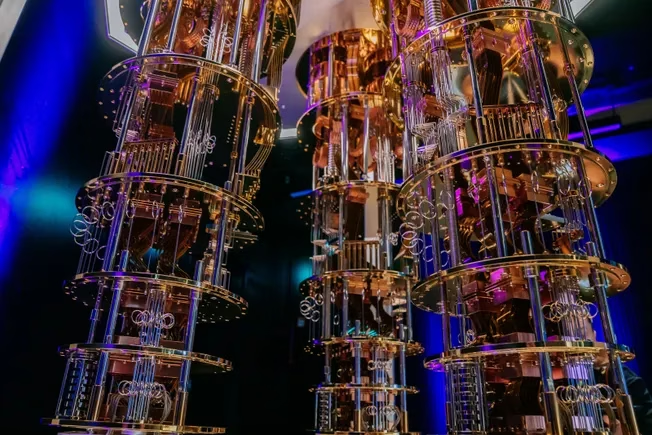
米会計検査院(GAO)によると、米政府機関はポスト量子暗号への移行準備を怠っています。このままでは、量子コンピューターが実用化された時点で、機密データが解読される恐れがあります。
暗号解読に利用可能な量子コンピューター(CRQC)がいつ登場するかについては、専門家の間でも見方が分かれています。しかしGAOは、火曜日に公表した報告書の中で率直に、「CRQCによる脅威は、脆弱な暗号に依存する連邦政府のシステムに壊滅的な影響を及ぼす可能性がある」と警告しました。
攻撃者は量子コンピューターを使い、盗んだデータを解読したり、連邦機関同士の機密通信を侵害したりする可能性があります。同じ手法により、企業ネットワークや重要インフラで送信されるデータの信頼性も損なわれかねません。米情報機関関係者や民間アナリストは、中国政府が盗み出した米国のデータを大量に蓄積している可能性が高いとみています。将来、量子コンピューターを使ってそのデータを解読し、悪用する狙いで、この手口は「harvest now, decrypt later(今収集し、後で解読する)」と呼ばれます。
米政府は、世界規模で迫るポスト量子暗号(PQC)への移行に向けて、一定の対策を講じてきました。米国立標準技術研究所(NIST)は、量子コンピューターの解読能力に耐えられるPQCアルゴリズムを標準化しました。行政管理予算局(OMB)は、各機関に移行の準備を指示しています。サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)とそのパートナーも、あらゆる組織向けのガイダンス文書を公表しました。ただしGAOによると、その他の機関の対応は遅れています。
GAOは新たな報告書で、「連邦機関は量子コンピューターの脅威を認識し、部分的に対処するための措置を講じている。しかし、この脅威に備えるための初期段階の取り組みを十分に実施した機関はない」と述べています。
監査官は、量子耐性暗号を採用する前に各機関が取り組むべき3つのステップを調べました。優先度の高いコンピューターシステムと、そこで使われている脆弱な暗号アルゴリズムの棚卸し、移行に必要な資金の特定、そして自機関のシステムとPQCアルゴリズムの互換性テストです。
GAOによると、監査期間の終了時点で、主要連邦機関24のうち棚卸しを完了していたのは1機関のみでした。必要な資金をすべて特定した機関はなく、PQCアルゴリズムを十分にテストした機関もありませんでした。
報告書によると、大半の機関はシステムの棚卸しを部分的に済ませ、資金も一部は特定しています。しかし、新しい暗号アルゴリズムのテストに着手した機関は、ほぼありません。
機関側に経験とコストデータが不足
GAOは、各機関が資産やアルゴリズムの棚卸しに苦戦した理由として、暗号に関する専門知識の不足、棚卸しの手順が文書化されていないこと、自動化された棚卸しツールがないことなどを挙げています。脆弱なアルゴリズムで保護された機密データを特定するためにこうしたツールを使っていたのは、24機関のうち5機関だけでした。使っていない19機関のうち15機関の担当者は、自動化ツールの利用は時期尚早だと答えたか、CISAが具体的なツールを推奨するのを待っていると述べました。(CISAはGAOに対し、最適なツールを特定するためNISTと協力していると説明しています。)
GAOの報告書によると、棚卸しが不完全であることに加え、新たなツールの費用に関する情報が不足していることも、PQC移行に向けた予算見積もりの作成を難しくしています。国家サイバー長官室は、PQCベンダー市場が未成熟であることが、資金見積もりを遅らせている「最大の要因」だと述べました。
GAOの監査官は、「PQCに対応した市販製品が増えれば、ベンダーは各機関により正確なコストデータを提供できるようになる」と記しています。
PQCアルゴリズムのテスト準備に着手していたのは1機関だけでした。ただしGAOによると、その機関が実施したのは、テスト予定のソフトウェアについて「PQCのベンダー実装の候補を特定するための市場調査」にとどまります。実際のテストには着手していません。残る23機関は、アルゴリズムのテストに向けた作業を一切完了していませんでした。うち16機関はGAOに対し、ほとんどのベンダーが新しいアルゴリズムを製品にまだ組み込んでいないため、テストは時期尚早だと説明しました。
GAOは報告書で、「各機関がこうした計画を策定し実行するまで、PQCに対応していない可能性のある特定のシステム(レガシーシステムやカスタムソフトウェアなど)を特定し、迅速に置き換える態勢は整わない」と指摘しています。
GAOは、最初のCRQCがいつ完成するかについて合意がないことを認めています。そのうえで、「備えのない連邦システムにこうしたコンピューターが及ぼす影響は、国の経済と安全保障にとって壊滅的になり得る」と警告しました。
GAOは非公開版の報告書で、CISAなどの機関が備えを強化するために取り得る89の措置を勧告しました。勧告の対象となった23機関のうち、全面的に実施に同意したのは12機関にとどまります。GAOは「機密扱いの報告書で示した勧告は、すべて妥当であると考えている」としています。
翻訳元: https://www.cybersecuritydive.com/news/government-quantum-encryption-migration-gao/832377/