専門家グループが、米国の連邦サイバーセキュリティ機関に対し、連邦機関が保有する制御技術(OT)に関する最低限のサイバーセキュリティ基準を定める規則の策定を求めました。
制御技術サイバーセキュリティ連合(OTCC)は火曜日、ホワイトペーパーを公表しました。この中でOTCCは、重要インフラの監視・制御に使われる制御技術を対象とした新たな指令を作成するよう、サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)に促しています。
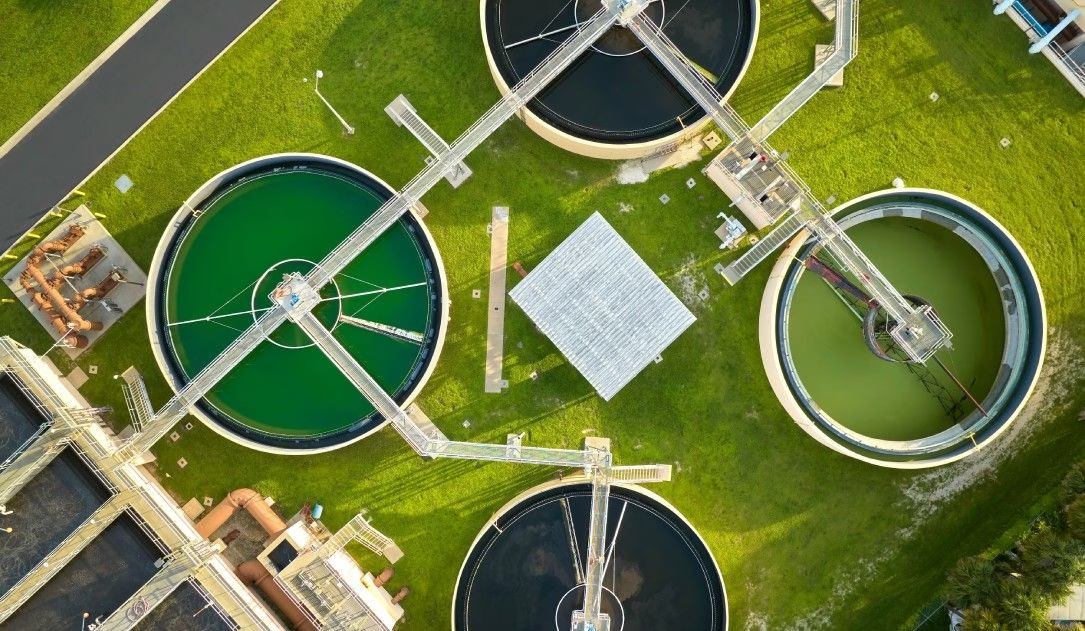
OTCCによると、米国の少なくとも12州にある数百の水道システムが最近サイバー攻撃を受けました。これは、制御技術が国家支援の攻撃者にもサイバー犯罪者にも格好の標的になっていることを示す明白な警告だといいます。
被害を受けた水道システムの技術の多くは、本来インターネットに接続すべきでない機器でした。初期パスワードのまま、あるいはパスワード未設定で運用され、ネットワークの非制御系の部分とも分離されていませんでした。
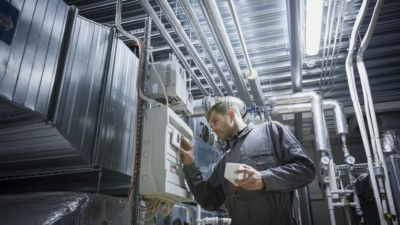
連邦の文民機関は、所有または賃借する8,000以上の建物を利用しています。研究所、病院、研究施設、入国管理施設などが含まれ、いずれも空調、電力、入退室管理、給水、ビル自動化といった多様なシステムを備えています。
OTCCは、政府の監視機関による最近の調査も引用しました。調査対象となった22の文民機関のうち、ネットワークに接続された制御技術とモノのインターネット(IoT)機器の棚卸しというホワイトハウスの要件を完全に満たしていたのは、7機関にとどまりました。棚卸しの期限は2024年9月でした。
「[政府説明責任局]は、OTの実務者が長年警告してきたことを裏付けました。見えないものは守れません。ところが連邦機関の多くは、いまだに自らのOTを把握できていないのです」と、OTCCのエグゼクティブディレクターであるタチアナ・ボルトン氏は述べています。「ガイダンスだけでは、このギャップは埋まりませんでした。拘束力のある運用指令があれば、すべての機関に明確で強制力のある基準を示せます。CISAも、それが確実に実行されているかを確認する可視性を得られます」
連邦文民機関の大半は、OTシステムを各機関が独自に管理しています。そのため、CISAは各機関のセキュリティ態勢を把握できていません。さらに人工知能(AI)により、高度な攻撃のハードルは急速に下がりました。OTシステムはこれまでにない形で標的になりやすくなっています。
CISAはこれまでにも、自主的な対策では効果が上がらなかったことを受け、複数の拘束力のある運用指令を発出してきました。
OTCCの文書によると、指令があればCISAは「政府全体で一貫した実装を推進し、遵守状況を測定」できるようになります。
「BOD(拘束力のある運用指令)の価値は、政府全体で統一された基準を設けることにあります。これにより、CISAは連邦文民行政機関(FCEB)全体のサイバーリスクを一貫して把握・測定・管理できます。民間や地方の組織にBODの実施義務はありませんが、政府がどのような対策をサイバーセキュリティのベストプラクティスとみなしているかを示す、強いシグナルになります」と、専門家らは述べています。
CISAは、この文書についてコメントを控えました。OTCCのポリシーディレクターであるマイケル・ガルシア氏はRecorded Future Newsの取材に対し、文書の作成中にCISAと意見を交わし、公表前に最終版も共有したと説明しました。
「グレーゾーン」の問題
全8ページの報告書は、予防と封じ込めの基本方針を示しています。柱となるのは、OT資産の可視化、ネットワークのセグメンテーション、強制力のあるリモートアクセス制御、構成のベースライン、インシデントへの備え、検証済みのバックアップと復旧です。
OTCCは、CISAが各機関に次の対応を義務づけるべきだとしています。OT資産の棚卸し、ベースラインの構成、インシデントへの備えを管轄する上級職員または統合部門を指定することです。バックアップと復旧の計画も、リスク報告書とあわせて作成すべきだとしています。
「OTはしばしば、[最高情報責任者(CIO)]の部門と施設管理部門の間にあるグレーゾーンに置かれます。誰も所有していなければ、誰もセキュリティを確保しません」と、ガルシア氏は語りました。
「私たちの提言は、実践的であることを重視しています。責任者を明確にし、各機関がすでに負っている要件を土台にします。そして、これまでのインシデントで特に重要だった基本対策を優先します。初期パスワードの変更やネットワークのセグメンテーションなどです」
OTのサイバーセキュリティに詳しい複数の専門家は、文書の核心は「責任の所在」だと指摘しました。
「多くの施設では、冷却装置、バッジリーダー、電力システムは施設管理チームの管轄で、ネットワークはCIOの管轄です。資産の棚卸しからセグメンテーション、リモートアクセスまで、提言のどれも、誰かが責任を持って実行することが前提になっています」と、サイバーセキュリティ企業ElisityのOTセキュリティリーダー、デイブ・ウィリアムズ氏は述べています。
「サイバーセキュリティリスクへの対処で責任の所在が明確なら、優先順位やリソース制約をどう解決するかが事前に定まります。指令によって各機関に責任者の名前を明示させることができ、それだけでも、新たなガイダンスをもう一度出すより効果があるでしょう」
翻訳元: https://therecord.media/cyber-experts-call-on-cisa-require-ot-security