
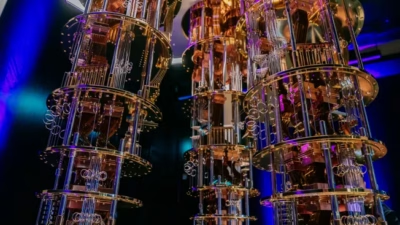
米政府、ポスト量子暗号への移行が遅れていると会計検査院(GAO)が指摘
米会計検査院(GAO)によると、米政府機関はポスト量子暗号への移行準備を怠っています。このままでは、量子コンピューターが実用化された時点で、機密データが解読される恐れがあります。 暗号解読に利用可能な量子コンピューター(CRQC)がいつ登場するかについては、専門家の間でも見方が分かれています。しかしGAOは、火曜日に
米会計検査院(GAO)によると、米政府機関はポスト量子暗号への移行準備を怠っています。このままでは、量子コンピューターが実用化された時点で、機密データが解読される恐れがあります。 暗号解読に利用可能な量子コンピューター(CRQC)がいつ登場するかについては、専門家の間でも見方が分かれています。しかしGAOは、火曜日に
欧州の主要な法執行機関と米政府の会計検査院が今週、相次いで報告書を公表し、各組織にポスト量子暗号(PQC)への移行を加速するよう促しました。 暗号解読に実用的な能力を持つ量子コンピューター(CRQC)がいつ登場するかについて、見方は分かれています。しかし「Q-day」が訪れれば、こうしたマシンは、政府機関や企業
Operational Technology Cybersecurity Coalition(OTCC)は、米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)に対し、連邦文民機関の運用技術(OT)に関する必須のセキュリティ要件を定めるよう求めました。 同連合は10月6日に公表した報告書で、拘
米沿岸警備隊(US Coast Guard)は、海事サイバーセキュリティ政策室(Office of Maritime Cybersecurity Policy)を新設しました。海事産業が情報技術・運用技術への依存を強めるなか、港湾や船舶をはじめとする重要インフラが直面するサイバーリスクが拡大していることを受けた措置で
米国の連邦政府がスパイウェアなどを用いて自国民をハッキングしている実態について、監視機関に調査を依頼し、その結果を公表するよう求める動きが議会で出ています。 ロン・ワイデン上院議員(民主党、オレゴン州選出)とグレッグ・カサール下院議員(民主党、テキサス州選出)は金曜日、米政府監査院(GAO)に書簡を送り、この件につい
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、2022年重要インフラサイバーインシデント報告法(CIRCIA)を実施するための最終規則を近く発表する見通しです。この最終規則は当初2026年5月に発表される予定でしたが、2026年9月まで延期されています。規則が発効すれば、16の重
米政府監査院(GAO)によると、連邦政府のサイバーセキュリティ規制のおよそ70%が報告要件の重複を含んでおり、監督当局にとって大きな利益を生まないまま、重要インフラ事業者に不必要な負担を課している可能性があるといいます。 37の機関が9つのインフラ部門を対象とする117件のサイバーセキュリティ規則を発行しており、水曜
連邦機関への文書報告を義務付ける連邦サイバー規制のうち10件中7件が、他の規則と重複していることが、政府監査機関による水曜日の議会向け報告書で明らかになりました。 そして、これまでのところ、規則間の矛盾を解消しようとする取り組みはあまり成果を上げていない、と同報告書を作成した米政府監査院(GAO)は結論付けています。
連邦機関間で職員を循環させ、サイバーセキュリティ分野の人材基盤を強化する目的で2022年に始まったプログラムに、これまで参加した職員はわずか8人にとどまっていることが、木曜日に公表された監視機関の報告書で明らかになりました。 連邦回転式サイバー人材プログラム(Federal Rotational Cyber Work
米国の航空システムを壊滅的なサイバー攻撃から守る責任を負う当局が、重要なセキュリティ改善策やプロセス変更の一部しか実施できていないことが、新たに公表された監査報告書で明らかになりました。 連邦航空局(FAA)はネットワーク監視や ID管理機能の近代化が不十分であり、運輸保安局(TSA)はサイバーセキュリティに関する自
すべての記事を読み込みました