Infosecurityに共有されたGroup-IBの新たな調査結果によると、ASOSへのハッキングとされる事案に関連するTelegramアカウントは、かつてゲーム内アイテム取引のフォーラムで活動していました。
Group-IBの脅威リサーチ部門グローバルヘッドを務めるAnastasia Tikhonova氏は、10月6日にASOSの顧客へ送信された異例のプッシュ通知に記載されていたTelegramチャンネル「t.me/xuanyewengateway」を調査しました。この通知では、攻撃者がSnowflakeのインスタンス経由で同社をハッキングしたと主張していました。
調査の結果、このチャンネルは10月6日に作成されたばかりだったことが判明しました。背後にあるTelegramアカウントは現在「Xuanyewen」(@@xuanyegroup)という名称ですが、以前は別の名称を使っており、その多くはゲーム内アイテムの取引に関連するものでした。
過去の名称には、JohnCZ(@JohnCzwartacki)やMoon Transfers(@NFTmoonstock)などがあります。
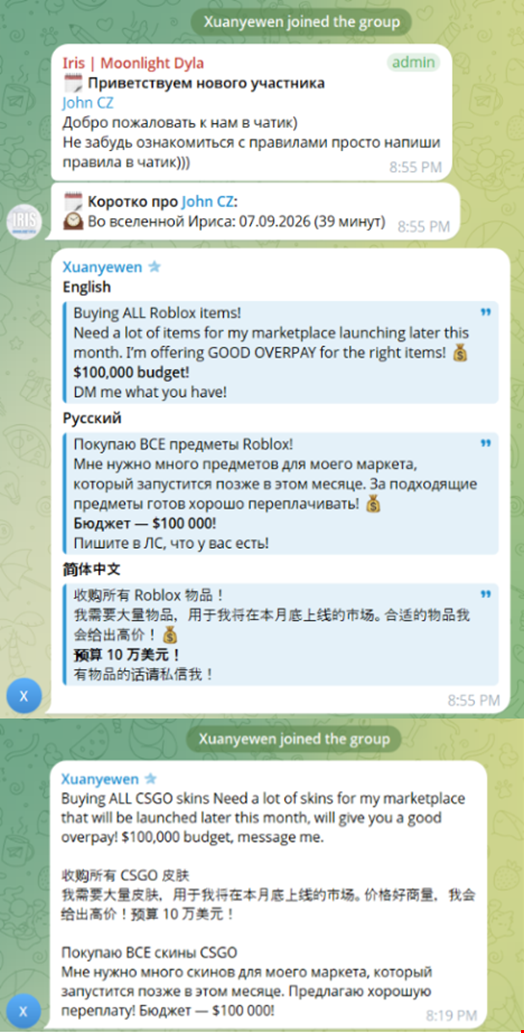
Tikhonova氏は次のように説明します。「今回の事案に合わせて、アイデンティティが新たに作られたか、再編された可能性があります。ただし、誰が管理しているのか、どの程度の経験があるのか、どのように侵入したのかは分かりません。侵入経路を示す証拠もありません」
同氏はInfosecurityに対し、このグループがASOSの顧客データにアクセスできるとする主張を裏付ける証拠も、まだ見つかっていないと述べました。「サンプルやダンプなどの証拠は確認できていません」とのことです。
Tikhonova氏は、現段階では確認済みの事実、起きた可能性が高いこと、未検証の主張を切り分けることが重要だと強調しました。
ASOSの事案:確認済みの事実と未検証の主張
ハッカーの主張に関するASOSの最初の声明では、「顧客との連絡に使用しているサードパーティ製プラットフォームに関わる不正な活動」を調査していると確認しています。
同社は「通知プラットフォームへのアクセスを制限するため、直ちに措置を講じた」としており、「社内外の専門アドバイザーおよび関係当局と協力している」といいます。
また同社は、氏名や連絡先などの基本的な個人情報が攻撃者にアクセスされた可能性を認めました。一方で、調査担当者はクレジットカード情報やアカウントのパスワードに影響はないとみています。
通知に記載されたTelegramチャンネルの管理者も、決済情報は影響を受けていないと述べています。
さらにASOSは、ウェブサイトとアプリは通常どおり稼働しており、事業運営にも全く影響はないと明らかにしました。
ただし、同社は声明のいずれでもSnowflakeに言及していません。クラウドサービス企業のSnowflakeはInfosecurityに対し、「Snowflakeプラットフォームが侵害された形跡はない」と述べています。
Group-IBのTikhonova氏は、「通知を送信できたということは、顧客向けメッセージングチャネルにアクセスできたことを示すだけで、顧客データベースを保有している証拠にはなりません」と指摘しました。
英国の小売業者に迫るSaaS侵害とデータ恐喝の脅威
Team Cymruのシニア脅威インテリジェンスアドバイザーであるWill Thomas氏は、今回の事案は何らかのSaaS(Software as a Service)プラットフォームの侵害を示している可能性が高いと分析しています。この手口は、近年、英国の小売業者を狙った注目度の高い攻撃で使われてきたものです。
同氏は次のように注意を促します。「ヘルプデスクがソーシャルエンジニアリングされてパスワードがリセットされたのか、ウェブサイト上に露出したJavaScriptからAPIキーが見つかったのか、インフォスティーラーのログから流出した認証情報が使い回されたのか、あるいはバイブコーディングを行った開発者が別の脆弱性を持ち込んだのか。現時点では分かりません」
同氏は、これらの手口はいずれも、FulcrumeSecやExfilSquad、Scattered Spider、Lapsus$といったデータ恐喝型のサイバー犯罪者が、ここ数年にわたり英国の組織を狙って繰り返し使ってきたと指摘しました。
「ASOSへの今回の攻撃は、データ恐喝キャンペーンが英国の組織に対する根強い脅威であることを、改めて示すものです」と同氏は付け加えました。
Tikhonova氏も、攻撃者が企業の依存するプラットフォームや連携システムを狙うのは「1か所のアクセスが広範囲に及ぶため」だと強調しました。小売業者はこうした手口に特に脆弱だといいます。
「小売業者が顧客との連絡に使うシステムは、多くの場合サードパーティが運用していますが、背後のデータ基盤と同等の信頼を担っています。同じレベルの監視が必要です」と同氏は述べています。
脅威を軽減するためにASOSの顧客が取るべき対策
Arctic Wolfで英国・アイルランド・ベネルクス地域のソリューションエンジニアリング担当RVPを務めるNick Dyer氏は、侵害されたデータには顧客、販売、注文、マーケティング、業務に関するデータセットが含まれる可能性があると警告しました。その場合、顧客が詐欺やフィッシング、ID窃取の被害を受けるおそれがあります。
「ユーザーが侵害されたかどうかは分かっていませんが、ASOSには世界中に約1,700万人の顧客がいます。つまり、今回の侵害の規模は大きくなる可能性があります」と同氏は付け加えました。
同氏はASOSの顧客に対し、「警戒は怠らず、ただしパニックにならないように」と呼びかけ、脅威を軽減するための基本的な対策を紹介しました。
- ASOSを名乗る予期せぬ通知やメール、メッセージには、クリックしたり応答したりしない。特にリンクのクリックや個人情報の入力を求めるものは要注意
- 知らない番号からの電話やテキストメッセージで、緊急性を煽られても警戒する。代わりにASOSの公式ウェブサイトに直接アクセスする
- パスワードを変更する。多くの小売業者と同様、ASOSもログインに多要素認証(MFA)を標準では導入していない可能性がある
英国の国家サイバーセキュリティセンター(NCSC)も、ASOSの顧客向けに助言を公表しました。内容はDyer氏の推奨事項と似ていますが、NCSCは英国での詐欺の通報方法を示す「Stop! Think Fraud」ガイダンスと、オンラインで安全を保つためのヒントも紹介しています。
画像クレジット:Casimiro PT / photo_gonzo / Shutterstock.com
翻訳元: https://www.infosecurity-magazine.com/news/telegram-accoun-asos-tied-gaming/