
ハッカーがGoogle広告とBingのリダイレクトを悪用、Claudeを装ったClickFix攻撃を展開
ハッカーが、Bingの正規の検索結果リダイレクトをGoogle検索広告のクリックURLとして悪用し、ユーザーを偽のClaudeインストーラーへ誘導してClickFix攻撃を仕掛けています。 Push Securityのセキュリティ研究者らが「Adception」と名付けたこの手口は、広告の遷移先に信頼性の高いBing
ハッカーが、Bingの正規の検索結果リダイレクトをGoogle検索広告のクリックURLとして悪用し、ユーザーを偽のClaudeインストーラーへ誘導してClickFix攻撃を仕掛けています。 Push Securityのセキュリティ研究者らが「Adception」と名付けたこの手口は、広告の遷移先に信頼性の高いBing
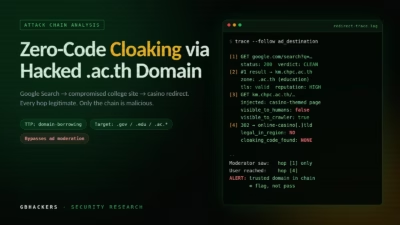
ADEXのセキュリティ研究者らは、クローキング用のコードを一切必要としないクローキング技術を確認しました。Softwaresupply chain 攻撃者はユーザーエージェント検知を自らのサーバー上で実行する代わりに、Googleの検索結果ページ、ハッキングされた教育機関のウェブサイト、そして標準的なリダイレクトとい
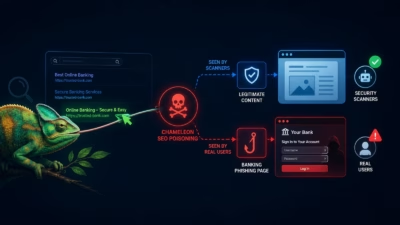
Fortra Intelligence and Research Experts(FIRE)の脅威リサーチャーらは、「カメレオン型SEOポイズニング」と呼ばれる新たな回避手法が40%以上急増していることを確認しました。この手法により、フィッシングの実行者は悪意あるページを検索結果の上位にランクインさせながら、自動化さ
脅威アクターがGoogleやBingをフィッシング配信のチャネルとして悪用するケースが増えています。セキュリティスキャナーには無害なページを見せかけ、実際の検索利用者には認証情報を窃取する銀行ポータルの偽サイトを表示するクローキング技術を使う手口です。セキュリティ製品・サービス このキャンペーンは大手金融機関の利用者

研究者は、15,000以上のドメインに関わる大規模なAI関連の投資詐欺キャンペーンを追跡しました。セキュリティツールから隠れながら一般ユーザーを狙うために、クローキングとディープフェイクを使用しています。 犯罪者はクローキングシステムの一部としてKeitaro広告追跡プラットフォームを悪用しており、実際の被害者は

Varonisが悪意のあるGoogle広告用のクローキングツール「1Campai...

セキュリティ研究者は、数百のドメインにわたり週あたり数十億件の広告リクエストを呼...