新たなフィッシング・アズ・ア・サービス(PhaaS)プラットフォーム「Athena StealthRoute」が、AIツールを使ってフィッシング攻撃の実行と隠蔽の両方を行っていることが明らかになりました。
サイバーセキュリティ企業Abnormal AIの研究者らは、2026年8月のフィッシングキャンペーンの際に、Athena StealthRouteに関連するインフラを初めて特定しました。
10月9日までの6カ月間で、同社は米国と欧州の約2,280組織にわたり、このプラットフォーム特有のリンクパターンを含む攻撃関連メッセージを約89,700件確認しました。
注目すべきは、このプラットフォームの「AI Studio」です。6種類の専用ワークフローを備えており、カスタマイズしたフィッシングの誘い文句や補助資料、無害に見えるおとりコンテンツを依頼できます。
Athena StealthRoute全体には、マーケットプレイスやリンクのクローキング機能も含まれています。クローキングは、セキュリティスキャナーを悪意あるアクセス先から遠ざけるための仕組みです。
研究者らは、Athena StealthRouteが示しているのは、認証情報やトークンの窃取そのものを行わなくても、フィッシング活動の大部分をパッケージ化してサービスとして販売できるという実態だと指摘しています。
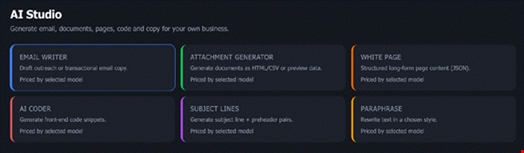
Abnormal AIによると、AI Studioを使えば、脅威アクターは誘い文句を一から書いたり、既製の素材だけに頼ったりしなくても、フィッシング用コンテンツを用意できます。さまざまな口実や標的層に合わせたコンテンツを、その都度依頼できるためです。
AI Studioは、Athena StealthRouteの幅広い機能に組み込まれています。ほかにも、ドメインとリンクの管理、キャンペーン素材のマーケットプレイス、訪問者の監視、クローキングの制御といった機能がまとめて提供されています。
研究者らによれば、Athena StealthRouteは認証情報やトークンの収集では引き続き外部のインフラに依存しています。ただし、準備から配信までの作業の大半は、単一のコンソールで管理できます。
AI Studioの6つの機能のうち5つは、フィッシングの誘い文句と関連資料の作成に特化しています。残る1つは、フィッシングの試みを隠すためのおとりコンテンツにまで対応します。「White Page」と呼ばれるこの機能は、構造化された無害に見えるコンテンツを生成します。Athena StealthRouteのクローキング層がスキャナーなど招かれざる訪問者を悪意あるアクセス先から遠ざける際に、カバーとして使われる可能性があります。
Athena StealthRouteの検知と防御の方法
Abnormal AIは、防御側にとって、クローキングとカスタマイズ可能なコンテンツの組み合わせは、個々のメッセージやリンクの検査だけでフィッシングを検知する手法の限界を改めて浮き彫りにしていると述べています。
研究者らは分析の中で、「セキュリティスキャナーは無害なコンテンツに遭遇する一方、本来の被害者は悪意あるアクセス先に到達する可能性があります。また、誘い文句の文面が変化するため、正確な文言は関連する攻撃の紐づけに役立ちにくくなります」と述べています。
バックエンドインフラの共有、オペレーターコンソールのコードの一致、特徴的なリンク構造は、個々のドメインや誘い文句が変わっても、Athena StealthRouteに関連する活動を特定するための追加の手がかりとなります。
最後に、認証情報やトークンの窃取は別の下流サービスを通じて行われるため、調査にあたっては、関与している具体的な窃取手法も考慮する必要があります。
翻訳元: https://www.infosecurity-magazine.com/news/new-phaas-uses-ai-phishing-lures/