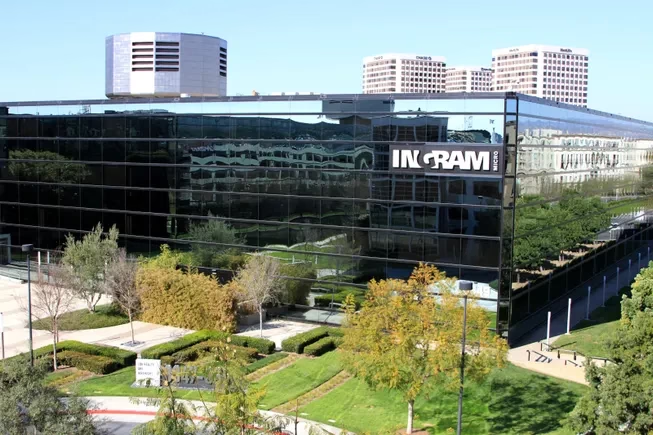
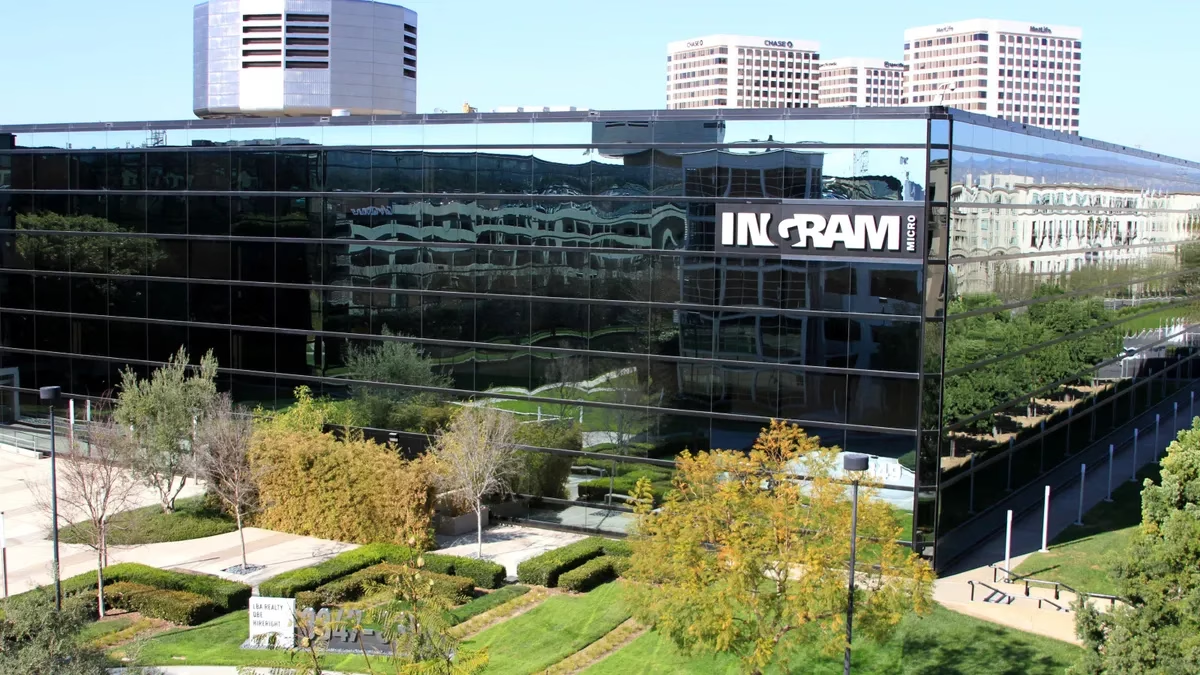
同グループは、2025年にテクノロジー企業Ingram Microを狙った攻撃にも関与したとされています。
FBIとサイバーセキュリティ・インフラセキュリティ庁(CISA)は、SafePayが重要インフラ事業者への攻撃を拡大し、世界で最も活発なランサムウェア組織の一つになったと警告しました。
米国と欧州の当局が共同で発表したアドバイザリーによると、SafePayは2024年以降、600を超える重要インフラ事業者を攻撃しており、特に北米・南米、欧州、オーストラリアに狙いを定めています。
当局が今このタイミングでアドバイザリーを出した理由はすぐには分かっていません。ただ、セキュリティ研究者は、米国にとって継続的かつ執拗な脅威となっている同グループに関する「検証済みで信頼できる記録」と位置づけるべきだと指摘しています。
Halcyon Ransomware Research Centerのシニアバイスプレジデント、Cynthia Kaiser氏は「SafePayは確かにそのような脅威です。攻撃件数は2025年末にピークを迎えたように見えますが、2026年を通して毎月15〜30組織程度を一貫して狙い続けています」と述べています。
注目度の高い攻撃
これまでに報じられているとおり、SafePayは注目度の高いランサムウェア事案にも関与したとされています。その一つが2025年7月のIngram Microへの攻撃です。カリフォルニア州に本社を置く同テクノロジー販売大手は、数日間にわたり注文処理に支障が出たと説明しています。また、州の規制当局に提出されたデータ侵害通知によると、4万2,000人超の個人データが盗まれました。
当局によると、SafePayの攻撃者は、窃取した認証情報を使って被害組織のネットワークに侵入しています。また、インターネットに公開されたデバイスの既知の脆弱性も狙い、仮想プライベートネットワーク(VPN)を経由してシステムにアクセスすることも多いということです。
SafePayの攻撃者は、初期アクセスの獲得に向けて、エッジデバイスの複数の脆弱性を悪用してきました。その中にはCVE-2020-3259やCVE-2023-20269が含まれます。
正規ツールの悪用
SafePayの攻撃者は、Windows Remote ManagementやPsExecといったLiving-off-the-land(環境寄生型)の手法でリモートシステム上のコマンドを実行し、新規または既存のアカウントで管理者権限を獲得しています。
攻撃者は、横展開に備えてセキュリティソフトを無効化することが多いようです。アドバイザリーによると、横展開後は通常、リモートデスクトッププロトコル(RDP)でネットワーク内の足場を広げ、管理者権限を得るための認証情報を探します。
同グループは、ファイルの圧縮とデータ収集にFileZilla、7-Zip、WinRARといった正規ツールを使っています。その後、WinSCPとRCloneで、ネットワークから自らが管理するアカウントへデータを外部に送出しているということです。
こうした攻撃を防ぐため、当局はセキュリティチームに次のような対策を推奨しています。
- 悪用が確認されている既知の脆弱性に対処する。
- ID・認証情報・アクセス管理のポリシーを導入し、特にVPNアカウントには多要素認証を必須とする。
- 暗号化され、改変不可能なオフラインバックアップを維持する。
- ネットワークを分割し、ランサムウェアの拡散を防ぐ。