セキュリティ
エクスプロイトはすでに公開済み、予防措置としてサイトを停止する動きも
サイバーセキュリティ当局が「直ちにパッチを適用するか、公開中のアプリケーションのオフライン化を検討するように」と組織へ警告するなか、PHPの開発チームは2件の深刻な脆弱性に対する緊急アップデートを公開しました。
PHP 8.5.12、8.4.27、8.3.36、8.2.35で修正されたのは、CVE-2026-109618とCVE-2026-109619です。いずれも認証なしのリモートコード実行を許す恐れがあります。開発チームはユーザーに直ちに更新するよう呼びかけています。
開発チームによると、Webリクエストを処理するすべてのPHP環境が影響を受ける可能性があります。PHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeedを使う環境も対象です。開発チームは「mod_phpのリスクが最も高いと考えています。認証不要のリクエストだけで、アプリケーションのコードが実行される前に攻撃を成立させられることが実証されています」と説明しています。
watchTowrの脅威インテリジェンス責任者ジェイク・ノット氏は、次のように述べています。「予想どおり、watchTowr Intelはすでに、今回のPHPの脆弱性を狙った実環境での悪用を確認しています。バイブコーディングで作られたとみられる多様なPoCが、『php2shell』を含むさまざまなUser-Agentを名乗って当社のセンサーに到達しています。現時点で成功した例はありませんが、この状況が長く続くとは考えていません」
欧州連合の関係機関向けCERTであるCERT-EUは、パッチ公開に先立って出したアドバイザリーで、次のように呼びかけました。「直ちにパッチを適用できない場合、組織は修正版が公開されるまで、インターネットに面したアプリケーションを公衆ネットワークから切り離すことを検討すべきです」。CERT-EUは、2件の脆弱性にいずれもCVSSスコア9.2を割り当てています。
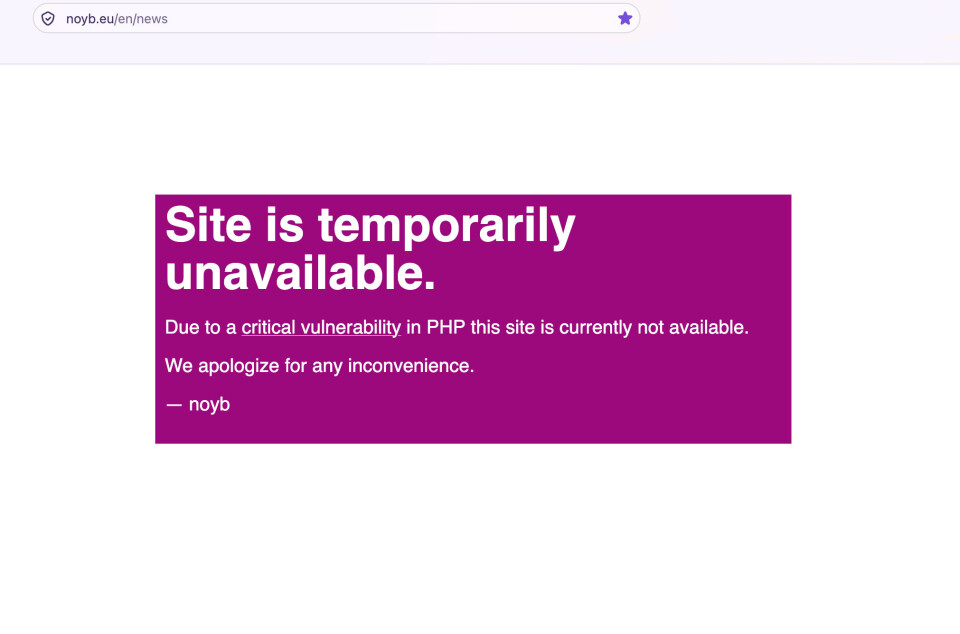
予防措置として、フィンランドの政府サービスのほか、オランダ議会、サイバーセキュリティ当局、データ保護当局の各ウェブサイトがオフラインになりました。プライバシー保護団体noybも、自団体のウェブサイトを一時的に停止しています。
セキュリティベンダーのHuntressは、PHPが「WordPress、Drupal、Joomla、Magentoのサイト、共有ホスティング基盤、コントロールパネルのほか、PHPで動いていることを明示すらしていない膨大なソフトウェアを支えています」と指摘しました。
このため、影響を受ける環境の特定は大がかりな作業になります。Huntressのシニア・プリンシパル・セキュリティリサーチャー、ジョン・ハモンド氏は「脆弱なPHPバージョンを探すべき場所は、あっという間に膨大な数に膨れ上がります」と話しています。®