
数カ月前のPalo Alto VPN脆弱性、ランサムウェアグループの標的であり続ける
ReliaQuestによると、Palo Alto Networks製品に存在する深刻度の高い脆弱性が、セキュリティパッチの公開から5カ月が経過した今も、ランサムウェアグループに狙われ続けています。 サイバー脅威検知プロバイダーの同社は10月9日に
ReliaQuestによると、Palo Alto Networks製品に存在する深刻度の高い脆弱性が、セキュリティパッチの公開から5カ月が経過した今も、ランサムウェアグループに狙われ続けています。 サイバー脅威検知プロバイダーの同社は10月9日に
ランサムウェアの攻撃者が、Palo Alto Networks PAN-OSのGlobalProtectおよびPrisma Accessに影響する認証バイパス脆弱性「CVE-2026-0257」を積極的に悪用しています。 この脆弱性を突かれると、不正なVPNセッションを確立され、社内ネットワークに侵入されるおそれが
「Operation Master」の背後にいるハッカーは、Palo Alto Networks製GlobalProtectの認証バイパス脆弱性を悪用して企業ネットワークに侵入し、請求データを盗み出したうえで、大規模な請求書詐欺を実行しました。 攻撃グループは4カ国の7つのゲートウェイを通じて、VPNアクセスを確保し
Check Pointは、同社のVPNゲートウェイおよびセキュリティ管理製品に影響する2件の重大な脆弱性が攻撃者によって実際に悪用されているとして、緊急のセキュリティ勧告を発表しました。 CVE-2026-85102およびCVE-2026-93616として追跡されているこれらの脆弱性は、いずれもCVSS深刻度スコア9
日本のデジタル庁は、約24万人分の個人情報に影響が及ぶデータ侵害が発生したことを公表しました。 デジタル庁の発表によると、この事案は6月下旬に発覚したもので、攻撃者は保守運用担当職員のアカウントを悪用し、政府ソリューションサービス(GSS)のファイルにアクセスしていました。 7月に行われた調査では、VPN製品の脆弱性
日本のデジタル庁は、政府職員の個人情報を含む約24万6,000件のレコードが流出した可能性があるデータ侵害を確認したと発表しました。 同庁によると、攻撃者はガバメントソリューションサービス(GSS)が使用するVPN機器の脆弱性を悪用して初期侵入を行ったとのことです。 調査は6月25日、保守運用担当職員のアカウントから
親ウクライナ派のハッカーと関連があるとみられるランサムウェア集団が、独自マルウェアを用いてロシアの組織を狙い、数百万ドル規模の身代金を要求していることが新たな調査で明らかになりました。 この集団は「VantaCore」を名乗り、少なくとも7件の被害が確認されていると、ロシアのサイバーセキュリティ企業F6が今週公開し
人気記事
米国と韓国政府の共同勧告により、Gunraランサムウェア集団が脆弱なFortinet VPNアプライアンス、脆弱なリモートアクセス制御、そして露出したインフラを悪用して企業ネットワークに侵入していることが警告されました。 このRansomware-as-a-Service(RaaS)集団は、政府、医療、金融、製造、運
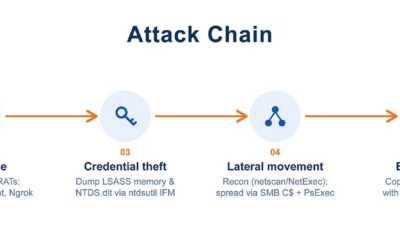
脆弱なVPNゲートウェイが1台あるだけで、企業ネットワーク全体が危険にさらされる可能性があります。Qilin恐喝グループのアフィリエイトは、新たに発見されたPAN-OS GlobalProtectの欠陥をまさにその目的で悪用し始めています。 Arctic Wolfの専門家は、2026年6月に発生し
すべての記事を読み込みました