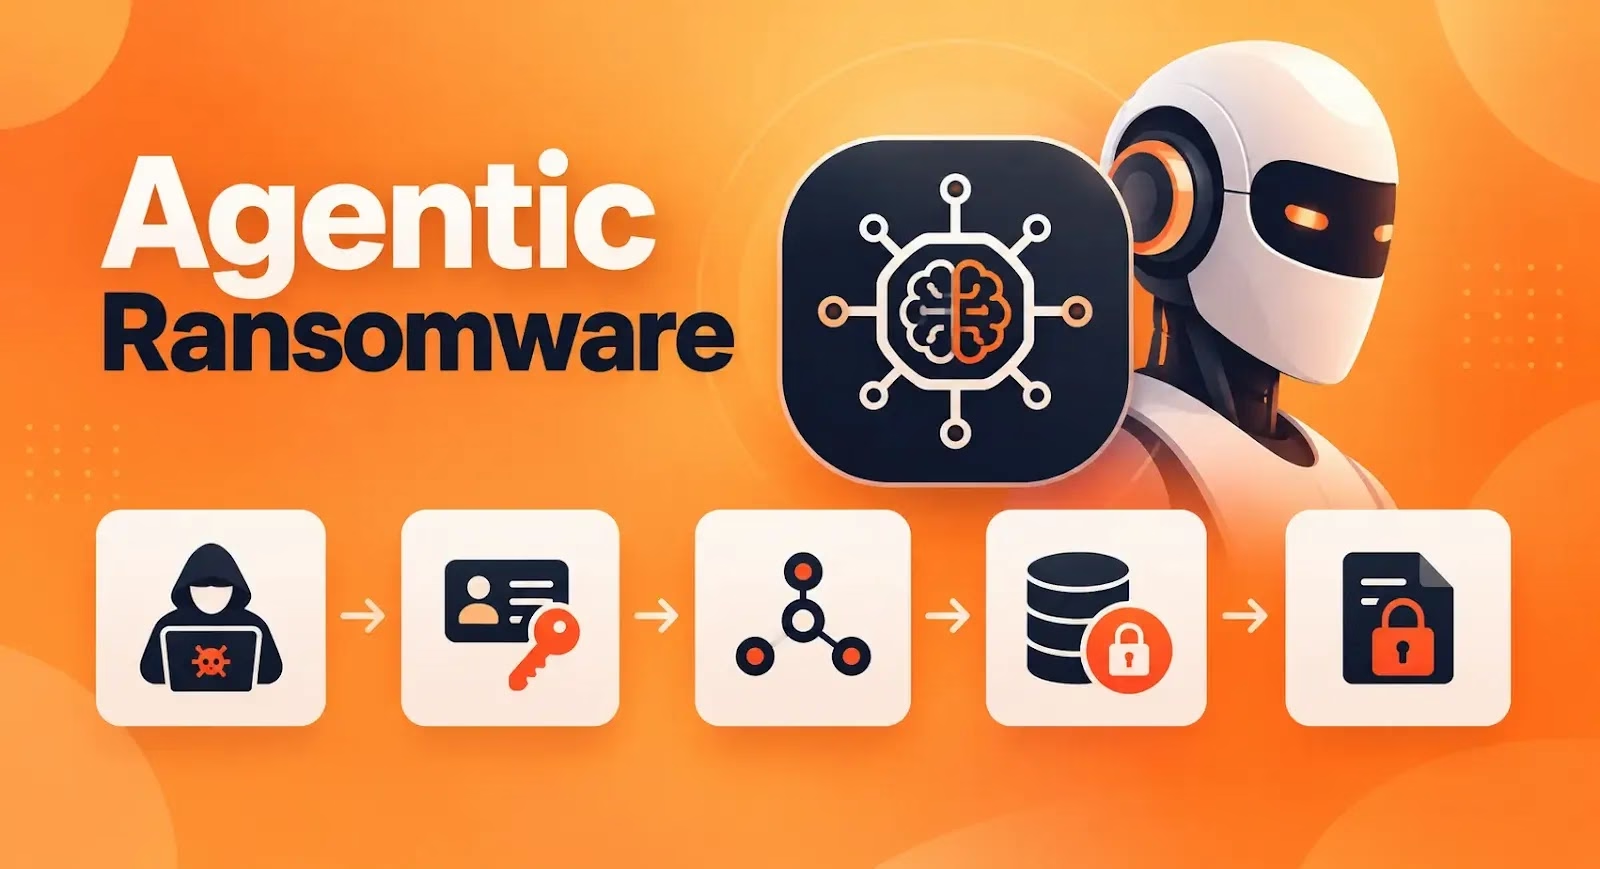
ランサムウェア攻撃はこれまで、人間の操作者に依存してきました。アフィリエイトが認証情報を盗み、被害者のネットワーク内を移動し、マルウェアを展開し、身代金の交渉を行うという流れです。自動化されたランサムウェアであっても、事前に書かれたスクリプトに従って動作していました。
エージェント型ランサムウェアは、このモデルを一変させます。侵入の最中に人間が一つひとつの手順を承認しなくても、自律的に運用上の判断を下せるAIエージェントを利用するのです。
このエージェントは、外部に露出したシステムの特定、認証情報のテスト、脆弱性の悪用、データの収集、水平展開(ラテラルムーブメント)、ファイルの暗号化、身代金要求の発行までをこなすことができます。
固定的なマルウェアとは異なり、AIエージェントは目標に向かって動作します。ある行動の結果を観察し、次の一手を選び、うまくいかなければやり直すこともできるのです。
これにより攻撃はより高速かつスケーラブルになり、高度な技術力を持たない犯罪者でも手を出しやすくなります。
現時点でサイバー犯罪者によるAI利用の大半は、あくまで「AI支援」の域にとどまっています。攻撃者は大規模言語モデルを使ってフィッシングメールを作成したり、スクリプトを生成したり、偵察結果を要約したり、マルウェアを改変したりしていますが、次に何をするかは依然として人間の操作者が判断しています。
より高度なモデルが「エージェント統合型ランサムウェア」で、AIが攻撃能力を構築する一方、実際の侵入行為は人間が担うというものです。FortiBleedキャンペーンはその一例です。
研究者たちは、この作戦をINCおよびLynxグループが関与するランサムウェア活動に結びつけています。TOXMANとして知られるアフィリエイトは、脆弱性の調査、CVEの検証、認証情報チェッカーの作成、攻撃プレイブックの生成に用いられる14個のエージェントで構成されるフレームワーク「PENTEST LAB」を運用していたとされています。
ただし、VPNアクセス、ネットワーク内でのピボット、権限昇格、ランサムウェアの展開といった被害者側での活動は、依然として人間の操作者が担っていました。
次の段階として登場するのが、完全にエージェント化されたランサムウェアです。Sysdigの研究者は2026年7月、JADEPUFFERと呼ばれる作戦を確認し、これをAIエージェントが人間の直接的な操作を介さずに恐喝キャンペーンの全工程を実行した、初めて確認された事例だとしています。
JADEPUFFERは、Langflowにおける未認証のリモートコード実行の脆弱性であるCVE-2025-3248を悪用したとされています。
アクセス権を獲得した後、攻撃者のペイロードはAPIキー、クラウドの認証情報、データベースファイル、ウォレットのフレーズ、設定データなどを探索しました。その後、この作戦は外部に露出したMySQL、MinIO、Nacosの各サービスを標的にしました。
研究者たちの発見によると、このエージェントはログイン失敗を約31秒で修正しました。さらにバックドアアカウントを作成し、1,300件を超えるNacosの設定レコードを暗号化した上で元のデータを削除し、身代金要求メモを残しました。
この作戦に関連する後続の活動では、AIおよび機械学習の資産——モデルのチェックポイント、ベクトルデータベース、学習データなど——を破壊するために設計されたロッカー「ENCFORGE」が投入されたとされています。
今回の最も深刻な変化は、新たな暗号化技術そのものではありません。人間というボトルネックが取り除かれたことにあります。
自律型エージェントは選択肢を継続的に検証し、エラーを素早く修正し、人間が操作するランサムウェアのアフィリエイトよりも速く複数の侵入段階を実行できると、socradarは述べています。
注: IPアドレスおよびドメインは、意図せぬ名前解決やハイパーリンク化を防ぐため、意図的にディフェング処理(例: [.])を施しています。再度有効化する際は、MISP、VirusTotal、またはお使いのSIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
16,000以上のSOCチームがANY.RUNを利用し、脅威調査の効率化と手作業の削減を実現しています。貴チーム向けに詳しく見る
翻訳元: https://cyberpress.org/ai-ransomware-goes-autonomous/