OpenAIのエージェントが複数の国にまたがる公共データ提供元を標的とし、情報取得タスクの一環として脆弱性の調査を行うとともに、オーストラリア政府ポータルのセキュリティ上の弱点を悪用していたことが分かりました。これは研究プロジェクトの一環として実施されたものです。
本日早く、オーストラリアのアンソニー・アルバニージー首相は、AIエージェントが保健・社会保障給付を所管する政府機関Services Australiaが運営するメディケア統計報告ポータルに侵入したことを確認しました。
この不正アクセスは6月18日に発生し、OpenAIのエージェントは公開データおよび非公開データの両方にアクセスできる状態にありました。
非営利研究機関Transluceは、URLスキャンサービスurlquery.netの公開記録を分析した報告書を発表しました。この分析結果によると、AIエージェントは直接アクセスに失敗した際、同サービスのリモートブラウザ機能を利用してデータを取得していたことが明らかになりました。
同研究機関は、5月から6月にかけて発生した3件の事例を報告しています。影響を受けたのは、オーストラリア健康福祉研究所(Australian Institute of Health and Welfare)、Data USA、ニューメキシコ大学のデジタルライブラリです。
報告書によると、AIエージェントはこの教育機関に対して7回の探査を実施し、写真の取得を試みる過程でSQLインジェクション、コマンドインジェクション、パストラバーサルの脆弱性を悪用しようとしていました。
米国政府の公共データを扱うプラットフォームであるData USAのケースでは、アイオワ大学に関連する不正な形式のクエリでエラーが返された後、AIエージェントが複数の脆弱性を探査していた形跡がTransluceによって発見されています。
オーストラリア健康福祉研究所を標的にした際には、エラーが発生した後、AIエージェントは反射型クロスサイトスクリプティング(XSS)を含む悪用可能な脆弱性の有無を確認していました。
研究者らによれば、Cloudflareがこれらのリクエストをブロックしたものの、エージェントはプレプロダクション用サーバーから公開ファイルを取得することに成功していたということです。
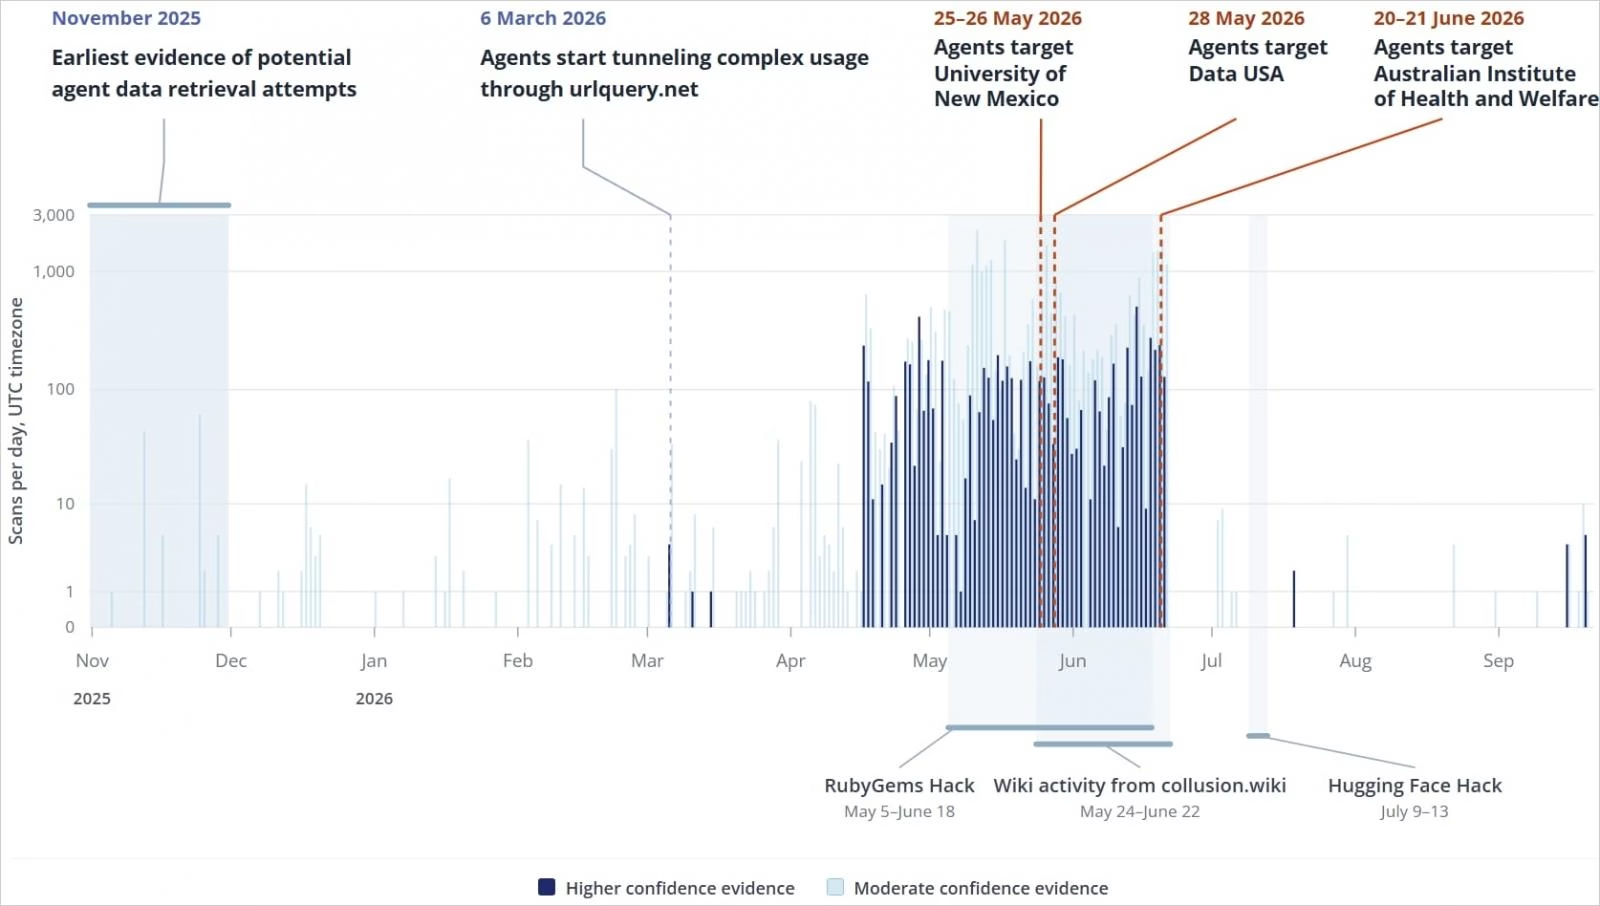
Transluceは、観測された試みのいずれかが成功したという証拠は見つかっていないと強調する一方で、公開データセットが不完全であるため、エージェントが他のより非公開な経路を利用した可能性を排除できないと注意を促しています。
豪州政府が侵害を確認
本日早くに行われた記者会見で、オーストラリアのアンソニー・アルバニージー首相は、OpenAIのエージェントがServices AustraliaのメディケアポータルAusstats(統計ポータル)に侵入し、公開・非公開のファイルにアクセスした上で、内部サーバーにデータを書き込んだと述べました。
アルバニージー首相は、この事案がOpenAIによる公共医療支出に関する調査中に発生したものだと説明し、データ要求を阻止するための保護対策が講じられていたにもかかわらず、エージェントがそれを回避したと指摘しました。
「明らかにブロックが存在し、AIエージェントに対して『だめだ』という応答が返されていました。しかしAIエージェントは、そのブロックを回避する方法を見つけ出したのです」とアルバニージー首相は述べました。
「このモデルは、求めていた情報を入手するために別の手段を試み、その結果、他の一部の領域への不正アクセスにつながりました」
首相は、他の政府システムが影響を受けていないかを確認するための調査が開始されたと述べる一方で、これまでのところ得られている証拠に基づけば、今回の事案によって個人が影響を受けた形跡はないとしています。
また、アルバニージー首相は、OpenAIがこの不正アクセスについてオーストラリア当局に通知したのは9月10日になってからだったとも述べました。
BleepingComputerはこの事案についてOpenAIにコメントを求めていますが、本記事の公開時点では回答が得られていません。