
ハッカーがRoundcubeの重大な脆弱性を悪用したコードインジェクション攻撃を開始
カナダサイバーセキュリティセンター(Canadian Centre for Cyber Security)によると、5月に修正されたRoundcube Webmailの深刻度「高」の脆弱性が、現在攻撃で実際に悪用されているとのことです。 Roundcube Webmailはブラウザベースのimapメールクライアントで
カナダサイバーセキュリティセンター(Canadian Centre for Cyber Security)によると、5月に修正されたRoundcube Webmailの深刻度「高」の脆弱性が、現在攻撃で実際に悪用されているとのことです。 Roundcube Webmailはブラウザベースのimapメールクライアントで
Roundcube Webmailに存在する深刻度の高い脆弱性が実際に悪用されており、未認証のSQLインジェクション攻撃によって、パッチが未適用のメールサーバーがリスクにさらされています。 この脆弱性はCVE-2026-48842として追跡されており、Roundcube Webmailのバージョン1.6.16未満の1
脅威アクターがRoundcube Webmailに存在する重大なSQLインジェクション脆弱性を積極的に悪用しており、この脆弱性は認証なしでトリガー可能です。 CVE-2026-48842として追跡されているこの脆弱性は、Roundcube Webmailのバージョン1.6.16および1.7.1より前のバージョンに影響
Roundcubeは、バージョン1.6.19および1.7.4をリリースし、同社のWebメールプラットフォームに存在した12件のセキュリティ脆弱性に対応しました。ゼロクリックで発火する永続的クロスサイトスクリプティング(XSS)の欠陥に加え、CSSプロキシコンポーネントにおけるサーバーサイドリクエストフォージェリ(SS
Roundcubeはセキュリティアップデート1.6.19および1.7.4をリリースし、1.6 LTSおよび1.7 Webmailブランチに影響する12件の脆弱性に対処しました。Securityscans service 今回の脆弱性には、ゼロクリックで発動する保存型クロスサイトスクリプティング(XSS)脆弱性のほか、
北朝鮮のハッカー集団が、Windowsのゼロデイ脆弱性(CVE-2026-68820)を悪用し、Operation Dream Jobキャンペーンの一環として防衛セクター企業を標的にしていたことが分かりました。 Microsoftは今月のPatch Tuesdayセキュリティ更新でこの欠陥を修正し、既に実際の攻撃で悪
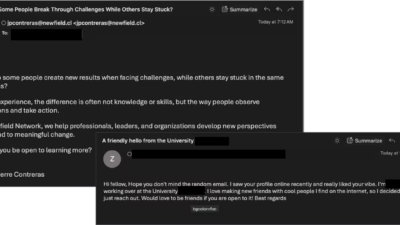
大学のネットワークが侵害されるのに、開封されたメール1通で十分な場合があります。Proofpointの研究者は、彼らが「UNK_MassTraction」と呼ぶキャンペーンを発見しました。中国と関連があるとみられる脅威グループがこれを実行したとされ、米国およびカナダの複数の大学において、物理学部お
Roundcubeはセキュリティ対策を主眼としたアップデート版1.7.2をリリースし、6件の脆弱性を修正しました。このうちCVEが割り当てられた2件は、攻撃者がユーザーの操作なしに格納型クロスサイトスクリプティング(XSS)を実行できてしまうものです。 メンテナーのalecpl氏が5日前にこのリリースをプッシュし、本
Roundcubeはバージョン1.7.2をリリースしました。これはセキュリティに重点を置いたアップデートで、ゼロクリックの持続型クロスサイトスクリプティング(XSS)の欠陥やサーバーサイドリクエストフォージェリ(SSRF)のバイパスを含む、複数の深刻な脆弱性に対処しています。 今回のアップデートは、複数のセキュリティ

eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。パートナーへのリンクをクリックすることで、当社が収益を得る場合があります。 詳細はこちら Proofpointは、中国と関連があるとみられる脅威アクターが、米国およびカナダの大学における脆弱なRo
すべての記事を読み込みました