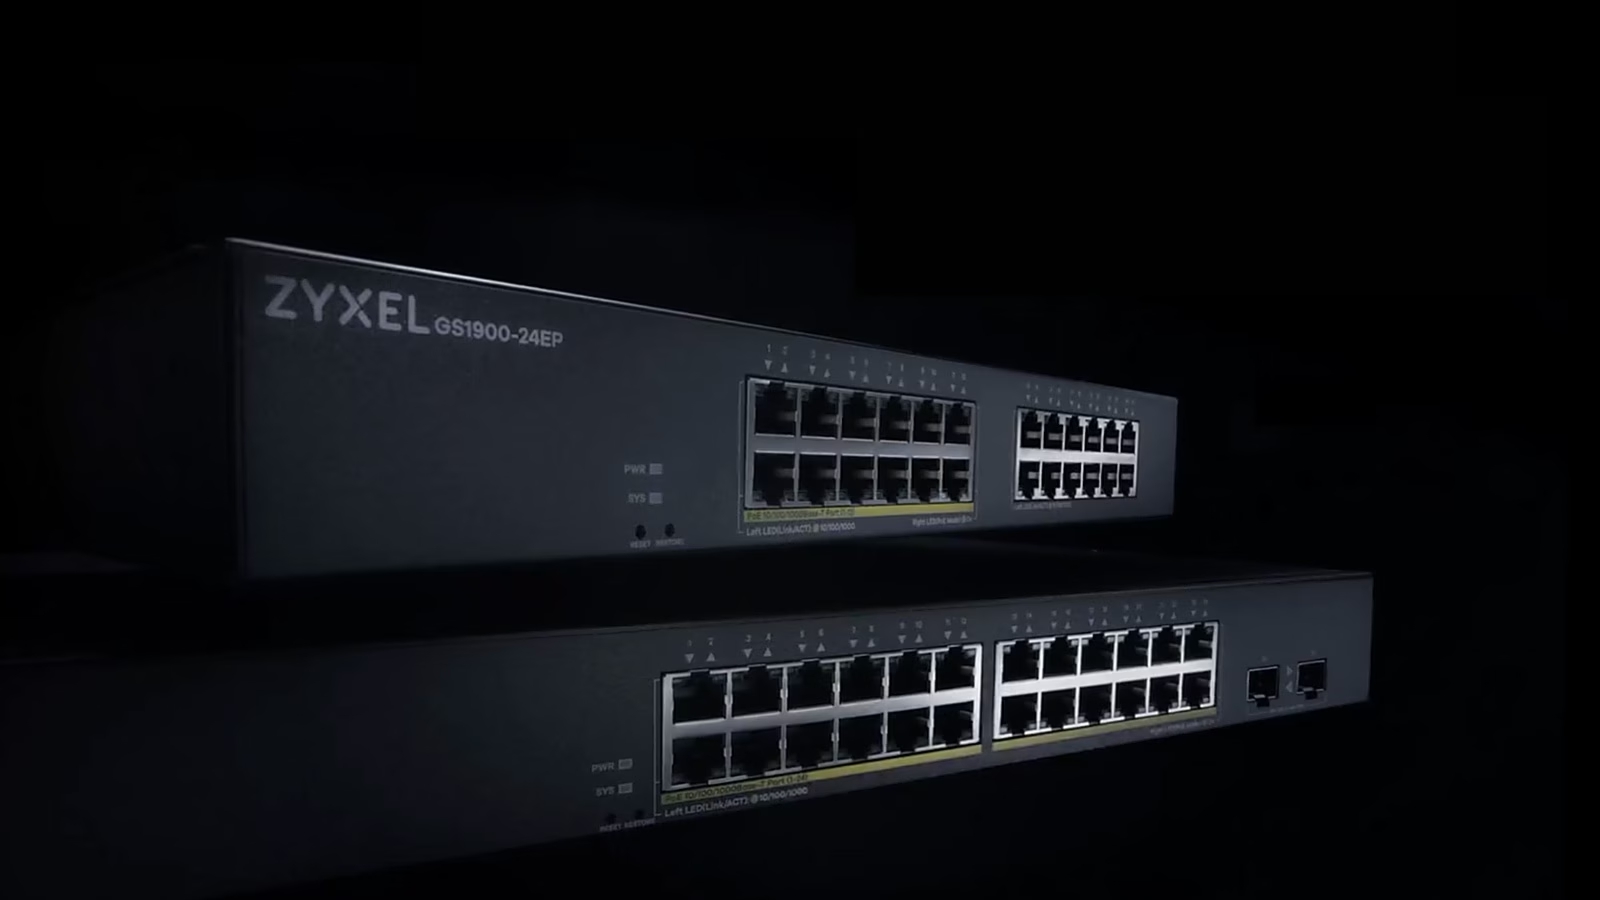
Zyxelは、GS1900シリーズのネットワークスイッチに存在するゼロデイ脆弱性にパッチを適用しました。この脆弱性はハッカーに悪用され、世界中のほぼ1,000台のデバイスが侵害されたほか、設定ファイルや認証情報が盗まれました。
この脆弱性は「CVE-2026-107441」として追跡されており、スイッチのWeb管理インターフェースにおける境界外書き込みの欠陥です。ネットワークにアクセスできる未認証の攻撃者が、細工したHTTPリクエストを使ってOSコマンドを実行できます。
影響を受けるのはGS1900シリーズの10機種です。Zyxelは10月22日にセキュリティアップデートを公開し、11月3日にセキュリティアドバイザリを発表しました。
ただし、この脆弱性は当初、攻撃が始まる数か月前にZyxelがすでに修正していた別の古い脆弱性と取り違えられていました。
ゼロデイ脆弱性に関連する攻撃
2026年6月16日、Zyxelは同じGS1900スイッチに影響する認証前のバッファオーバーフロー脆弱性「CVE-2026-7273」に対処するセキュリティアップデートを公開しました。
サイバーセキュリティ企業のGreyNoiseは、8月17日ごろから、中国語圏の攻撃者とみられる「Kapibala」として追跡されている脅威アクターがZyxelのスイッチを悪用していることを確認しました。同社の報告によると、攻撃者は48か国で996台のデバイスを侵害しています。
攻撃者はこの脆弱性を悪用してリモートからコマンドを実行し、その後、デバイスの設定、ハッシュ化されたrootの認証情報、ネットワーク情報を収集するスクリプトをダウンロードしていました。
GreyNoiseは、KapibalaをRed Heronのハッキングキャンペーンと関連付けています。Acronisが以前報告したところでは、このキャンペーンはセルフホスト型Gitサービス「Gitea」の重大な脆弱性を悪用していました。
GreyNoiseは9月21日にこのキャンペーンを公表した際、悪用された脆弱性をZyxelが6月にパッチを公開したCVE-2026-7273としていました。
同日、CISAはCVE-2026-7273を「既知の悪用された脆弱性(KEV)カタログ」に追加し、連邦機関に対処を義務付けました。
しかし、ファームウェアセキュリティ企業のBinarlyが調査したところ、攻撃に使われたエクスプロイトが実際に狙っていたのは、パッチ未適用のまま残っていた、未知の別の脆弱性でした。
BinarlyのResearcherたちは、JITTERLYバックドアおよびSIXZUTルートキットに関連するRed Heronのインフラを調査する中で、Zyxel GS1900スイッチを標的とする難読化されたPythonエクスプロイトを含む、公開状態のアーカイブを発見しました。
このエクスプロイトを解析した結果、CVE-2026-7273に対するパッチが適用済みのファームウェアバージョンを特に確認していることがわかりました。つまり、これらのバージョンを標的にするために開発または更新されたものとみられます。
Binarlyは9月28日、このエクスプロイトがCVE-2026-7273のパッチが適用された10種類すべてのファームウェアに対して有効であることを確認しました。
調査の結果、以前のセキュリティアップデートではバッファオーバーフローを防ぐチェックが追加されていたものの、攻撃者は検証前にパラメータカウンタを破壊することで、それを回避できることが判明しました。
これにより、以前のセキュリティアップデートを適用済みのスイッチでも、エクスプロイトはメモリを上書きし、認証なしでコマンドを実行できました。
Binarlyは9月29日に調査結果をZyxelに報告し、ベンダーは10月11日に新たな脆弱性であることを確認して、CVE-2026-107441を割り当てました。
このエクスプロイトはHTTPパラメータ長の検証が欠けている点も悪用していたため、Zyxelは別の脆弱性として分類しています。
Zyxelは10月22日、パラメータのサイズを制限し、データをメモリにコピーする前にパラメータ数を検証する新しいファームウェアアップデートを公開しました。これにより、この攻撃手法は防止されます。
回収されたエクスプロイトは、CVE-2026-7273のパッチが適用されたファームウェアを特に標的にしていました。ただし、そのアップデートを回避するために意図的に開発されたのか、以前のパッチでは対処できていなかった関連の脆弱性を悪用したのかは、依然として不明です。
影響を受けるZyxel GS1900スイッチの管理者は、CVE-2026-107441から保護するため、最新のファームウェアアップデートを適用することをお勧めします。