
Microsoft、VS Codeの重大なセキュリティ回避の脆弱性を発見した研究者に4,000ドルを支払い
Microsoftは、Visual Studio Code(VS Code)にWorkspace Trust(ワークスペーストラスト)の保護を回避される恐れのある脆弱性を報告したセキュリティ研究者のSam Chen氏に、4,000米ドルの報奨金を支払いました。CyberSecurity Tools この問題は「CVE
Microsoftは、Visual Studio Code(VS Code)にWorkspace Trust(ワークスペーストラスト)の保護を回避される恐れのある脆弱性を報告したセキュリティ研究者のSam Chen氏に、4,000米ドルの報奨金を支払いました。CyberSecurity Tools この問題は「CVE
Googleは、Chromeブラウザのレンダラーサンドボックスの外側でコードを実行できるエクスプロイトチェーンをAIの支援で作成したとして、XBOWに25万ドルの報奨金を支払いました。対象はWindows環境です。ExploitPrevention Tools Googleが2026年4月に導入した脆弱性報奨金プログ
Googleは、Chromeの脆弱性報奨金プログラム(Chrome VRP)を刷新しました。メモリ破壊の脆弱性に対する報酬を引き上げるとともに、その他のセキュリティ上の欠陥、修正案、調査ツールにも報奨の対象を広げます。 同社は「Chrome VRPの主な目的は、どの脆弱性が最も深刻で発見が難しいのかを
Pwn2Own Ireland 2026の2日目、セキュリティ研究者らは45件の固有のゼロデイ脆弱性を悪用し、賞金総額232,500ドルを獲得しました。 この日の最大の注目は、Samsungのフラッグシップ機Galaxy S26が3度ハッキングされたことです。成功したのは、KAIST Hacking LabのK
Pwn2Own Ireland 2026の初日、セキュリティ研究者らがSamsung Galaxy S26を2度ハッキングしました。32件のゼロデイ脆弱性を悪用し、賞金は合計38万8,500ドルに達しました。 Pwn2Own Ireland 2026では、参加者が7つのカテゴリの製品を標的にします。対象は、スマートフ
Googleは、AIによる大量の報告を抑える目的で、オープンソース向けのバグバウンティ(脆弱性報奨金)プログラムを2027年まで停止します。 Googleは10月1日にソーシャルメディアへ投稿した声明で、今回の一時停止の理由として「自動化された報告が大幅に増加しており、その大半は有効なものではない」ことを挙げま
「バグバウンティ黙示録(vulnpocalypse)」がバグバウンティ業界の姿を変えつつある中、最も大きな圧力にさらされる可能性があるのは、およそ1万ドルから5万ドル程度の中間層の脆弱性を主な収入源としてきた独立系ハンターたちかもしれません。大規模言語モデル(LLM)の登場によって、大量のバグレポートが生まれ、脆弱性の
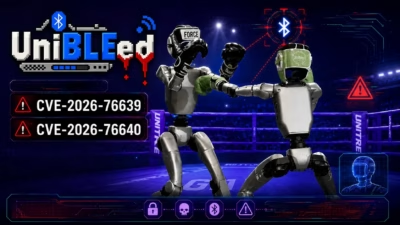
セキュリティ研究者のBoschko氏は、Unitreeのヒューマノイドロボット「G1」に2件の脆弱性が存在することを明らかにしました。この脆弱性を悪用すると、近距離にある機器からBluetooth Low Energy(BLE)経由で認証を経ずにリモートコード実行(RCE)が可能になります。 「UniBLEed」と名
GitHubは2026年7月27日より二段階(パブリックおよび非公開)のバグバウンティ制度を開始低品質なAI生成レポートの増加を受けた変更VIP研究者はレポート1件あたり約3~4倍の報酬を得られる見込みGitHubは、バグバウンティプログラムを二段階制へと発展させる計画を明らかにしました。この変更は、2026年7
自動化時代における「価値」の再定義 自動化された脆弱性発見が容易になるにつれ、ソフトウェア開発者たちは検証済みの実証的な成果に、かつてないほど高い価値を置くようになっています。GitHubは今年7月27日をもって、公開バグバウンティプログラムの参加者への報酬を少なくとも50%引き下げます。同時に、
すべての記事を読み込みました