
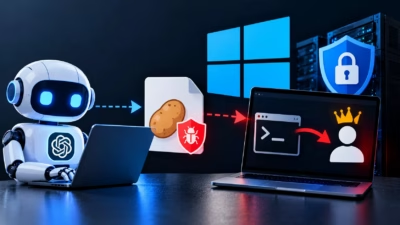
ハッカーがAIエージェントとGodPotatoエクスプロイトを悪用、WindowsのSYSTEM権限を奪取
ハッカーがAIエージェントを使い、インターネットに公開されていたアプリケーションのエンドポイントから、24時間足らずでサーバーの完全な管理者権限を掌握しました。この侵入では数百のコマンドが実行され、認証情報の窃取やWindowsの権限昇格が行われましたが、新たなマルウェアやゼロデイ脆弱性は使われていません。Cyber
ハッカーがAIエージェントを使い、インターネットに公開されていたアプリケーションのエンドポイントから、24時間足らずでサーバーの完全な管理者権限を掌握しました。この侵入では数百のコマンドが実行され、認証情報の窃取やWindowsの権限昇格が行われましたが、新たなマルウェアやゼロデイ脆弱性は使われていません。Cyber
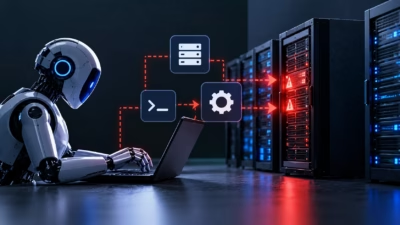
ハッカーは人工知能(AI)エージェントを使い、公開状態にあったアプリケーションのエンドポイントを足がかりに、24時間足らずでサーバーの管理者権限を完全に掌握しました。 攻撃者は新たなマルウェアを投入することも、ゼロデイ脆弱性を悪用することもなく、数百件のコマンドを実行して認証情報を盗み出し、権限を昇格させました。 研
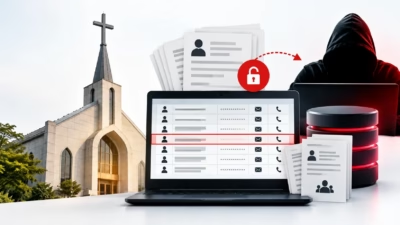
韓国の大手教会2カ所がサイバー攻撃を受け、約105万件の信徒記録が流出していたことが、ある分析で明らかになりました。 侵入には、窃取された認証情報、脆弱なアプリケーション、データベースへのアクセス、そして盗んだ情報の持ち出しに使われたクラウドストレージが関与していました。 研究者らは、米国内にある攻撃者のサーバー(1
Microsoftによると、2026年8月のセキュリティ更新プログラムを適用すると、Compatibility Appraiser診断サービスが有効になっているWindows Server 2016システムでエラー0xc0000409が発生する場合があるとのことです。 影響を受けるシステムでは、CompatTelRu
Microsoftは先週、Windows Server 2025の一部環境において、最近実施されたメモリ管理の変更が原因でアプリケーションがクラッシュする可能性があると顧客に警告しました。 この既知の問題は、32ビットの仮想アドレス空間内で4GBを超える物理メモリをアプリケーションが利用できるようにする拡張機能セット

セキュリティ研究者らは、攻撃者がMicrosoft Windows Server Update Services(WSUS)のインフラをどのように悪用し、企業ネットワーク全体に悪意のあるソフトウェア更新プログラムを配布し得るかを実証しました。Securitytraining courses この手法は、別個のMicr

あなたはここにいます: ホーム / データベースハッキング / MSSQLand...

Microsoftは慣例のパッチチューズデーに従って、3月のセキュリティアップデ...

マイクロソフトは毎月第2火曜日に重要なセキュリティ更新プログラムをリリースしてお...

マイクロソフトは本日、Windowsオペレーティングシステムおよびその他のソフト...
すべての記事を読み込みました