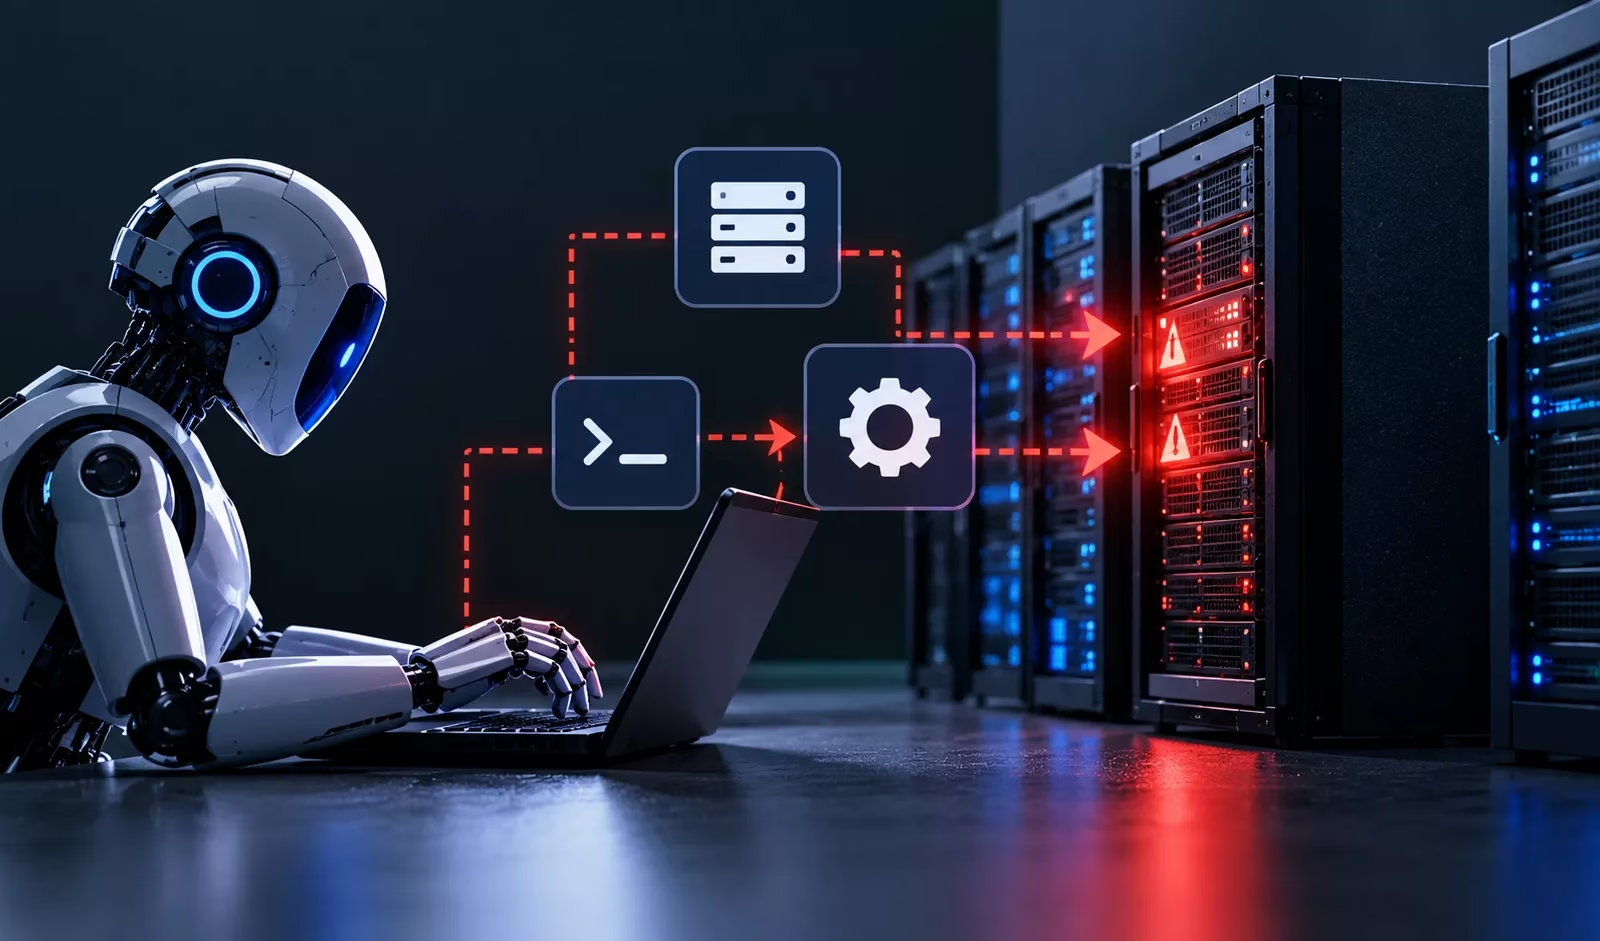
ハッカーは人工知能(AI)エージェントを使い、公開状態にあったアプリケーションのエンドポイントを足がかりに、24時間足らずでサーバーの管理者権限を完全に掌握しました。
攻撃者は新たなマルウェアを投入することも、ゼロデイ脆弱性を悪用することもなく、数百件のコマンドを実行して認証情報を盗み出し、権限を昇格させました。
研究者のAustin Ritchie氏とDaxton Wirth氏は、大規模言語モデル(LLM)を搭載したエージェントが侵入の大部分を実行したと、高い確度で評価しています。
最も有力な証拠となったのは、不正なリクエストの送信元と同じIPアドレス上で稼働していたCairnのオーケストレーション用ダッシュボードです。Cairnは、複数ステップにわたるエージェントのタスクを調整する正規のオープンソースプラットフォームです。
攻撃の発端は、Spring Batchを使用するApache Tomcatアプリケーションの、インターネットに公開されたジョブ投入機能でした。このエンドポイントは、認証なしでタスク定義を受け付けていました。
攻撃者は、アプリケーションのJava環境で利用できるJavaScriptエンジン「Nashorn」を呼び出すジョブを投入しました。これにより、悪意のあるコードが既存のプロセス内で、アプリケーションアカウントの権限のまま実行されました。
この実行では当初、子プロセスが生成されなかったため、プロセスベースの検知では可視性が限られました。攻撃者はWebシェルを設置せず、意図的に例外を発生させ、エラーメッセージを通じてコマンドの実行結果を取得していました。
レスポンスサイズに制限があったため、結果は1,800バイトずつの固定長チャンクで取得されました。また、連番のジョブ名によって、実行中のファイルオフセットやアップロード位置が記録されていました。
アプリケーションの設定ファイルを読み取ったところ、SQL Serverのsysadmin権限を持つ平文の認証情報が見つかりました。攻撃者はxp_cmdshellを有効化し、データベースサービスアカウントの権限でOSコマンドを実行したうえで、SeImpersonatePrivilegeを特定しました。
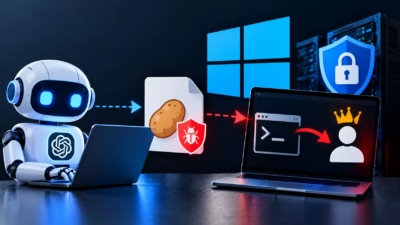
続いて、PrintSpoofer、GodPotatoを用意しました。いずれも、この権限を悪用してWindowsで最上位の権限を持つローカルセキュリティアカウントであるSYSTEMを奪取する、公開済みの権限昇格ツールです。
両ツールはbase64エンコードされた断片として送り込まれ、侵害したホスト上で再構築されました。最初の手法はファイルのアクセス権限エラーが繰り返し発生して失敗しましたが、攻撃者はツールを切り替え、SYSTEM権限の取得に成功しています。
その後、攻撃者はSAM、SYSTEM、SECURITYの各レジストリハイブを保存しました。これにより、ローカルのパスワードハッシュやその他の保存済み認証情報をオフラインで抽出できる状態になりました。
コマンド履歴からは、迅速な実行、プログラムで生成された識別子、構造化された出力、そして直前のエラーを繰り返し修正した形跡が確認されました。コマンド間隔の中央値は約6秒でした。
ほぼ同一のペイロードが特定の構文エラーを修復し、読み取りに失敗した後にはタイムアウト値が調整されていました。こうした挙動は、あらかじめ決められたコマンド列を実行したのではなく、フィードバックに基づいて適応していたことを示唆しています。
ReliaQuestは、これらの挙動だけではLLMの関与を証明できないと注意を促しています。調査チームは、エージェントの数や基盤となるモデル、人間による承認の範囲を特定できませんでした。
Cairnのダッシュボードは評価の裏付けを強めましたが、攻撃者のインフラ全体で見つかった他のAI関連サービスについては、調査対象の攻撃との関連を確定的に結びつけることはできませんでした。
防御側は、公開されている管理用エンドポイントに認証を設け、認可を制限し、ジョブの履歴を保持するとともに、アプリケーションの例外をデータベースやエンドポイントのテレメトリと相関分析する必要があります。
設定ファイルに含まれる認証情報は、保護されたシークレット管理へ移行し、サービスアカウントの権限も絞り込む必要があります。初期の実行がアプリケーション内部にとどまっていたことを踏まえると、自動的な封じ込めが重要です。一方で、保持されていたジョブの記録は、攻撃者による痕跡消去を免れました。
注記: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])しています。無害化の解除は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。 チームでの利用を検討する
翻訳元: https://cyberpress.org/hackers-deploy-ai-agents-to-automate-server/