
ハッカーがAIエージェントを展開、サーバー侵害と権限昇格を自動化
ハッカーは人工知能(AI)エージェントを使い、公開状態にあったアプリケーションのエンドポイントを足がかりに、24時間足らずでサーバーの管理者権限を完全に掌握しました。 攻撃者は新たなマルウェアを投入することも、ゼロデイ脆弱性を悪用することもなく、数百件のコマンドを実行して認証情報を盗み出し、権限を昇格させました。 研
ハッカーは人工知能(AI)エージェントを使い、公開状態にあったアプリケーションのエンドポイントを足がかりに、24時間足らずでサーバーの管理者権限を完全に掌握しました。 攻撃者は新たなマルウェアを投入することも、ゼロデイ脆弱性を悪用することもなく、数百件のコマンドを実行して認証情報を盗み出し、権限を昇格させました。 研
Gambling Goblinと呼ばれる中国語系のハッカー集団が、1年以上にわたりブラジル政府のサーバーを侵害し、これらのドメインが持つ高い信頼性を悪用して、自らのフィッシングサイトの検索エンジンランキングを引き上げていたことが分かりました。攻撃者はリバースプロキシネットワークを構築することに重点を置いており、これによ
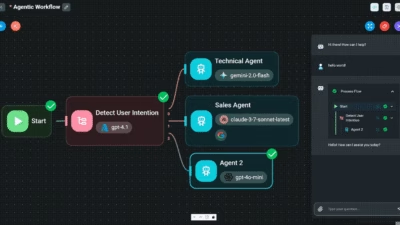
最大の深刻度評価を得た脆弱性は、既に修正パッチが最近発行されたにもかかわらず、アクティブに悪用されています。この欠陥はFlowise に関するもので、AI駆動アプリケーションの開発に利用される有名なプラットフォームです。 監視システムのVulnCheckは、4月8日の朝にCVE-2025-59528を悪用する初期の試

広く利用されているWordPressプラグインが、世界中の数千のウェブサイトにとって危険な脆弱性として浮上しました。Wordfenceの調査によると、Ninja Formsのファイルアップロードモジュール内の重大な欠陥により、攻撃者はサーバーへの妨害されない入口を得られ、影響の規模は数万のデジタル資産に及ぶと推定さ

大規模な自動化されたサイバー攻撃キャンペーンが、広く使用されているNext.jsフレームワークで構築されたウェブアプリケーションを積極的に標的にしており、24時間以内に世界中の数百台のサーバーが侵害されています。 この攻撃はCVE-2025-55182を悪用しています。これはReact Server Componen

謎めいた外国人ハッカーが、アメリカ連邦捜査局(FBI)のサーバーへの侵入に成功し...

AVideoプラットフォーム内で重大な脆弱性が発見されました。これは攻撃者がビデ...

オープンソースのAVideoプラットフォームの脆弱性は認証を必要とせず、攻撃者が...

学術研究者らは、3つの人気のあるパスワードマネージャーに影響を与える一連の欠陥を...
セキュリティ研究者は、GoBruteforcerボットネットによって組織化された...
すべての記事を読み込みました