DarkBlindersのハッカーグループが、偽のビデオ会議アプリケーションとGitHubリポジトリを悪用し、イスラエルとイラク・クルディスタン地域を狙ったサイバースパイ活動を展開しています。
Dreamの研究者らは、この活動を2026年8月から10月にかけて確認しました。調査では、クルディスタンの政府クラウド環境と、セキュリティ分野に関わるイスラエルの著名人物が侵害されたことが裏付けられています。
偽の会議アプリを使うDarkBlinders
回収された攻撃者の指示内容から、認証情報の窃取と、少なくとも1GBに及ぶ政府クラウドデータの持ち出しが判明しました。これにより、攻撃の影響を直接確認できる状況となっています。
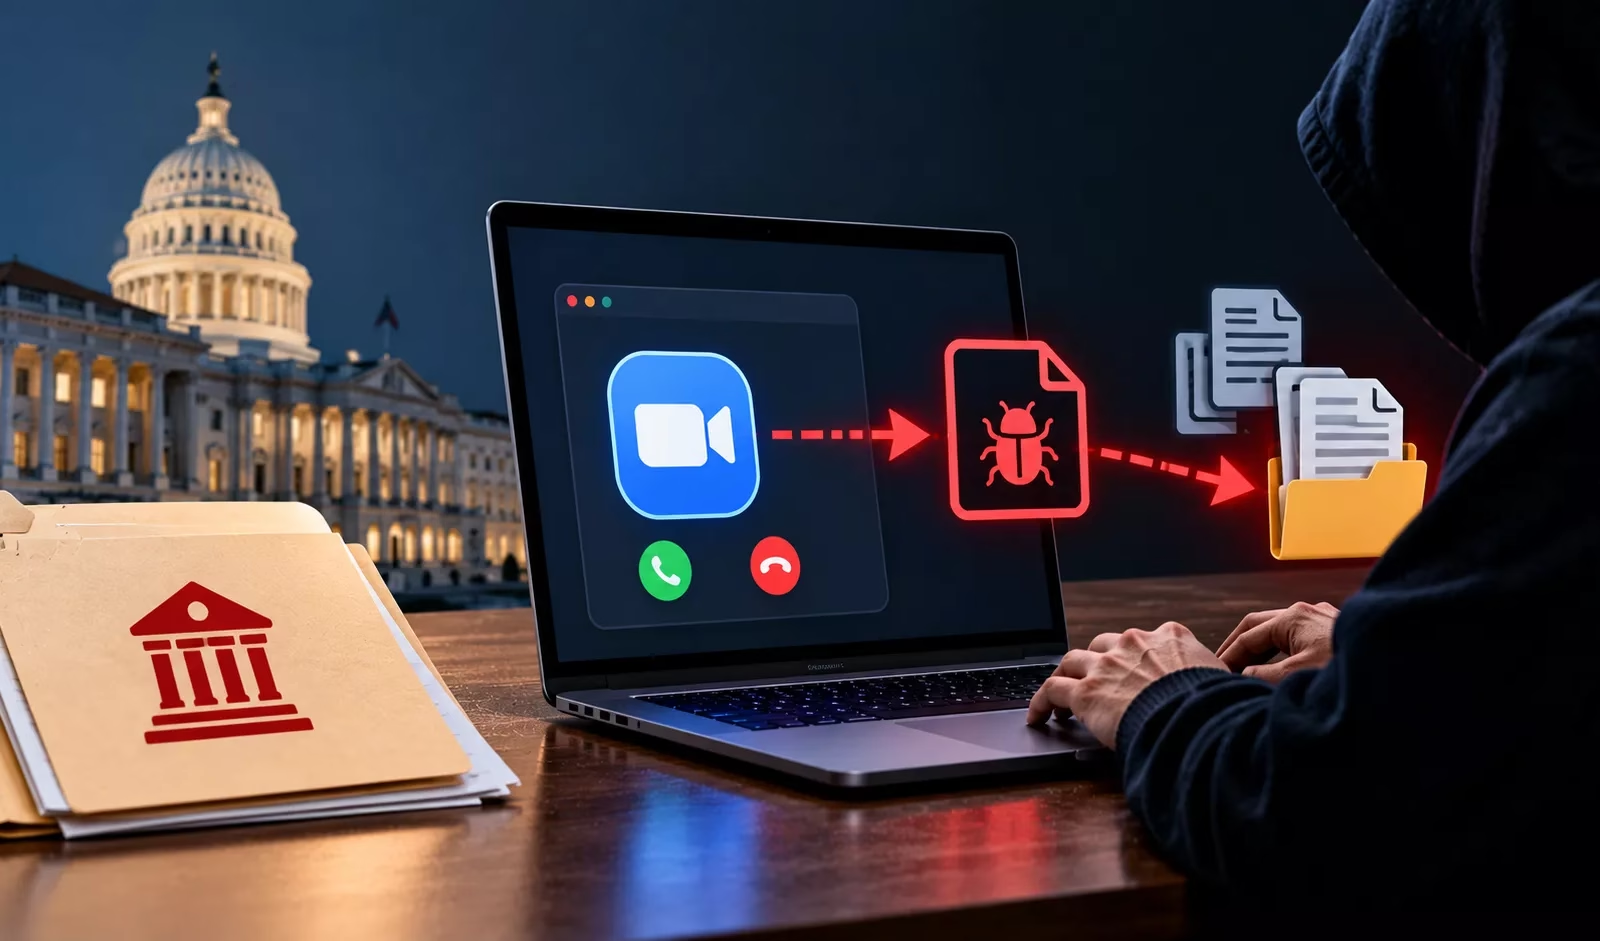
この攻撃では、政府のウェブメールへのなりすまし、偽のクラウド共有ページ、そしておとりの会議クライアント「StarkMeet」を組み合わせています。フィッシングインフラはクウェート外務省と湾岸協力会議(GCC)事務局を模倣しており、確認された2件の被害者以外にも、外交関係の標的に関心を持っていることがうかがえます。
StarkMeetの署名なしInno Setupインストーラーは、一見正規のアプリケーションであるかのようにバージョン3.2を名乗ります。カメラ、マイク、画面のプレビューはローカルで動作しますが、会議への参加を試みると必ず固定の接続エラーが表示されます。
研究者らは最初の配布メッセージを回収できておらず、初期の配布経路は確認されていません。一方、インストーラーは悪意あるコンポーネントを、目に見えるアプリケーションとは別に%LOCALAPPDATA%\Microsoft\RuntimeBroker配下へ配置します。
この配置により、StarkMeetを削除してもマルウェアは残り続けます。RuntimeBroker.exeに名前を変えた署名付きのMicrosoft製vshost.exeが、AppDomainManagerの仕組みを通じてRuntimeBroker.dllを読み込みます。
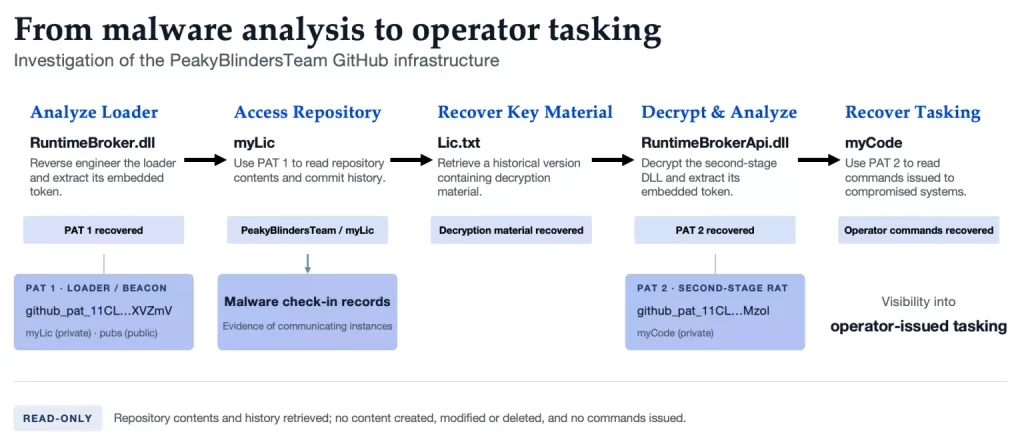
永続化は、現在のユーザーのWindows RunレジストリキーにあるMicrosoftRuntime値によって確立されます。ローダーは埋め込まれたGitHubトークンを使い、感染したシステムをPeakyBlindersTeam/myLicリポジトリに登録します。
レポートにはユーザー名、マシン名、ドメイン、キーボードレイアウト、永続化の状態、解析対策の確認結果が含まれており、攻撃者は次の段階を起動する前に標的を見極められます。
Dreamgroupの調査では、初期のホスト登録は約10件あったものの、第2段階の指示用リポジトリに載っていた被害者は2件のみでした。この差は、自動展開ではなく、選択的に有効化していることを裏付けています。
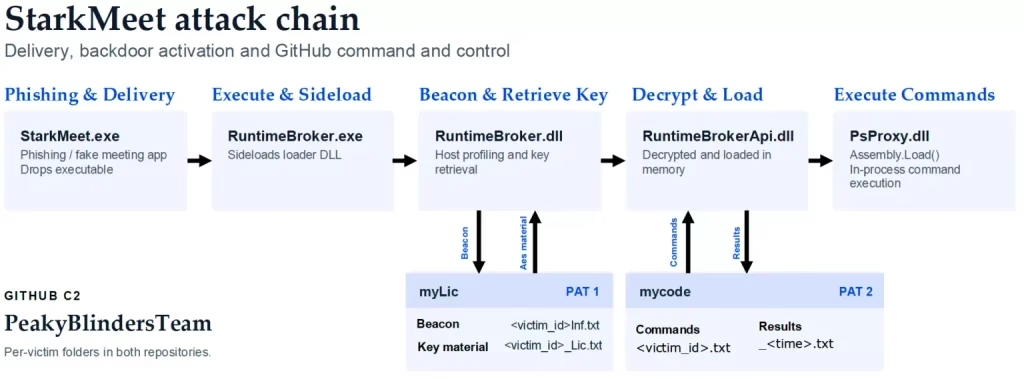
選ばれたシステムに対し、攻撃者はライセンス情報を提供します。そのSHA-256ハッシュが、RuntimeBrokerApi.dllの復号に使うAES-256-CBC鍵となります。復号されたアセンブリは、メモリ上に直接読み込まれます。
バックドアは、別のリポジトリmyCodeを約63秒ごとにポーリングします。内蔵のPsProxy.dllヘルパーは、powershell.exeを起動せずに内部ランスペース経由でPowerShellを実行します。そのため、この子プロセスに依存する検知手法では見つけにくくなります。ほかにも、ファイルのアップロード、ダウンロード、ZIP展開の機能を備えています。
両段階とも、公開されているMicrosoft/vscodeのIssueにある特殊な形式のコメントから、代替のGitHub認証情報を取得できます。トークンが失効された後でも、通信を復旧できる可能性があります。
Dreamは今回の攻撃を過去の4つの攻撃の波と関連づけ、UNC5795およびDust Specterとの重複について、中程度から高い確度で評価しています。
UNC5187との関係や、APT34に属する可能性については、確度は中程度です。ペルシア語のキーボードメタデータやイランのホスティングとの関連は背景情報にはなりますが、いずれも単独では攻撃者の帰属を確定したり、運用者を特定したりするものではありません。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業の負担を減らしています。 チームでの導入を検討する
翻訳元: https://gbhackers.com/darkblinders-hackers-use-fake-meeting-app/