
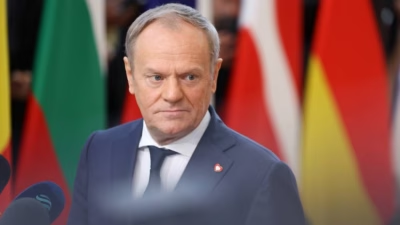
スパイウェアメーカーは前ポーランド政府が収集したデータにアクセス可能だった、現首相が明らかに
ポーランドの捜査当局は、スパイウェアメーカーが同国の野党指導者らをはじめとする被害者のデータを収集し、イスラエルに送信していたことを示す証拠を見つけたと発表しました。 捜査を命じたドナルド・トゥスク首相は月曜日、前与党が主導した大規模なスパイウェア作戦を「共産主義崩壊以降のポーランド史上、最大級のスキャンダルの一つ
ポーランドの捜査当局は、スパイウェアメーカーが同国の野党指導者らをはじめとする被害者のデータを収集し、イスラエルに送信していたことを示す証拠を見つけたと発表しました。 捜査を命じたドナルド・トゥスク首相は月曜日、前与党が主導した大規模なスパイウェア作戦を「共産主義崩壊以降のポーランド史上、最大級のスキャンダルの一つ
DarkBlindersのハッカーグループが、偽のビデオ会議アプリケーションとGitHubリポジトリを悪用し、イスラエルとイラク・クルディスタン地域を狙ったサイバースパイ活動を展開しています。 Dreamの研究者らは、この活動を2026年8月から10月にかけて確認しました。調査では、クルディスタンの政府クラウド環境と
ハッカー集団DarkBlindersが、偽のビデオ会議アプリとGitHubリポジトリを悪用し、イスラエルとイラク・クルディスタン地域の標的に対してサイバースパイ活動を展開しています。 研究者らは2026年8月から10月にかけてこの攻撃キャンペーンを観測しており、報告の公表時点でも活動が継続していると伝えています。 調
Rig Securityはステルスモードを脱し、シード資金として1,200万ドルを調達したと発表しました。同社は、エージェント時代に向けて構築したIDプロテクションプラットフォームも公開しています。今回の資金調達ラウンドはTen Eleven VenturesとBrightmind Partnersが主導し、Crow
イスラエル当局は先ごろ、情報セキュリティの専門家を逮捕しました。捜査当局によると、この人物は自分が本来守るべき企業ネットワークに、私的な時間を使って意図的に侵入していたとされています。警察はアシュケロン在住の40代の男性が、イスラエル国内の数十社に不正侵入し、組織的に機密データを盗み出していた疑い
イスラエルの暗号資産企業Bits of Goldは、サードパーティのサポートシステム内で発生したインシデントを受け、個人データが漏洩した可能性があると顧客に警告しました。攻撃者は氏名、国民IDナンバー、メールアドレス、電話番号、IPアドレス、および顧客の金融データの一部を取得した可能性があります。
イラン情報機関がイスラエルの記者を狙った攻撃を強化しています。脅威アクターはWhatsAppやTelegramを通じてメディア関係者を積極的に標的にしています。具体的には、面識のある人物になりすまして信頼を築いた上で、インタビューや共同プロジェクト、独占資料の提供を持ちかけるという手口です。 新た
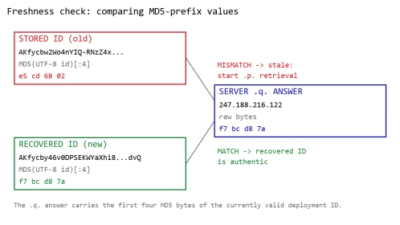
イスラエル国内の組織を標的とするモジュール型サイバースパイフレームワーク「Project CAV3RN」に、洗練された新たなコマンド&コントロール(C2)設計が追加されたことが判明しました。この設計では、直接的なHTTPS通信とGoogle Apps Scriptを経由する中継通信を動的に組み合わせています。 今回の
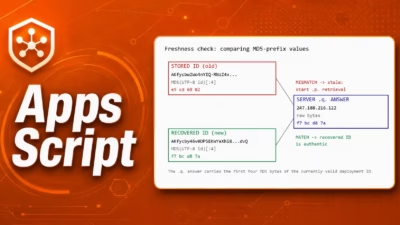
イスラエルの組織を標的とするモジュール型サイバースパイフレームワーク「Project CAV3RN」に、Google Apps Scriptの裏に通信を隠す新たなコマンド&コントロール(C2)設計が追加されたことが分かりました。 このマルウェアはDNSのAレコード応答を利用し、各リクエストをGoogleのリレー経由に
Group‑IBが、イスラエルの組織を標的にMicrosoft Graph API経由でファイルを窃取するマルウェア「HollowGraph」を発見攻撃者は未来の予定表エントリに指示を隠し、盗んだデータを暗号化してイベントに添付少なくとも12台のシステムが侵害を受け、Lyceumとの類似点も指摘されているが、帰属の
すべての記事を読み込みました