ポーランドの捜査当局は、スパイウェアメーカーが同国の野党指導者らをはじめとする被害者のデータを収集し、イスラエルに送信していたことを示す証拠を見つけたと発表しました。
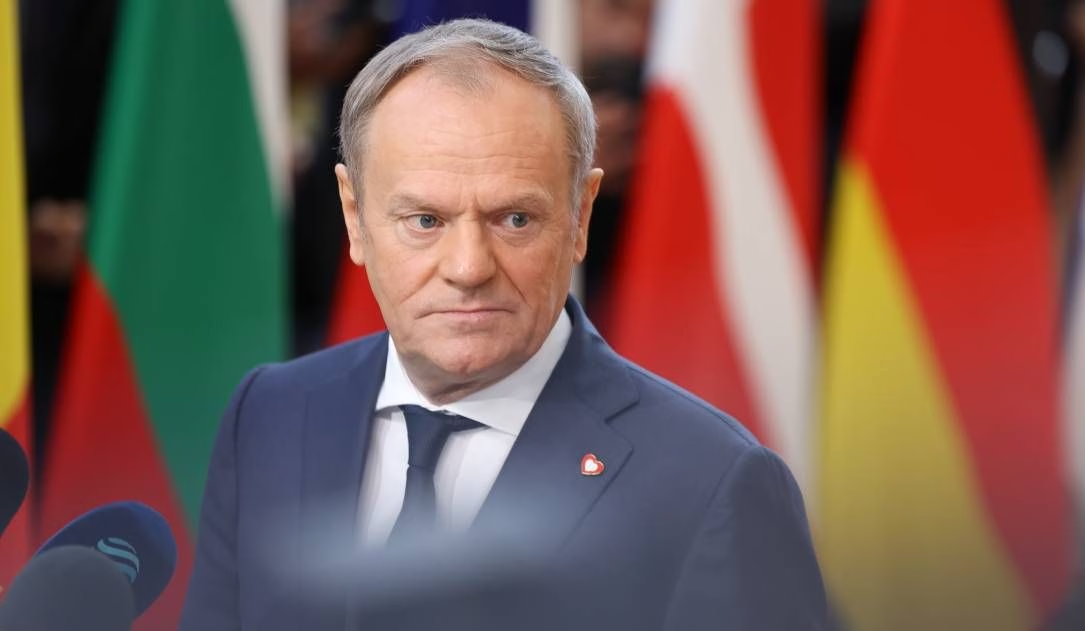
捜査を命じたドナルド・トゥスク首相は月曜日、前与党が主導した大規模なスパイウェア作戦を「共産主義崩壊以降のポーランド史上、最大級のスキャンダルの一つ」だと非難しました。さらに、このスキャンダルに関与したスパイウェアメーカーであるイスラエルのNSO Groupが、イスラエルの情報機関と協力していたと主張しました。
トゥスク首相の発言は、ポーランド国家検察庁が発表した内容の直後に出されました。検察庁によると、内務保安庁(ABW)の分析の結果、スパイウェアプログラムを運用していた中央汚職対策局(CBA)は、NSO Groupが運用する「Pegasusシステムを完全には管理していなかった」ことが判明しました。
「モバイル端末への感染を担うサーバーモジュールは、メーカーの排他的な管理下に置かれたままでした」と、検察庁はプレスリリースで述べています。
プレスリリースによれば、CBAは管理者権限を持つ多くのアカウントにアクセスするためのパスワードも保有していませんでした。
「このため、データの送信や保存を担うモジュールを含め、各システムモジュールが正しく機能しているかを完全に検証することができませんでした」とプレスリリースは説明しています。
検察当局によると、このスパイウェア企業のソフトウェアが収集したデータは、海外のサーバーを利用した匿名化ネットワークを通じてポーランド国外に送られていました。ポーランドの捜査では、データが外国のIPアドレスを経由して送信されていたことも判明しています。
そのためNSOは、監視活動で収集された情報に「技術的にアクセスできた」と、プレスリリースは指摘しています。ポーランド当局へのアップデートや技術サポートは、リモート接続を通じて提供されていました。
「この作業の間も監視活動は中断されることはなく、メーカーはソフトウェアやその設定を変更する権限を含め、システムへの完全なアクセス権を持っていました」とプレスリリースは述べています。
ただし検察当局は、NSOが「特定の監視活動の資料に実際にアクセスしたかどうか」については、ポーランドの捜査当局では判断できないとしています。
NSO Groupの広報担当者は、コメントの求めに応じていません。
2024年2月、トゥスク政権は、Pegasusが「非常に長い」被害者リストを標的にして使われていたことを捜査当局が確認したと発表しました。トゥスク氏は、自身の妻と娘も監視されていたほか、500人以上の端末が標的にされ、一部は実際に感染していたことを明らかにしました。
情報機関や治安機関の元高官数人は、スパイウェアの不正使用を幇助したとして起訴されています。この不正使用は、犯罪被害者向けの政府基金を不正流用して資金が賄われたとされています。
トゥスク首相は、Pegasus導入の背後にいた元高官らを厳しく批判し、「彼らは、ポーランド国民、ポーランドの野党指導者、ポーランドの独立した検察官に関するあらゆるデータを、事実上イスラエル側に渡すシステムに金を払っていた」と述べたと伝えられています。
「これはもはや単なるスキャンダルではありません。国家に対する犯罪の話をしているのです」
今回の調査結果は、スパイウェアを利用する国々が運用上のセキュリティを懸念せざるを得ないことを示していると、Citizen Labの研究者ジョン・スコット=レイルトン氏はRecorded Future Newsのインタビューで語りました。
NSOは以前から、Pegasusが収集したデータにはアクセスできないと政府機関の顧客に約束してきました。しかしレイルトン氏は、2019年にWhatsAppが同社を相手取って起こした訴訟で公開された証拠開示資料が、ポーランド政府の主張を裏付けていると述べています。
スパイウェアを導入する政府は、「誰を標的にしているかといった機密情報や、自国民の情報が外国の主体にさらされていないか」を検討しなければならないと、スコット=レイルトン氏は指摘します。「これは、外国製スパイウェアを取得することの価値だけでなく、それを運用する政府自身が負うリスクの核心を突いています」